技术文章
一、起因:一份挂在公网上的配置文件
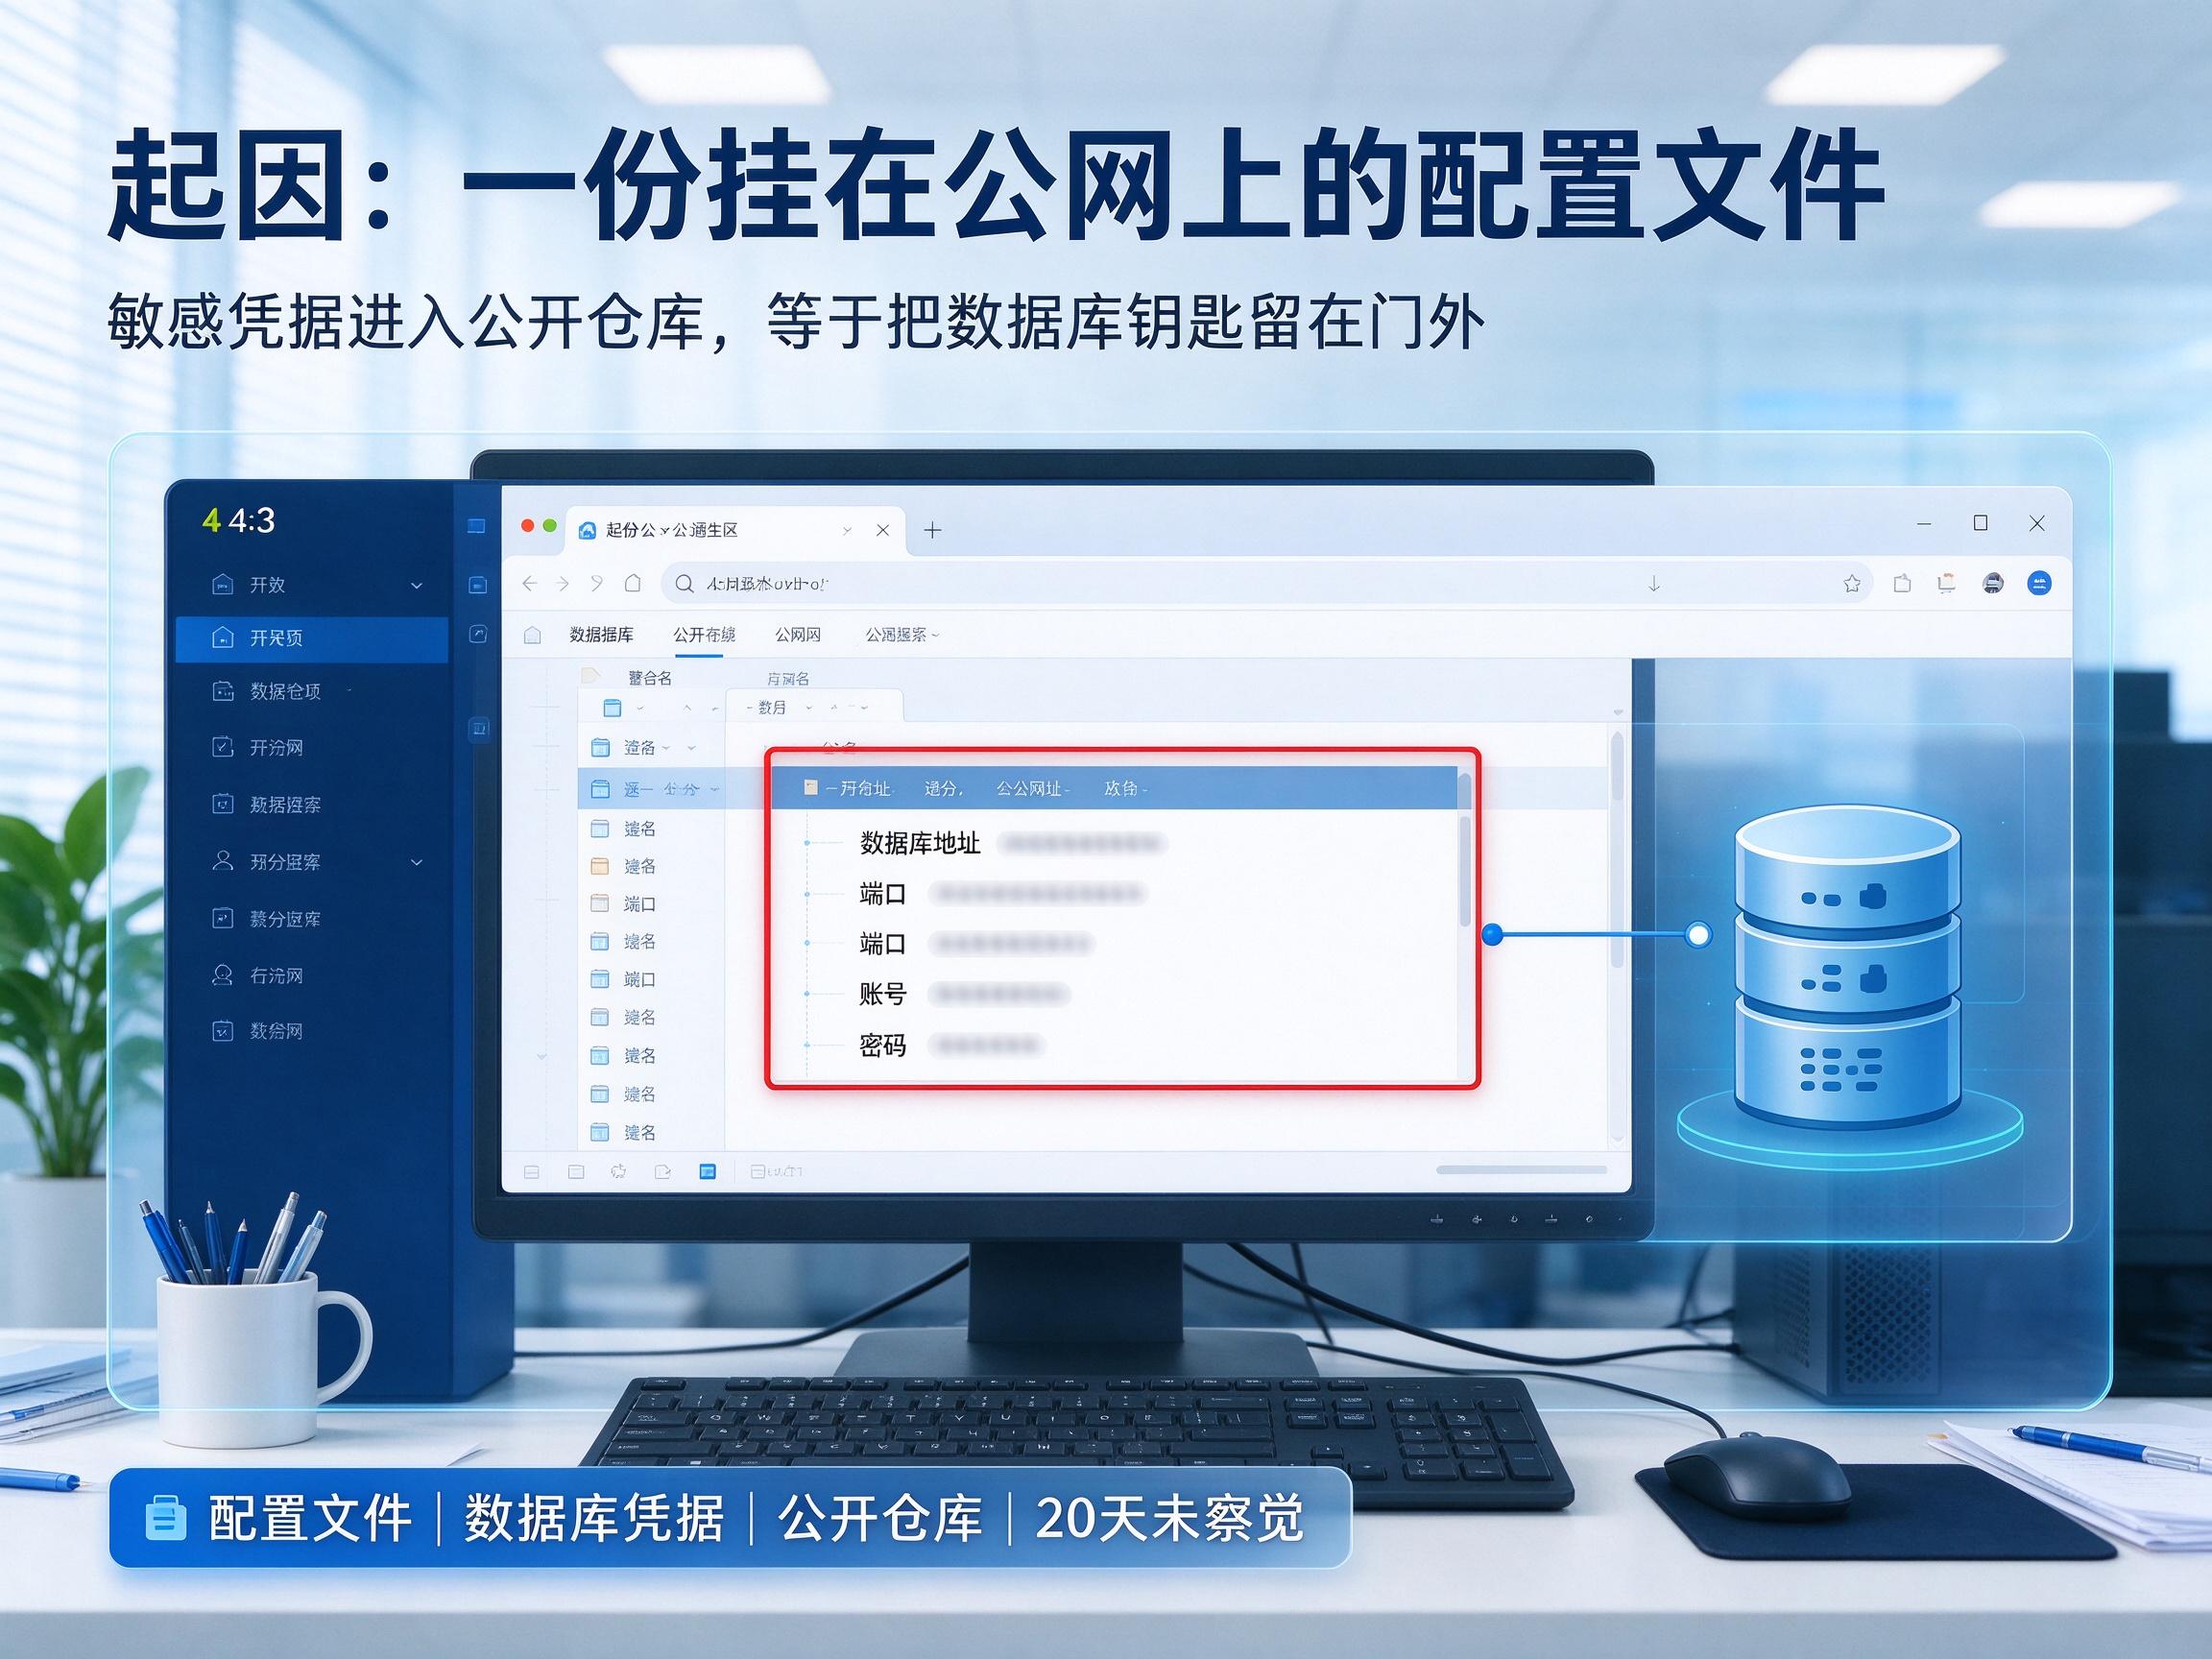
2018年8月,华住集团一名程序员把一份项目配置文件传上了GitHub公开仓库。文件里写着数据库服务器的地址、端口、账号和密码,等于一把打开数据金库的钥匙。这份文件在公网上挂了二十天,没人察觉。8月14日前后,攻击者利用它完成拖库。
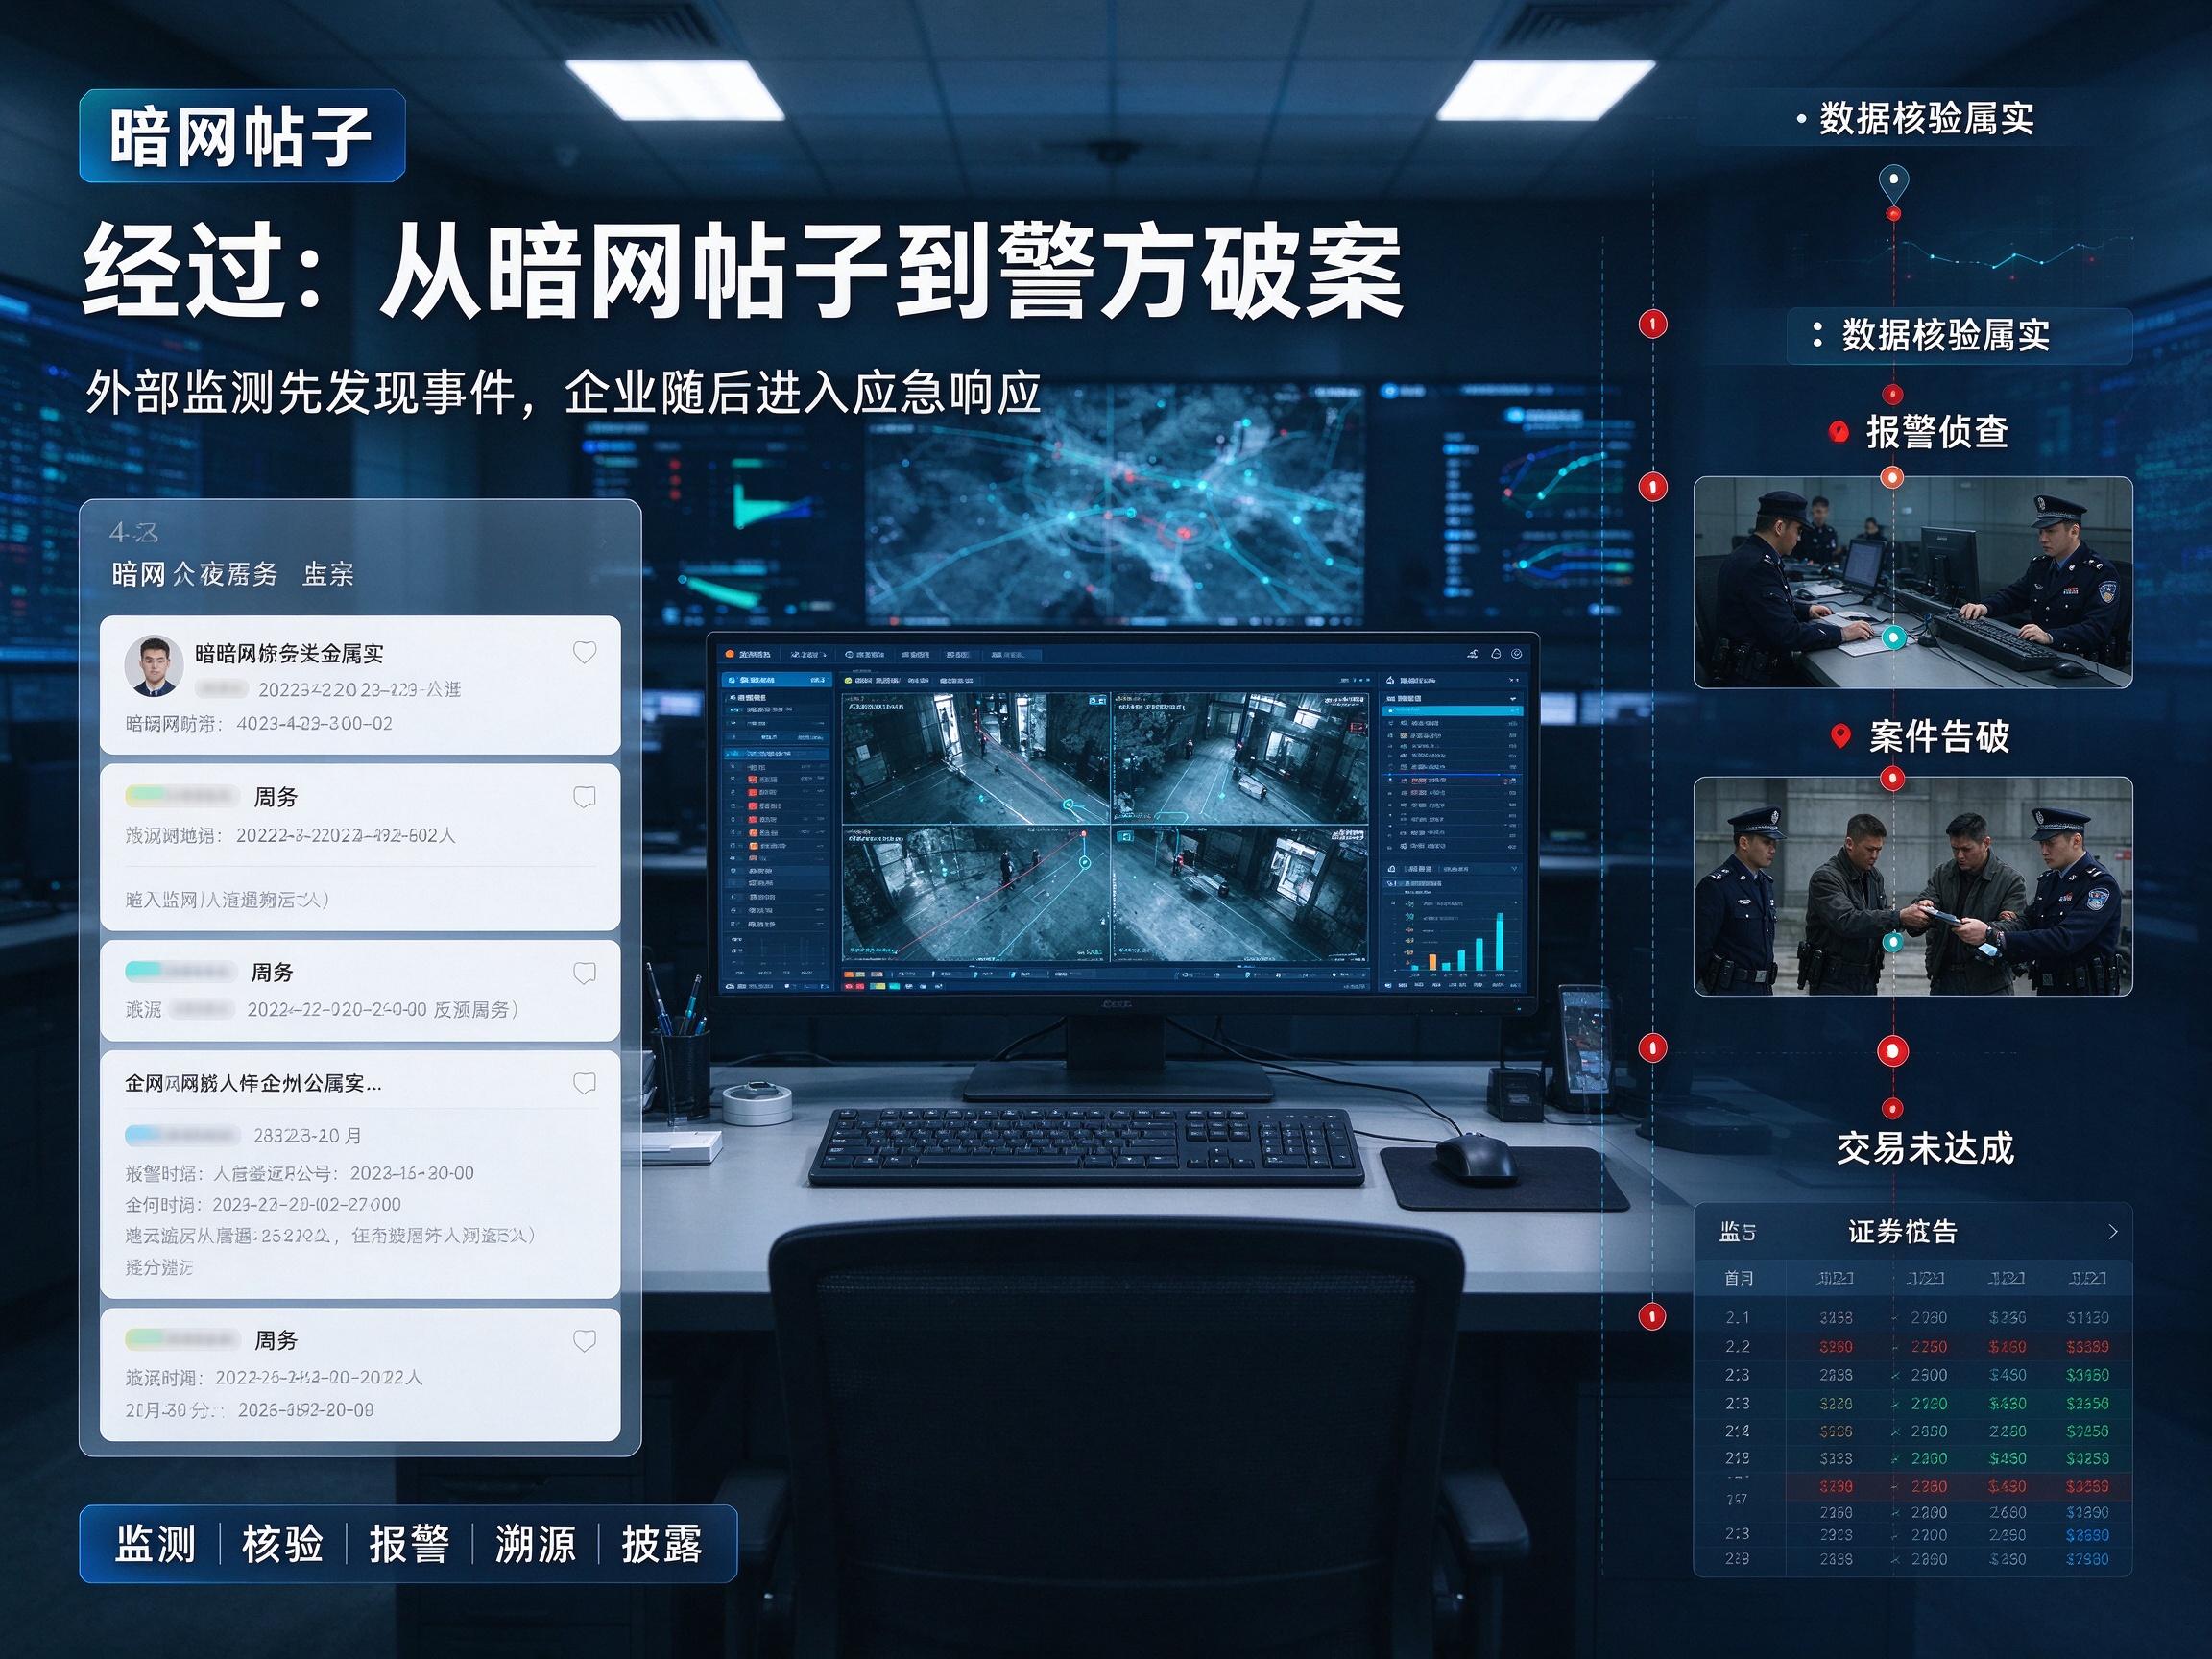
二、经过:从暗网帖子到警方破案
8月28日清晨,暗网中文论坛出现帖子,标价8个比特币(约37万元)出售“华住旗下所有酒店数据库”,近5亿条、141.5GB:官网注册资料约1.23亿条,含姓名、手机号、身份证号、登录密码;入住登记身份信息约1.3亿人,含身份证号、家庭住址;开房记录约2.4亿条,含入住离店时间、房间号、消费金额。发帖人还放出1万条测试数据自证真伪。
当天上午,安全组织“网络尖刀”与紫豹科技监测到帖子并验证数据属实,事件迅速冲上热搜。华住下午发布声明,内部核查、报警、外聘技术公司溯源。上海警方介入后,9月19日抓获嫌疑人刘某某,交易未达成,其敲诈勒索亦未遂;9月17日华住在美国证券市场披露案件告破。
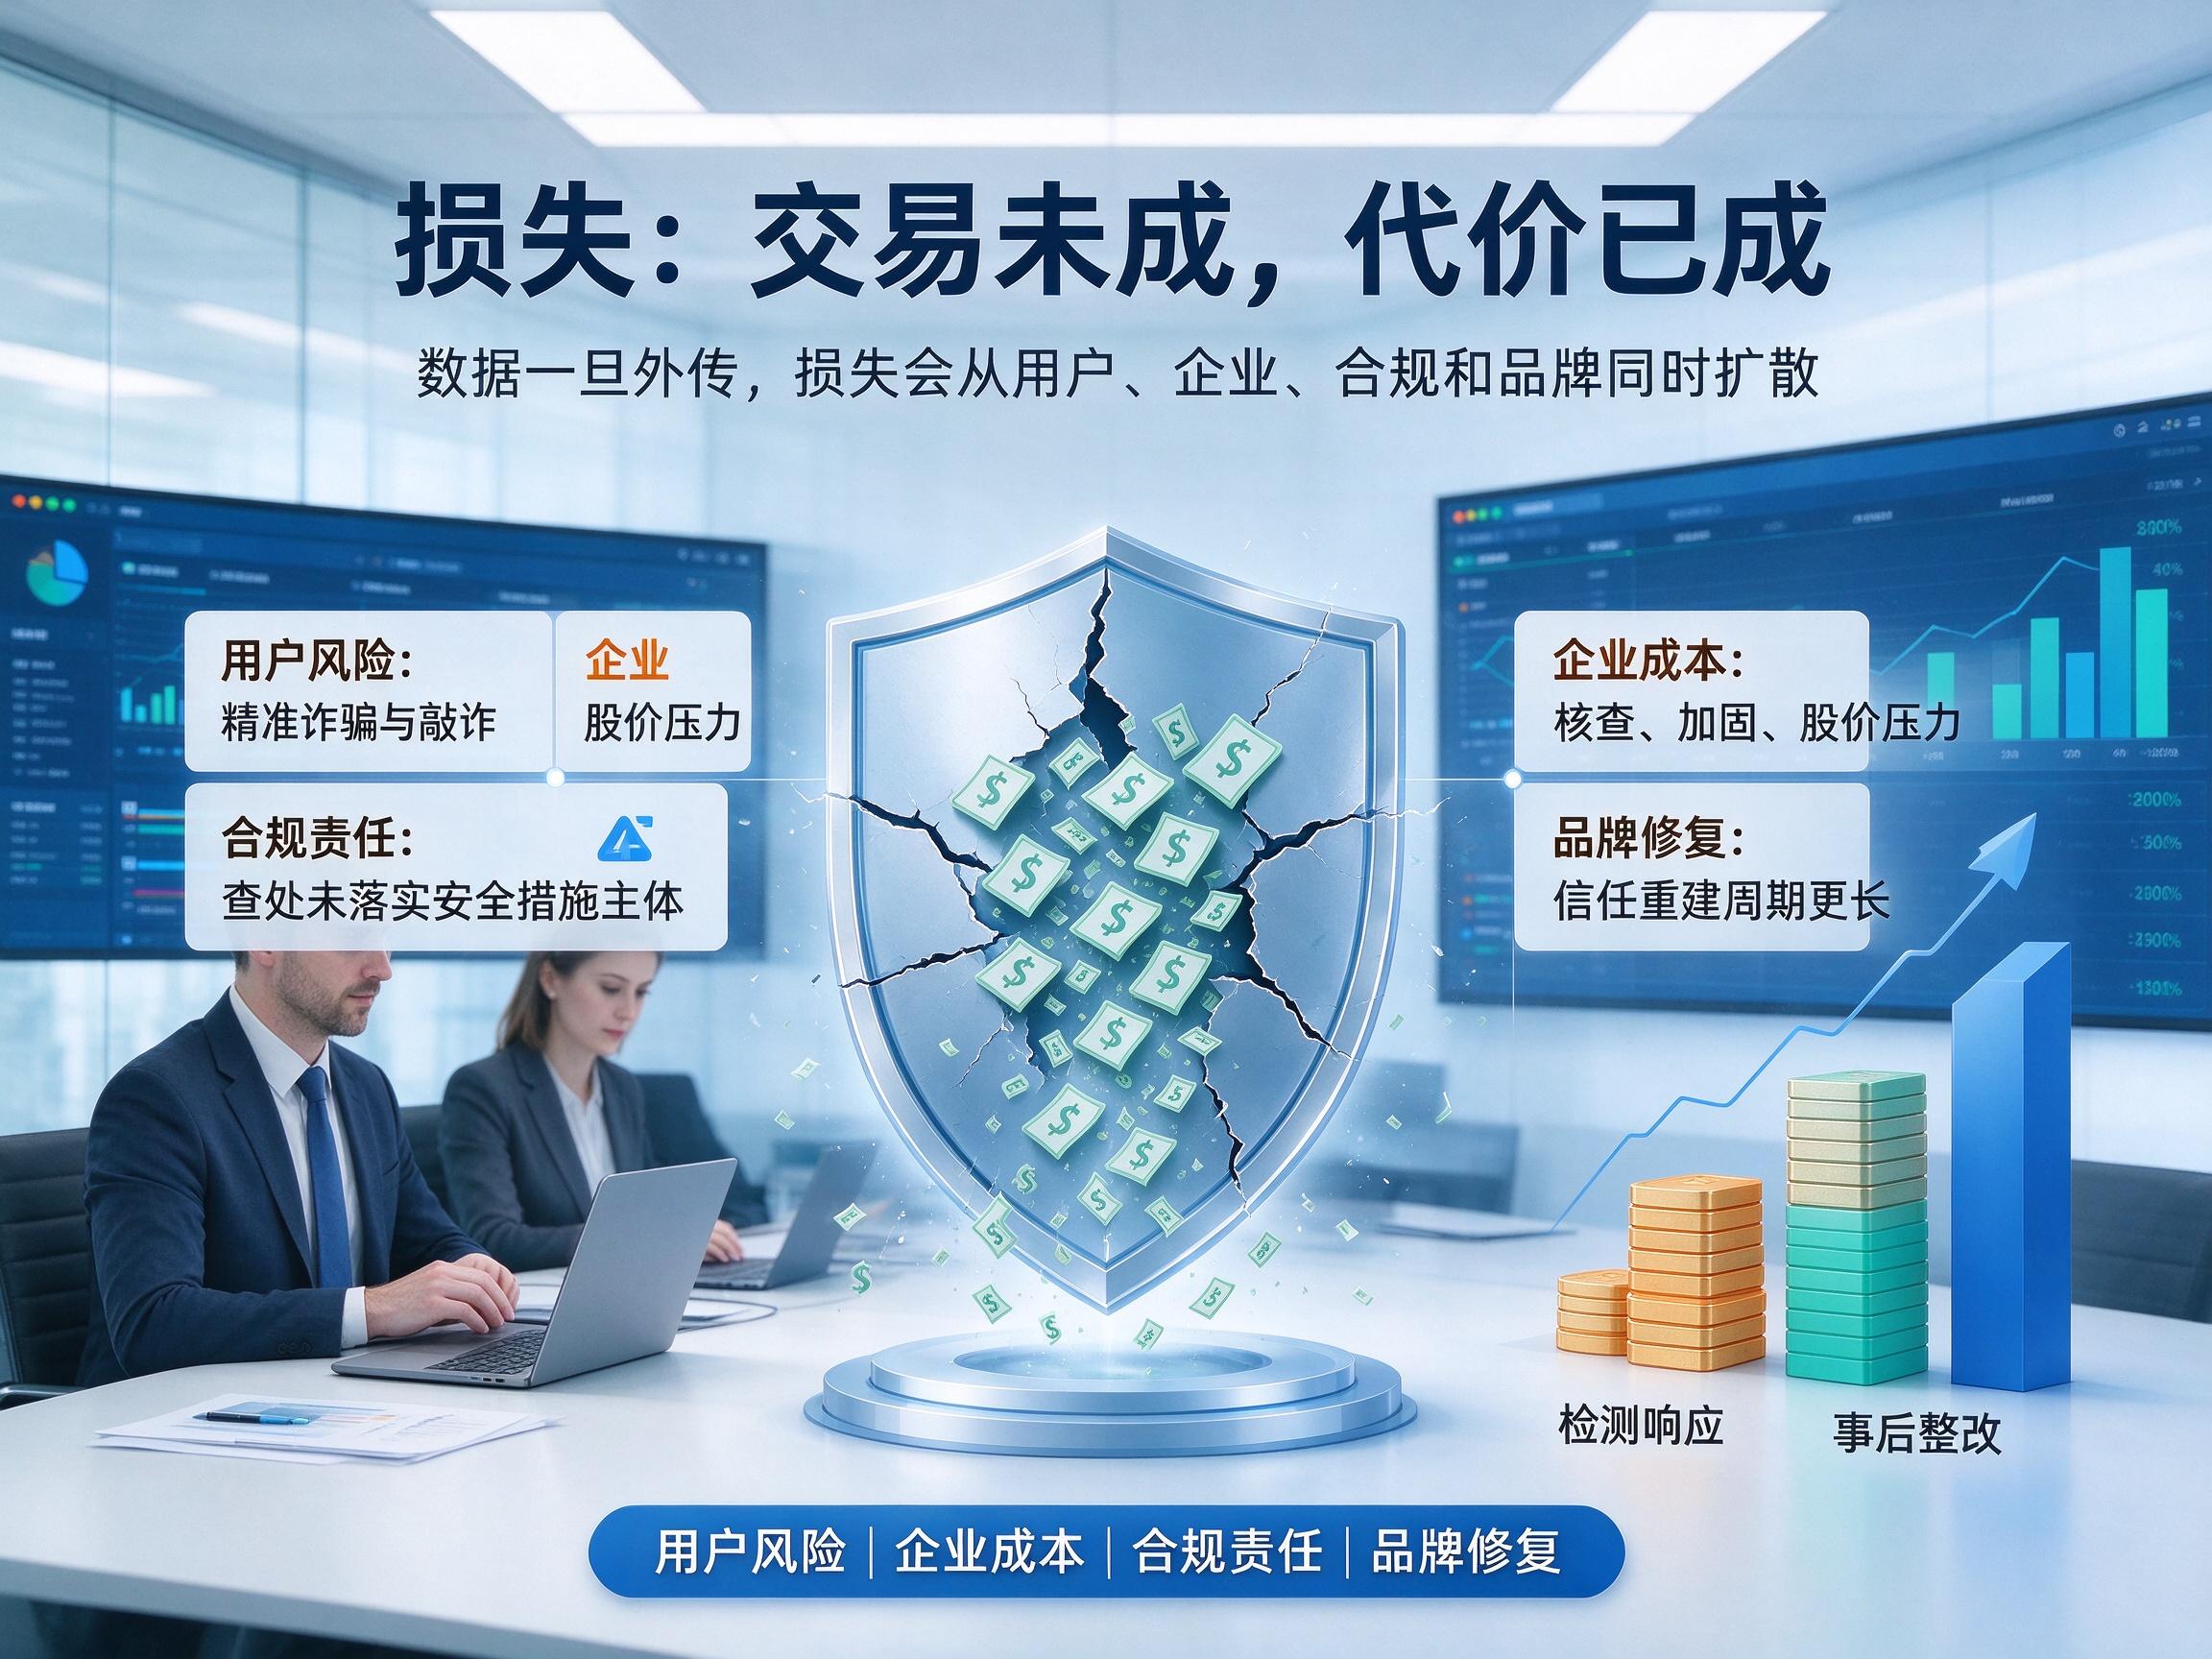
三、损失:交易未成,代价已成
用户层面,身份证号、家庭住址叠加精确到日的开房记录,足以支撑精准诈骗与敲诈,且不可撤回。企业层面,报警侦查、外聘核查、系统加固、多轮披露,加上上市公司股价压力,都是实打实的支出;IBM《数据泄露成本报告》的框架里,检测响应只是小头,商誉损失与事后整改才是大头。合规层面,警方明确表示将依法查处未落实网络安全措施的责任主体。品牌层面,酒店做的是信任生意,信任修复远比漏洞修复漫长。
四、补救与防范:把防线前移
复盘华住的处置:十小时内发声、当天报警、引入外部技术力量、吊销并更换数据库凭据、分阶段向投资者披露,动作不算慢。但整个过程是被动的——事件不是自己发现的,攻击链不是自己斩断的。真正决定损失规模的,是失血之前那二十天里,企业有没有感知能力。
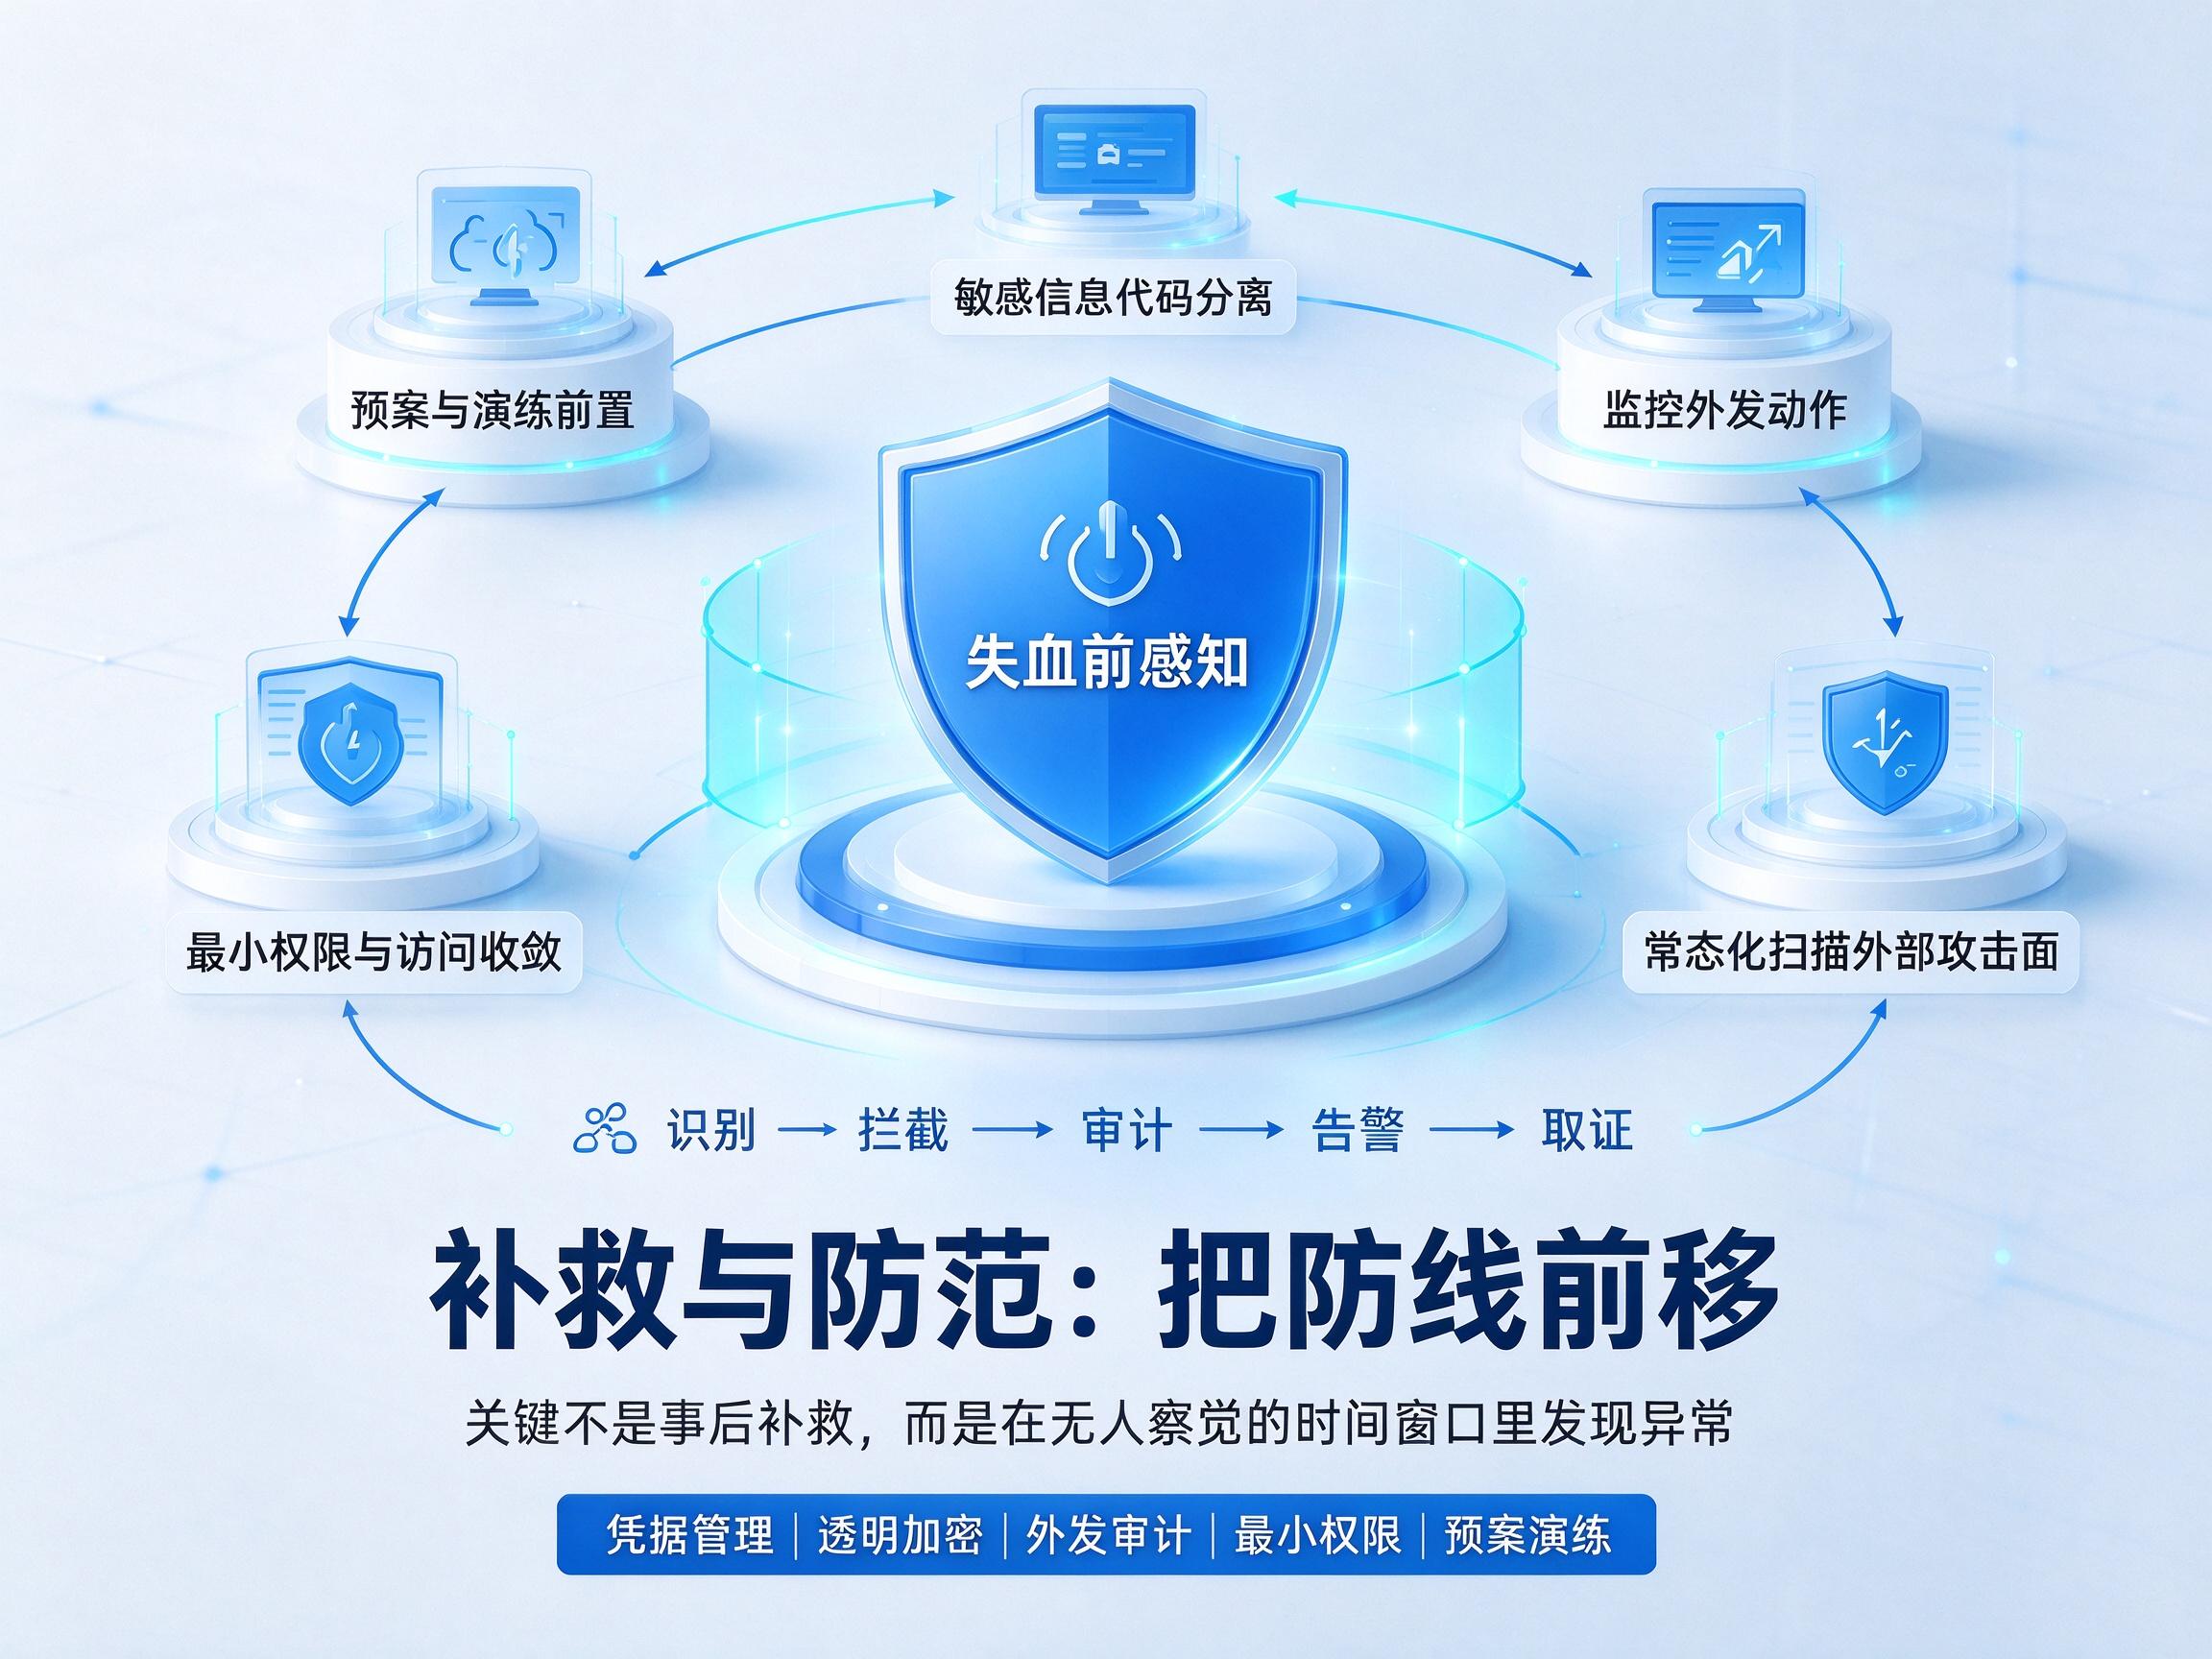
由此可提炼几条可复用的防范动作。敏感信息与代码彻底分离,密码、密钥、连接串交给凭据管理系统或环境变量注入,让代码仓库即使全部公开也不含一把钥匙。监控外发动作本身,用文档透明加密与外发管控,对源代码、配置文件、数据库备份的U盘拷贝、网盘上传、邮件外发、代码提交做识别、拦截与审计。常态化扫描外部攻击面,持续监测公开代码托管平台与暗网情报源,发现误传凭证立即处置。最小权限与访问收敛,生产库账号按用途拆权,禁止宽泛网段直连,批量导出触发告警。数据分级与防泄露联动,终端加密管文件本体,外发审计管流动路径,权限控制管访问源头,情报监测管企业边界之外。预案与演练前置,明确报警时限、披露口径与取证流程,别让黄金两小时耗在开会扯皮上。
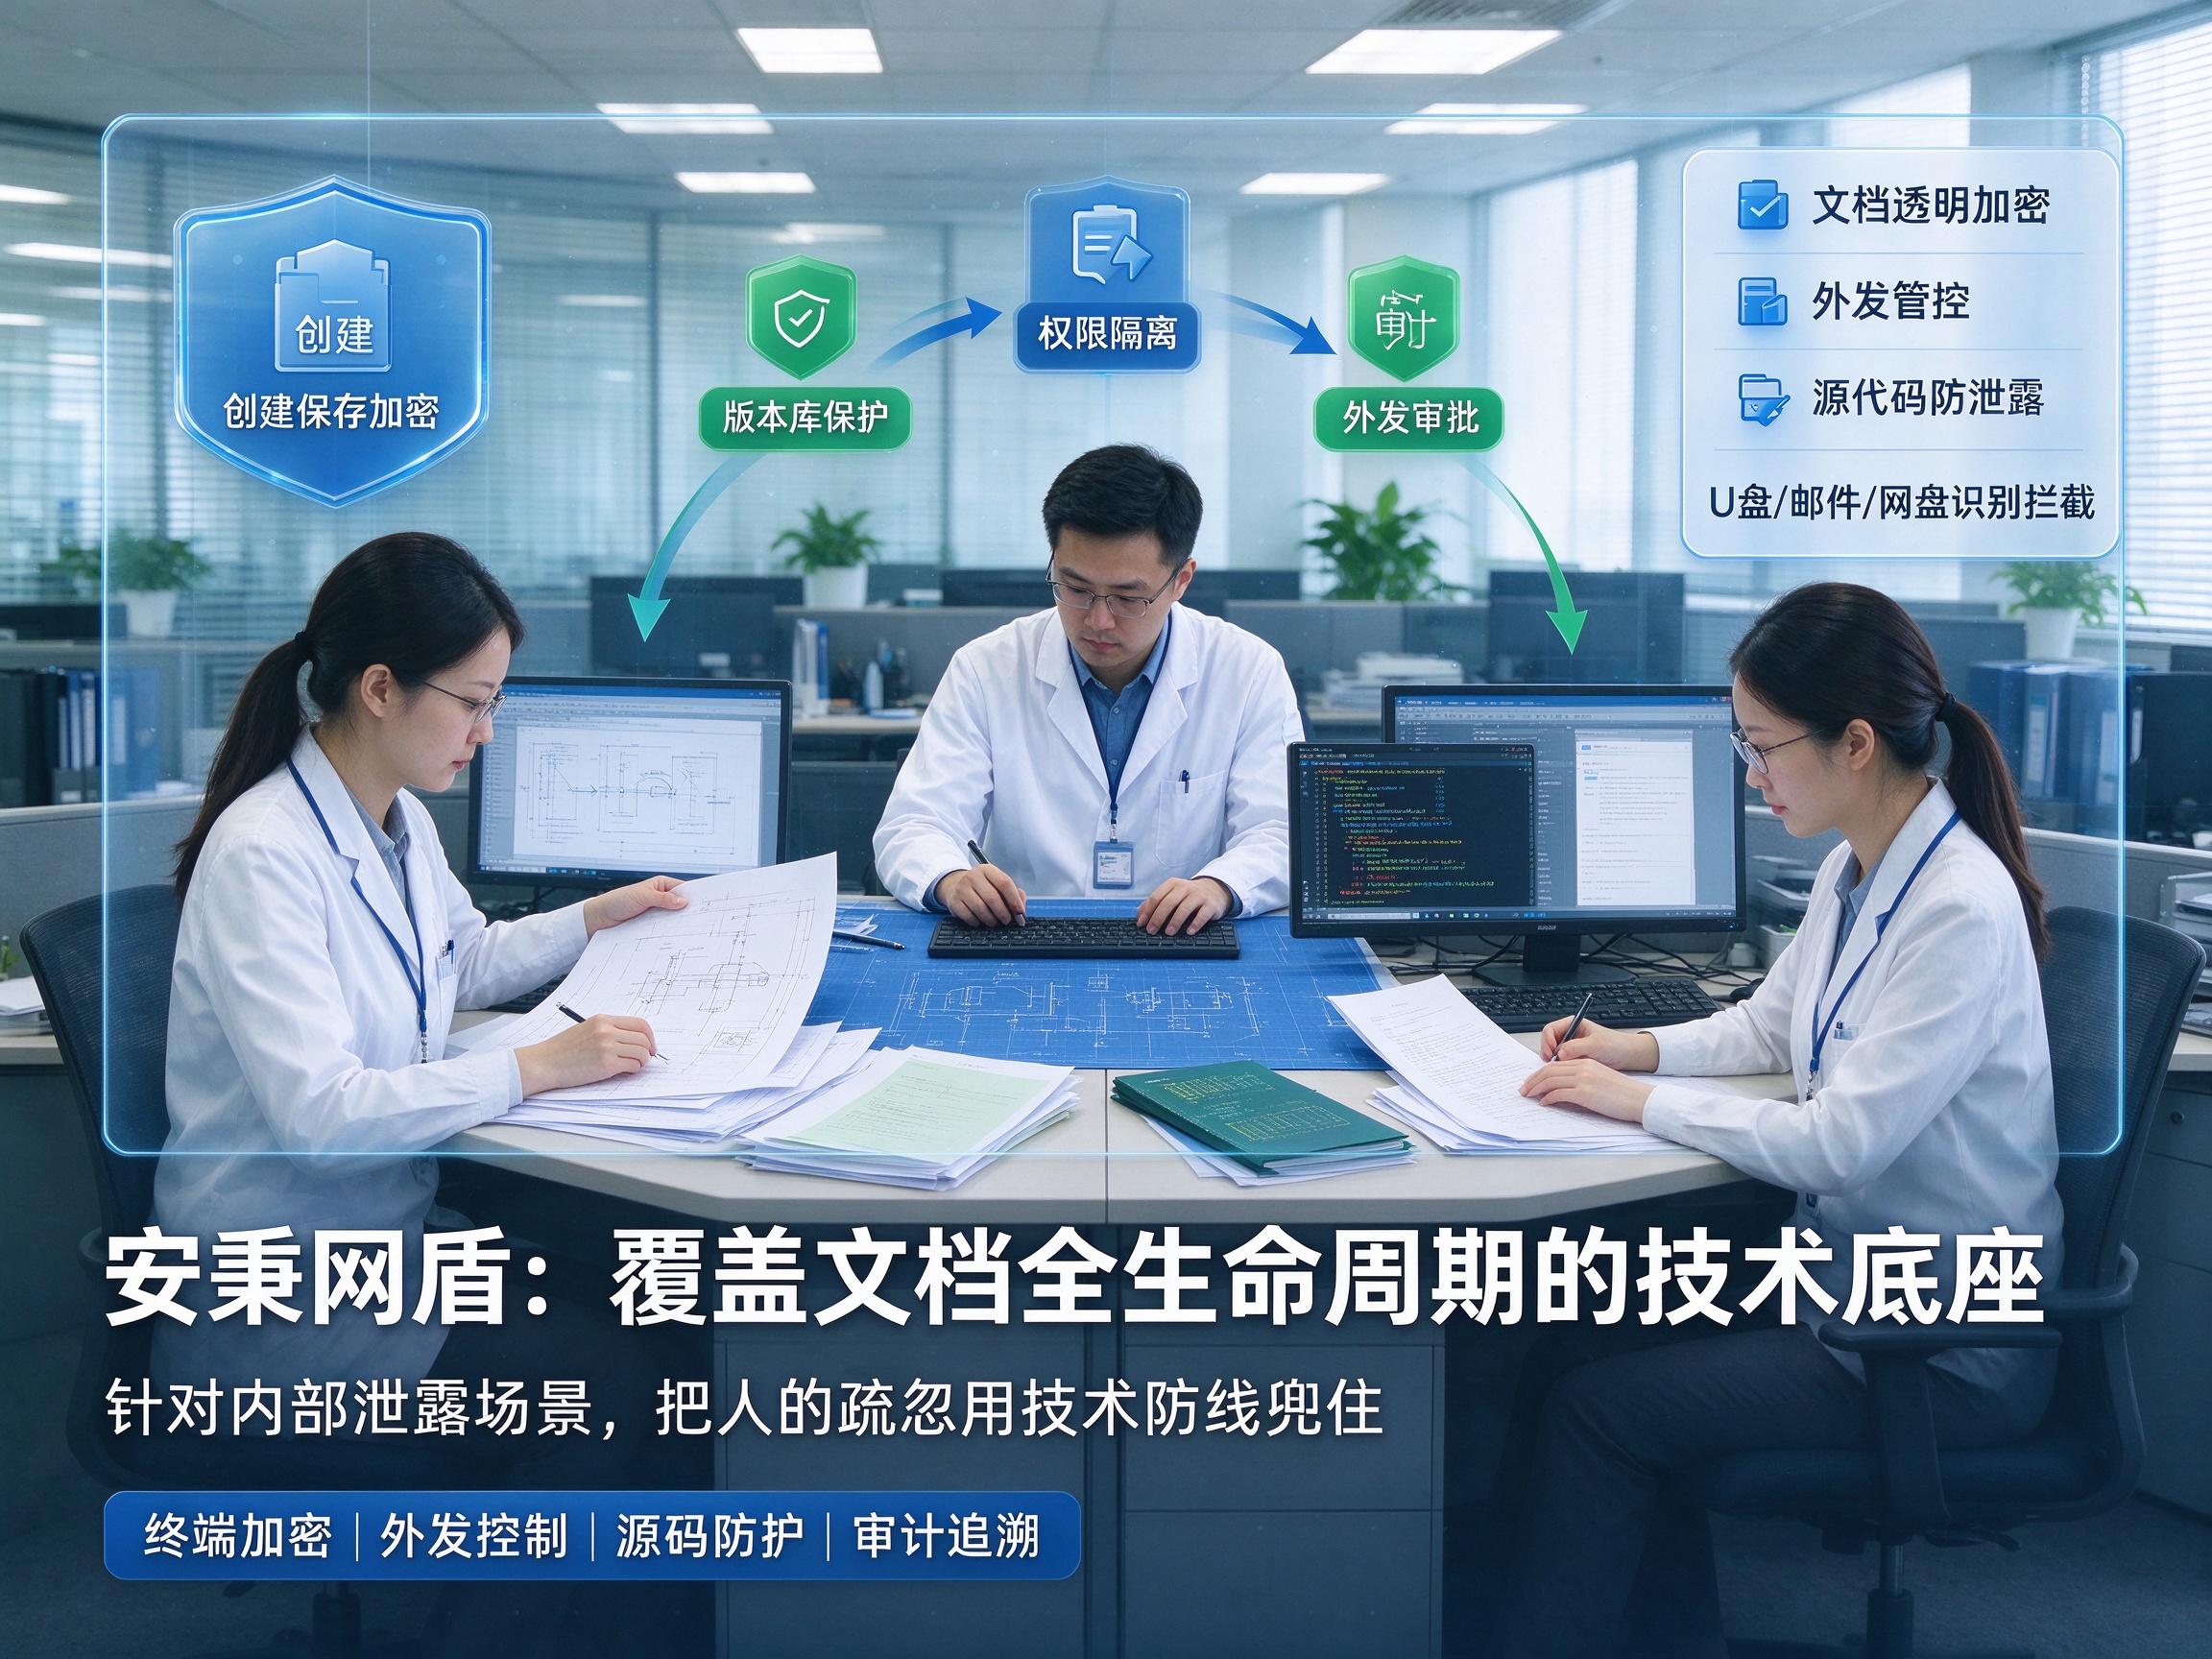
同类事故仍在重演:一次无心之失,一份不该外传的文件,一个无人察觉的时间窗口。防范靠制度、技术与意识持续咬合,也需要一层覆盖文档全生命周期的技术底座兜住人的疏忽。国内企业数据安全领域,安秉网盾的文档透明加密、外发管控与源代码防泄露方案,正是针对此类内部泄露场景的成熟实践,值得有数据资产保护需求的企业评估。
本文来源:网络空间安全学院,360安全网
主笔专家:田有亮
责任编辑:编辑部-刘沐言
最后更新时间:2026年10月12日