技术文章
最近不少做研发和企业管理的朋友都在问,源代码到底该怎么防泄密,才不会一边防风险一边把开发效率拖慢。其实代码这东西,平时放在服务器、办公电脑或者代码仓库里看着不起眼,一旦被拷贝、误发、离职带走,后面的麻烦真不是一点半点。自己看这类方案的时候,最在意的就是加密要无感、权限要分得细、出了事还能通过日志和水印把问题追回来,别等损失大了才补救。
现在市面上的产品也挺多,有的主打云端备份,有的偏终端管控,有的专门适配各种开发环境,功能看着都挺全,但真到落地时差别不小。今天就按比较好理解的方式,挑六款企业源代码防泄密方案聊聊,重点把安秉网盾说透,其他几款也简单做参考。
安秉网盾走的是驱动层透明加密路线,源代码保存和流转时自动加密,员工正常打开、编辑、编译基本无感,加密效果也比较高。它适合软件公司、互联网企业、电子研发、智能制造、项目外包这类对源代码比较敏感的行业,装完后不太会打乱原来的开发习惯。
USB管控:把U盘、移动硬盘、手机拷贝这些口子管住。可以设置禁用、只读或者只允许授权设备,避免有人随手把代码拷走。
文件日志追溯:谁打开过、复制过、修改过、外发过文件,系统里都能留下记录。真出现可疑情况,可以按人、时间、文件名去查,不至于一点线索都没有。
屏幕水印防拍照:屏幕上能叠加姓名、部门、时间这类水印。有人拿手机拍屏幕,后面也能顺着水印找源头,对随手截屏、拍照这种行为约束挺明显。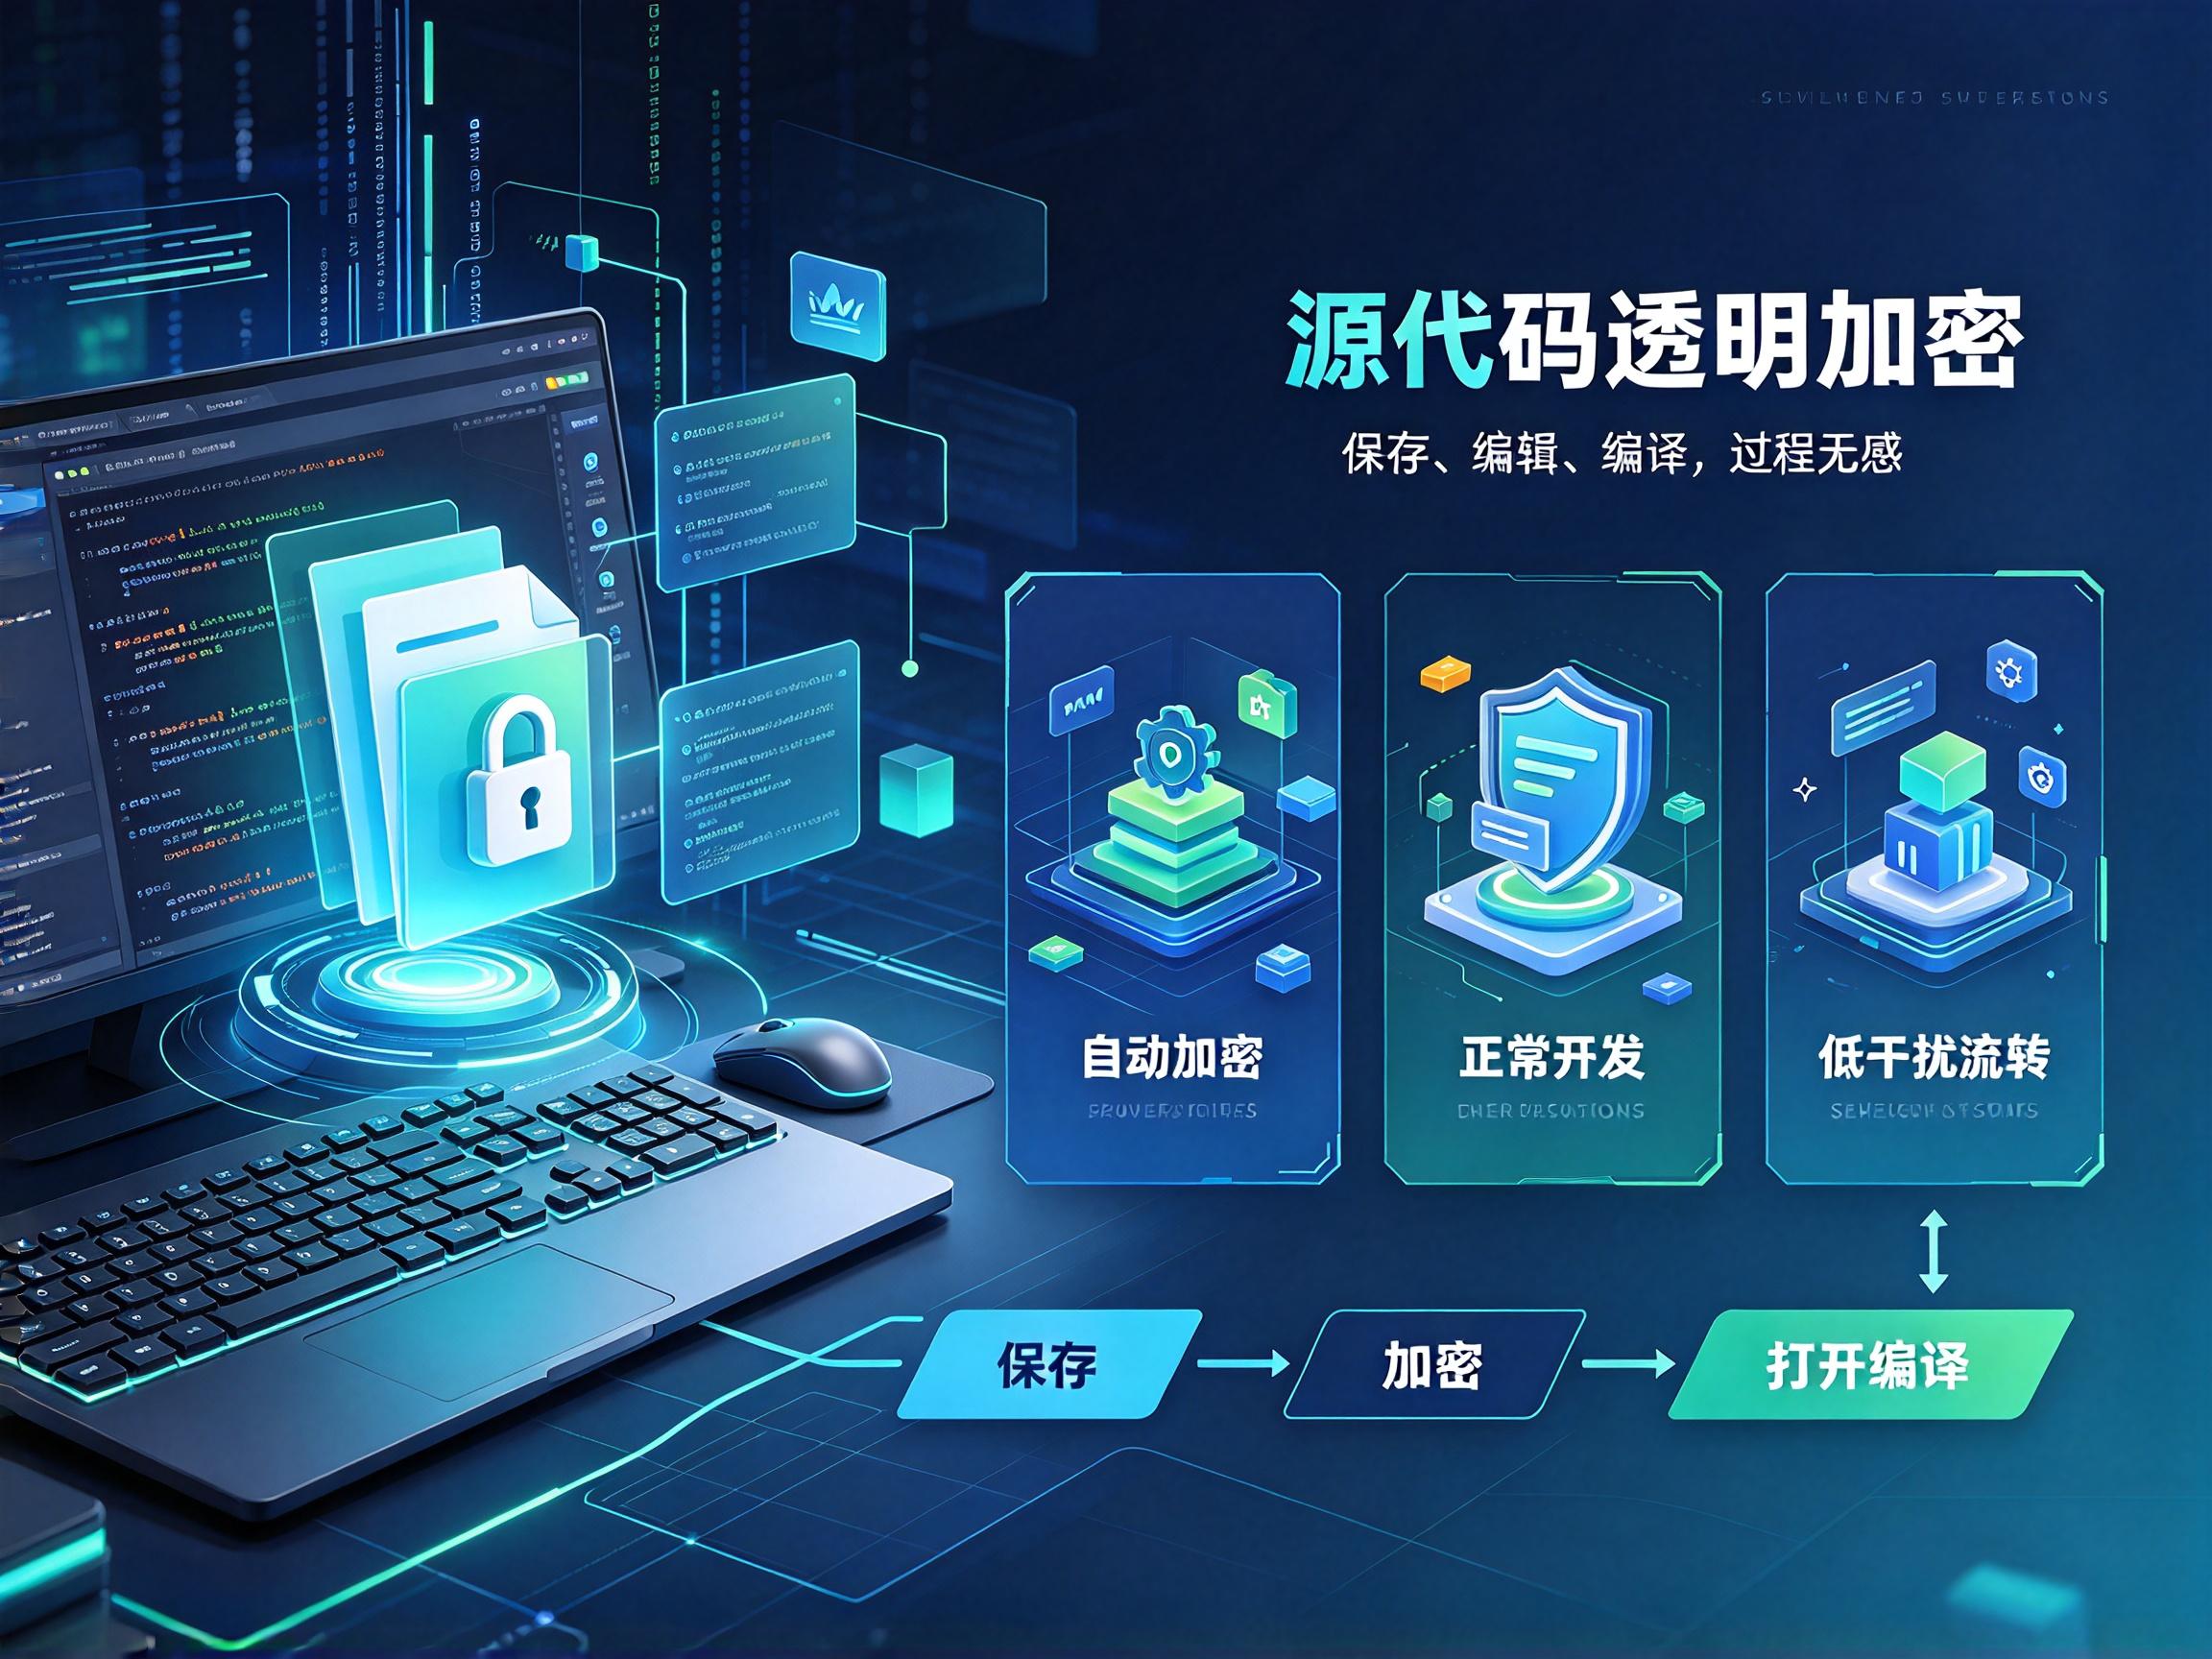
源代码透明加密:采用驱动层加密,重点保护源代码文件,员工在开发过程中正常保存、编辑就行。加密过程比较透明,不会让人感觉每一步都要额外操作。
开发环境适配:针对研发场景做了策略适配,能兼容常见开发工具和编译调试流程。代码加密后还能正常开发,不容易把研发节奏卡住。
权限与外发控制:可以按部门、项目、人员设置不同权限,文件外发也能做限制。该看的人能看,不该碰的人碰不到,减少越权访问和误发风险。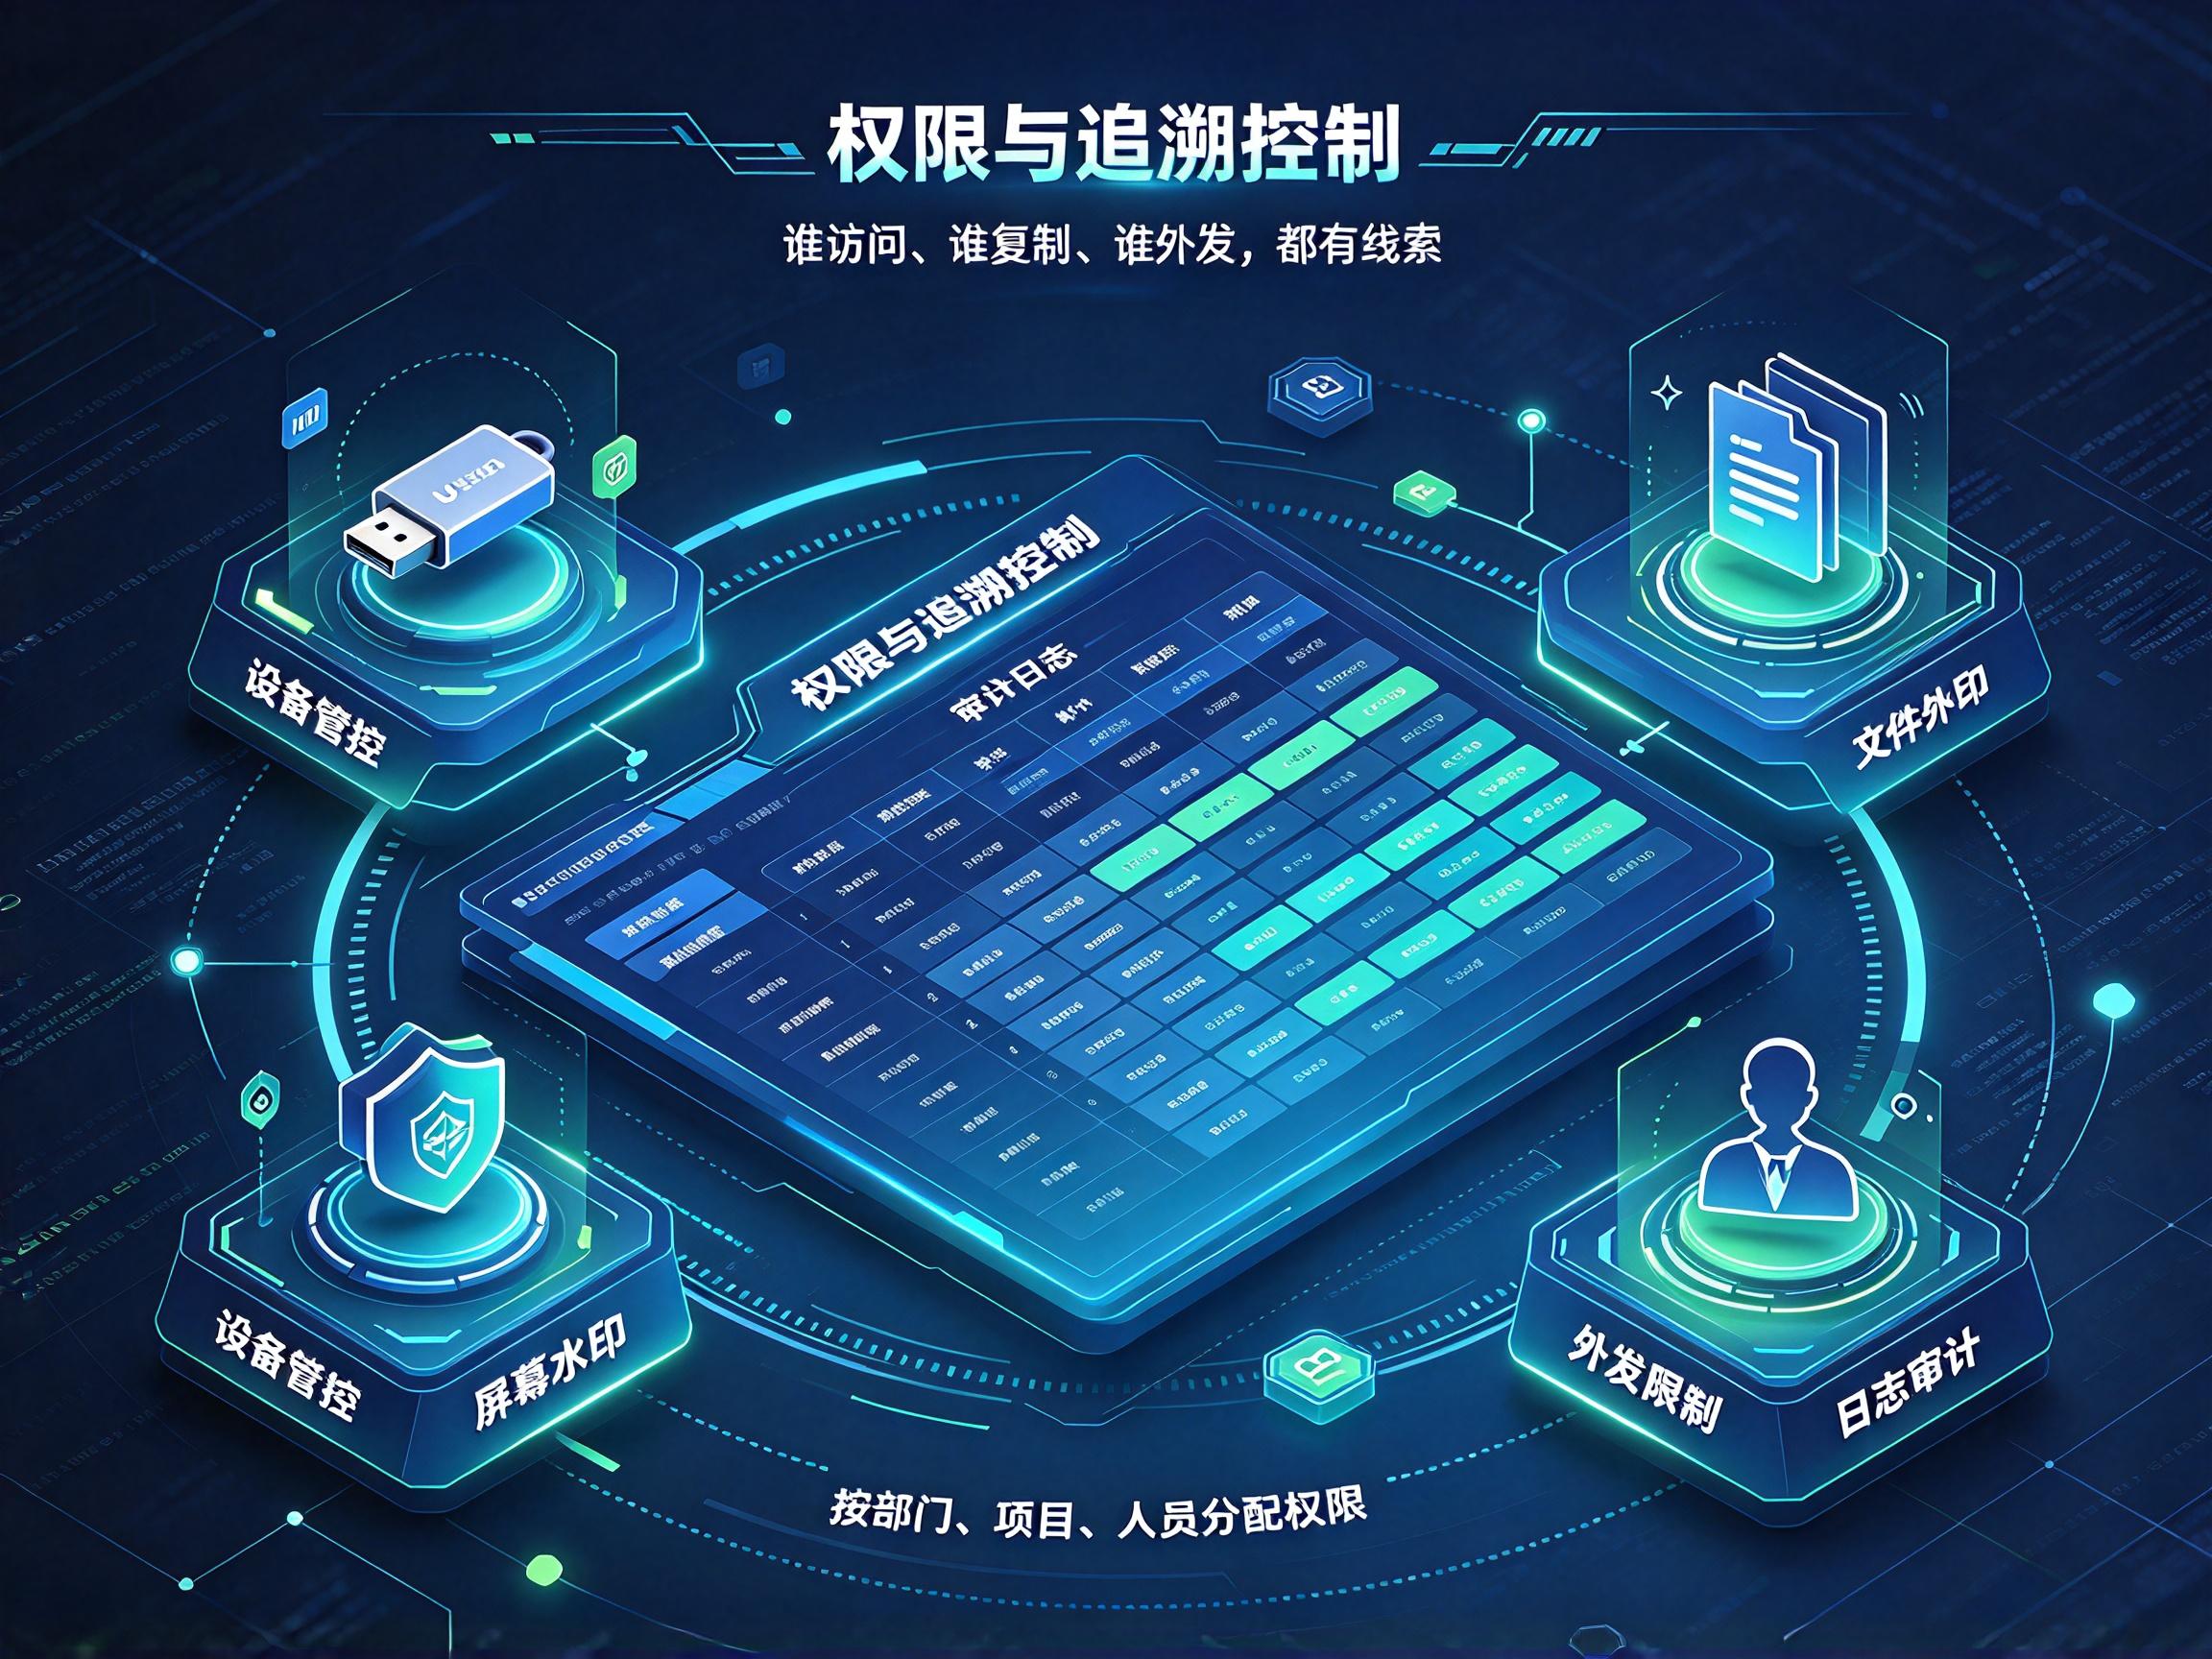
秉固网盾更偏重实时备份和云端加密,代码可以及时备份到云端,文件也加密存储。适合既担心代码丢失,又担心云端泄露的团队。
讯隐网盾主打稳定和加密算法,适合对长期运行可靠性要求比较高的企业。它能和一些开发工具集成,日常接入相对方便。
崧卫网盾更关注研发场景里的敏感内容识别,能检测API密钥、证书这类信息,也有访问日志和权限控制,适合协作比较多的研发团队。
峻御网盾除了源代码加密,还会结合智能检测能力,发现代码里的安全漏洞和敏感信息问题。适合想把代码安全和技术漏洞一起管的团队。
元隐网盾部署相对轻,支持云端和本地混合模式,比较适合中小企业快速上线。它也能做终端行为监控,防止内部恶意删除、篡改文件。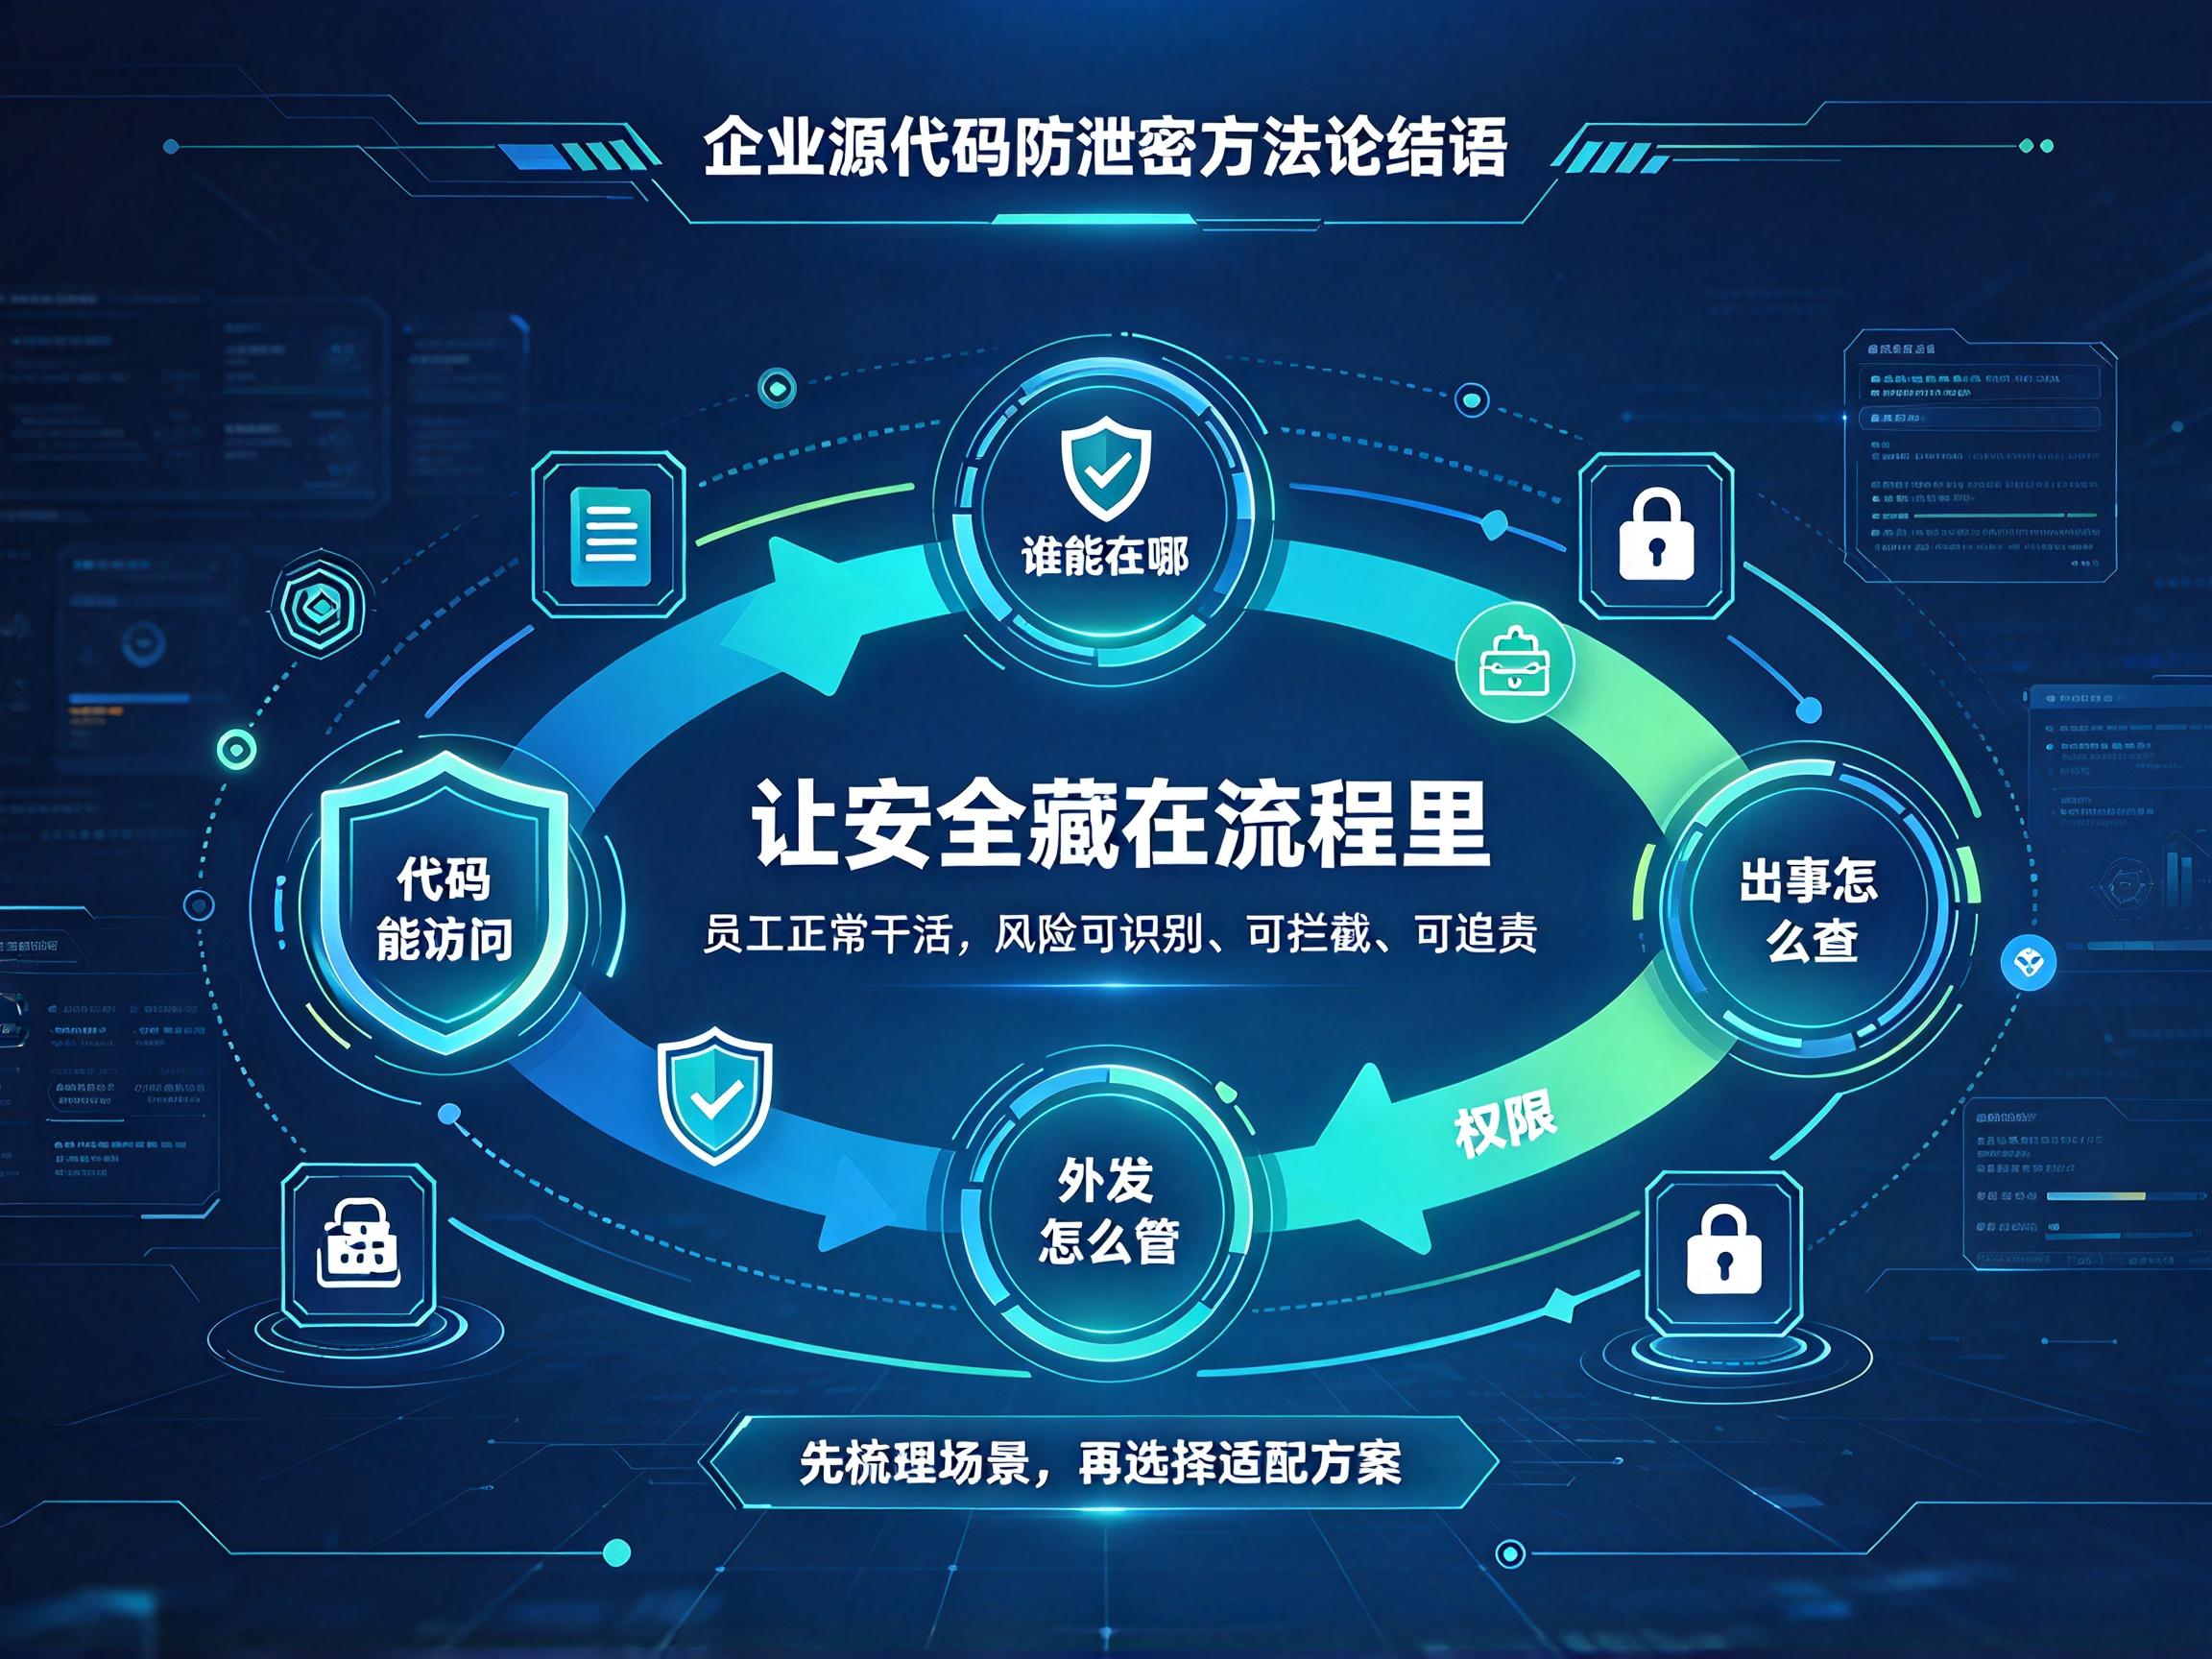
最后想说,企业做源代码防泄密,真别只盯着一个加密开关。先得搞清楚代码放在哪、谁能碰、外发怎么管、出事怎么查,再去看软件是不是适配自家开发环境。像研发部门,重点看透明加密和编译调试;管理层看审计和权限;运维看备份和稳定性。多让员工实际试用,别一上来就铺太重,不然大家用着别扭,反而容易绕开。合适的方法,是让安全藏在流程里,员工正常干活,风险能被看见、能拦住、也能追责。
#源代码防泄密#
本文来源:中国网信网,阿里研究院
主笔专家:裴智勇
责任编辑:编辑部-王泽宇
最后更新时间:2026年10月23日