技术文章
很多企业管理者一提到图纸泄密就头疼:保密制度发了,员工协议也签了,可图纸还是可能被U盘拷贝、手机拍照、微信外发、邮件转发出去。
图纸这类文件平时躺在电脑里不显眼,一旦泄露,轻则丢项目、丢客户,重则让几年研发投入打水漂。对于制造厂、设计院、设备公司、电子研发企业来说,图纸、工艺文件、BOM、模具数据、源代码等,往往都是核心资产。
但图纸防泄密不能只靠制度提醒和员工自觉。真正有效的做法,是把图纸从打开、编辑、保存、复制、外发到离职交接都纳入可控范围。
下面用通俗的话整理六个图纸防泄密方法,并结合安秉网盾等常见方案做简单说明,方便老板和安全负责人选型参考。
一、先看问题:图纸泄密通常发生在哪些环节?
在选方案之前,建议先对照自己公司是否存在以下常见风险:
如果这些问题没有管住,只靠会议强调保密,实际效果往往有限。
二、六个图纸防泄密方法
方法一:透明加密,从源头保护图纸
透明加密是目前比较常见的图纸保护方式。图纸在新建、编辑、保存过程中自动加密,员工在公司授权环境下可以正常打开和使用,不需要每次都手动点击加密。
一旦文件脱离授权环境,比如被私自拷贝到外部电脑,打开就会受到限制,从而降低文件被随意带走的风险。
以安秉网盾软件为例,它采用的是驱动层透明加密思路。图纸从新建、修改到保存,系统会自动处理加密,员工基本不需要额外操作。内部电脑可以正常打开和使用,但文件未经授权被带出后,查看会受到限制。
这种方式比较适合机械制造、电子研发、建筑设计、模具加工、自动化设备等图纸价值较高、保密要求较高的行业。
方法二:USB和移动存储管控,堵住拷贝通道
很多图纸泄密并不是复杂操作,而是员工顺手把文件拷进U盘。因此,U盘、移动硬盘、手机存储等外接设备必须统一管理。
常见的管控方式包括:
说白了,就是把员工最容易顺手拷图纸的口子先堵住,避免图纸今天还在公司电脑里,明天就出现在个人U盘里。
方法三:屏幕水印与截图限制,降低拍照外传风险
图纸被手机拍屏也是常见问题。针对这种情况,可以在电脑屏幕上显示员工姓名、账号、时间、设备信息等动态水印。
一旦有人拿手机拍屏幕,后续图纸外流,也可以通过水印信息追溯责任人。这种方式对内部泄密有明显的警示和震慑作用。
同时,还可以对常见截屏、复制粘贴、剪贴板等操作进行限制,防止员工把图纸内容直接截图发到微信、QQ,或者从加密文档里复制关键内容外传。
对于不想大张旗鼓管控,但又担心资料被随意传播的企业来说,这类功能比较实用。
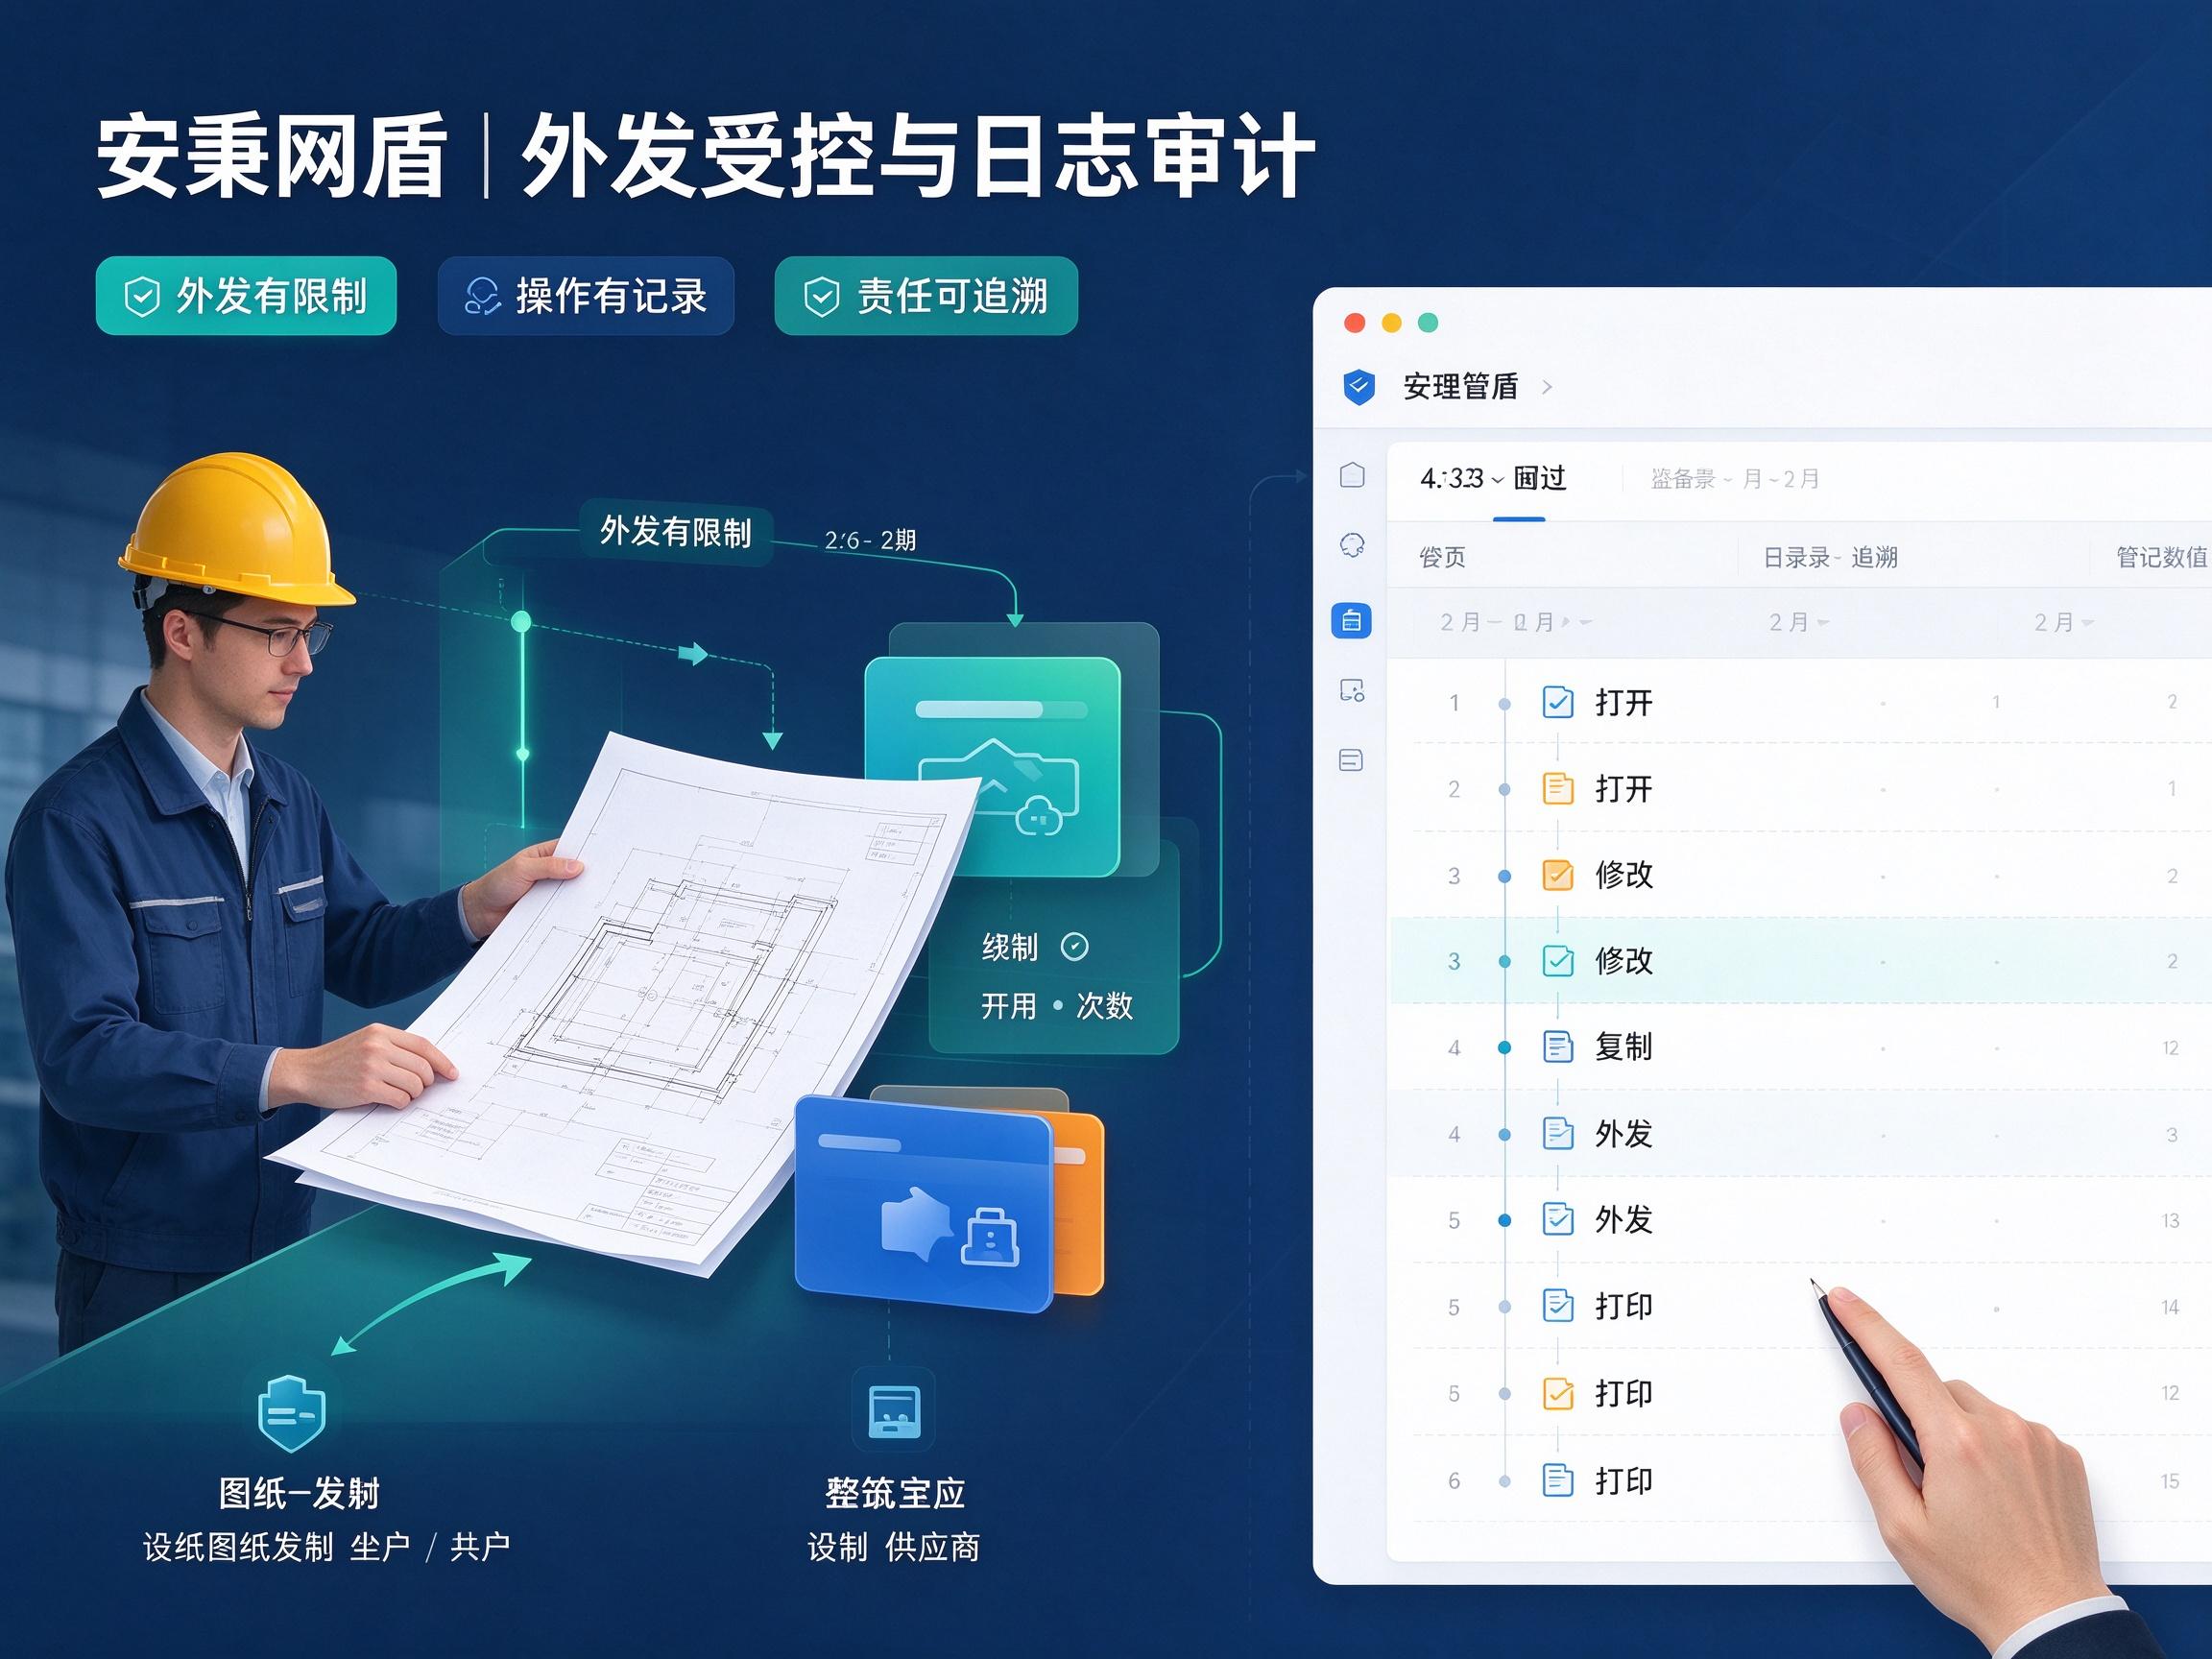
方法四:外发管控,让图纸发给客户、供应商后仍可受控
很多企业的图纸并不是只在公司内部使用,还会发给客户、供应商、外协单位。如果一刀切禁止外发,会影响正常业务;但如果不加限制,文件发出去后就容易失控。
更合理的做法是建立外发受控机制。例如:
这样既能保证业务协作,也能避免图纸发出去后被无限扩散。
方法五:权限隔离与日志审计,让核心图纸只有该看的人能看
不同部门、不同岗位对图纸的接触权限应该不同。设计部、生产部、销售部、采购部、外协管理人员,接触范围都应有明确区分。
如果所有人都能随意打开核心图纸,泄密风险自然会增加。
因此,企业可以根据部门、岗位、项目设置不同查看范围,避免不该看的人随便打开图纸。同时配合敏感内容识别,当核心文件、关键资料尝试外发时,可以及时提醒管理员或进行拦截。
另外,日志审计也很重要。谁在什么时间打开过图纸、修改过图纸、复制过文件、外发过资料、删除过内容,系统都应有记录。真出现泄密嫌疑时,管理员可以顺着日志排查,责任更容易定位,而不是大家互相猜测。
方法六:多渠道综合防护,覆盖打印、邮件、云盘等场景
图纸泄密不只是U盘拷贝。打印、邮件附件、云盘同步、截屏、剪贴板、源代码仓库等,都可能成为泄密渠道。
所以企业在做图纸防泄密时,不能只盯着一个点,而要看整体流程:
有些企业会以透明加密为核心,再配合打印管控、邮件管控、云盘加密、源代码防护等方案,形成更完整的防护闭环。
三、常见图纸防泄密方案简析
除了上面提到的方法,企业在实际选型时也会接触不同类型的方案。下面简单梳理几款常见方向,方便参考。
1. 安秉网盾
安秉网盾主要走驱动层透明加密路线,适合图纸、设计文件、工艺资料等核心文档较多的企业。它通常可覆盖透明加密、USB管控、日志追溯、屏幕水印、外发受控、截屏限制等场景,适合希望从源头管理图纸的企业。
对于机械制造、电子研发、建筑设计、模具加工、自动化设备等行业来说,这类方案落地性相对较强。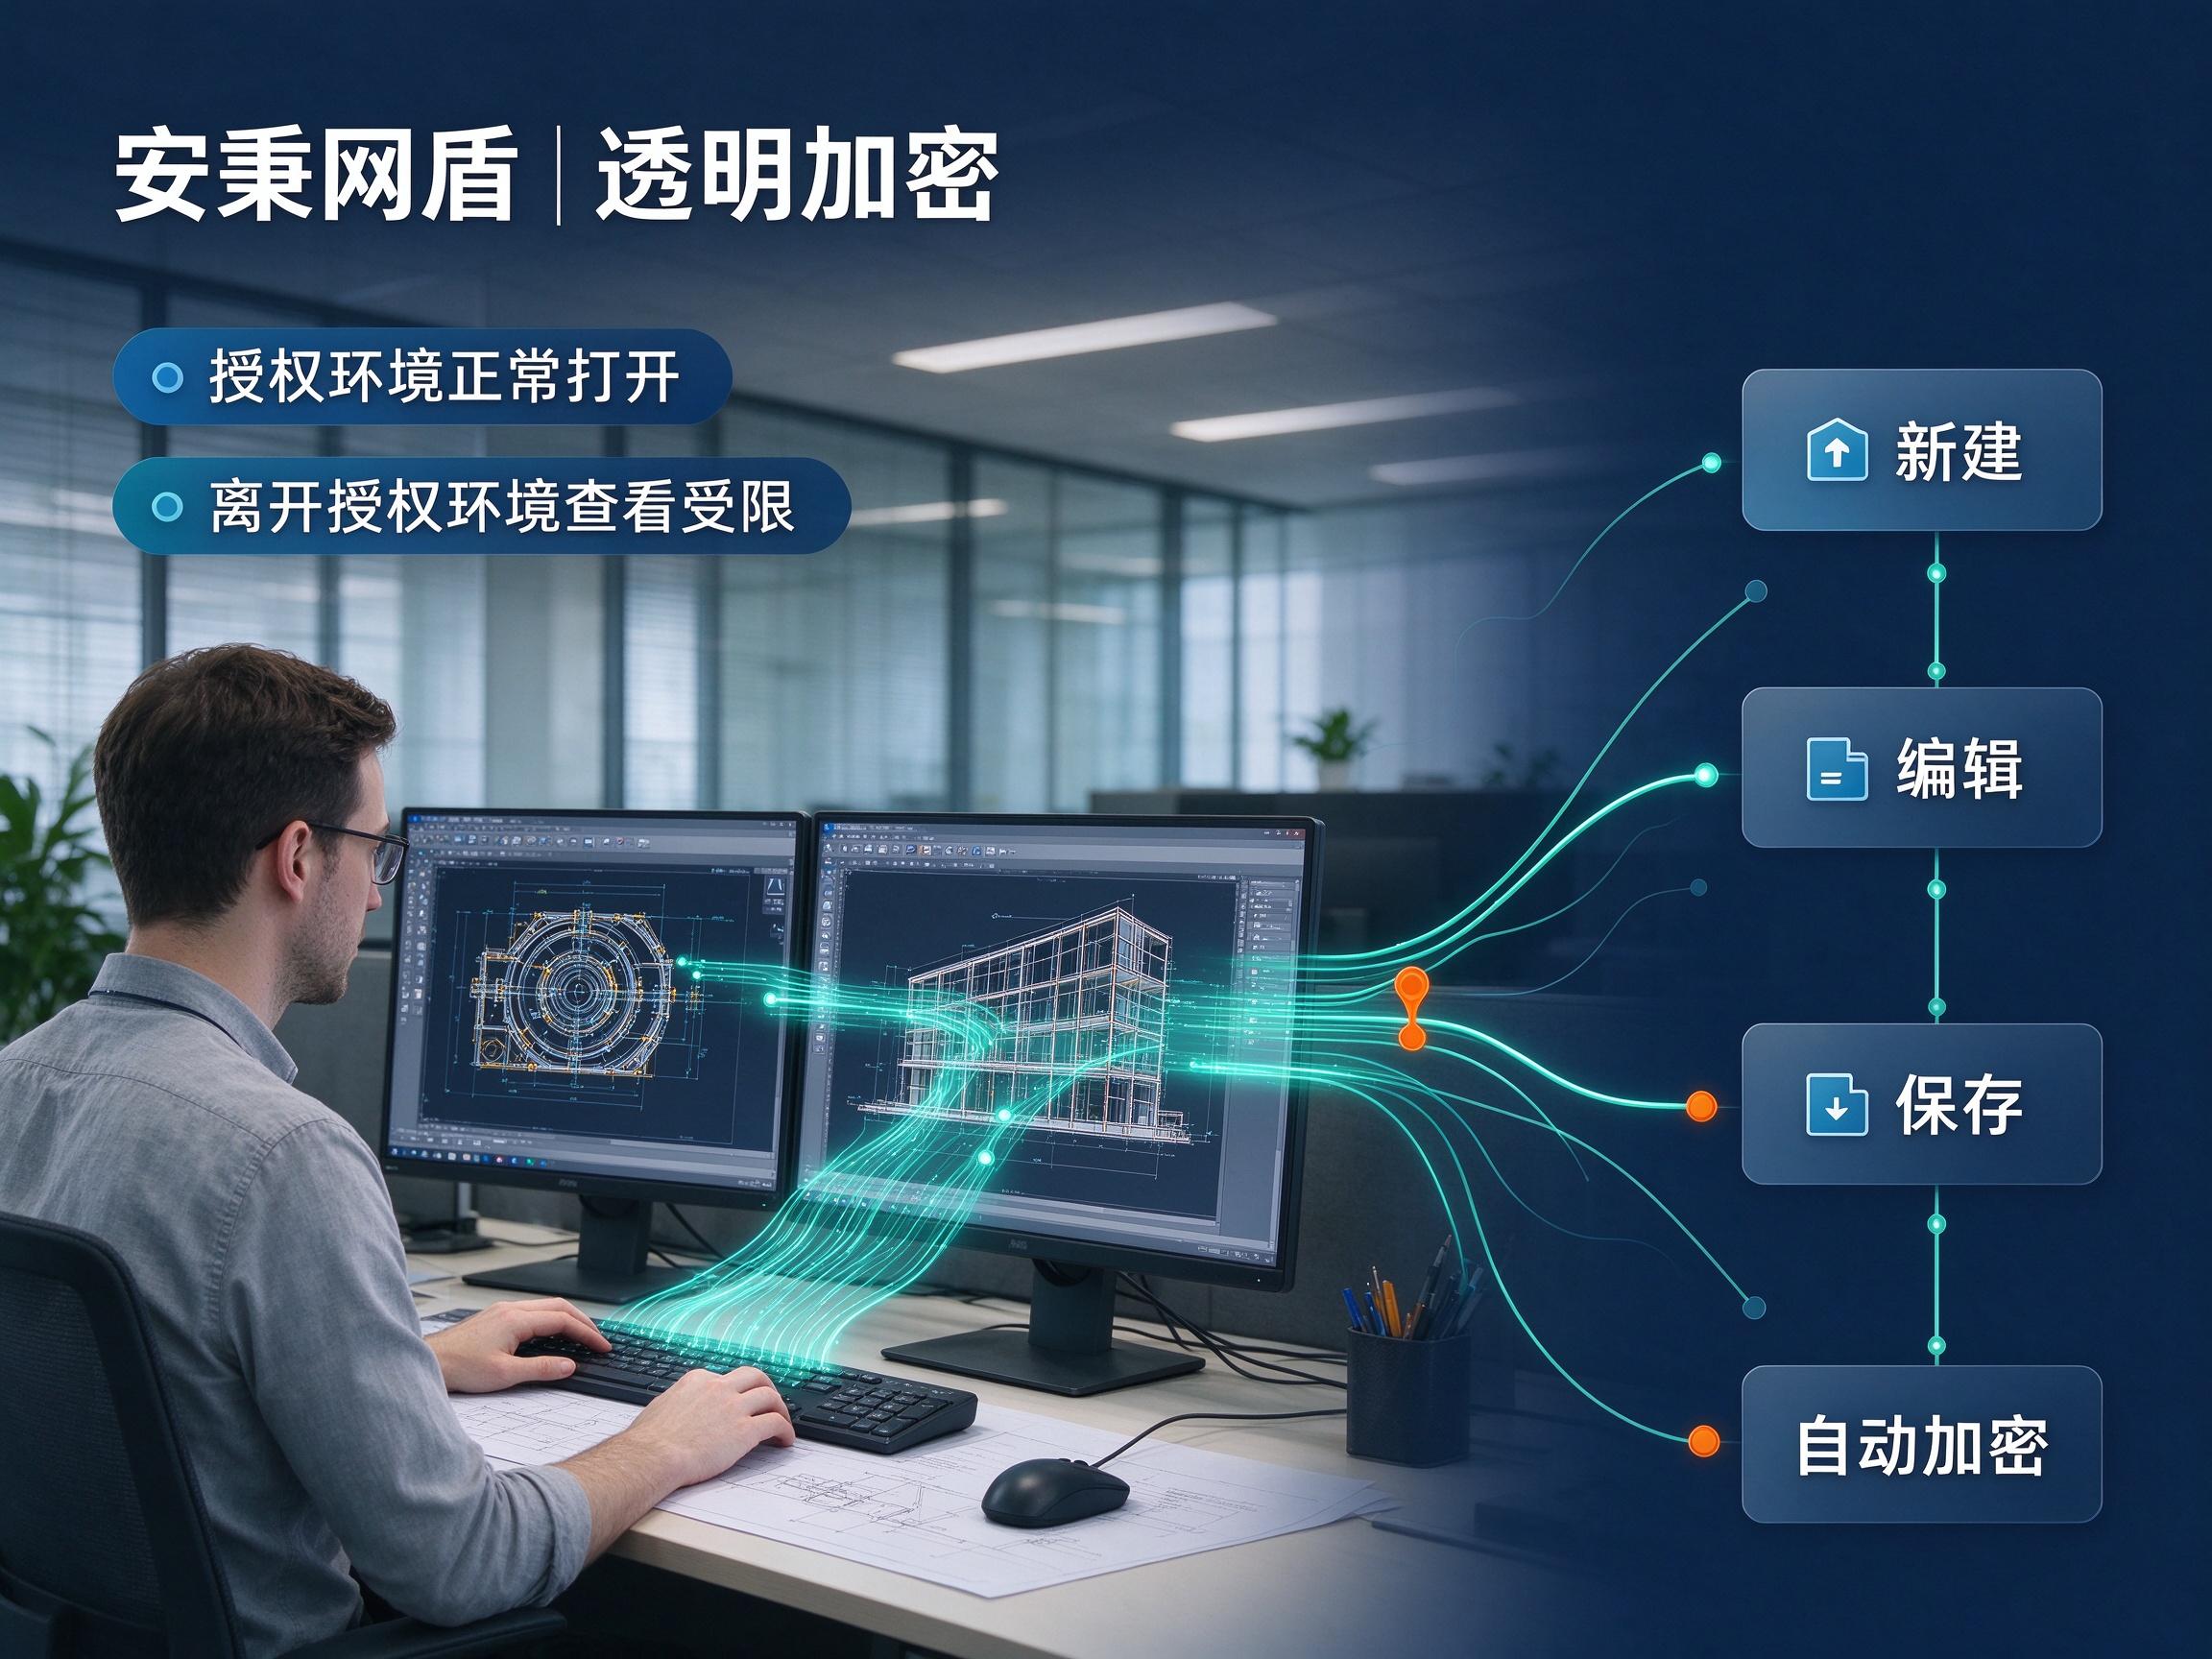
2. 卫迹网盾
卫迹网盾更偏加密磁盘、加密空间的思路,适合需要集中存放资料、保护文件落盘的企业。如果公司更关注资料统一存储和磁盘级保护,可以重点了解这类方案。
3. 镇档软件
镇档软件主要面向BricsCAD等CAD使用场景,可用于CAD文件加密、集中管理和权限控制。如果公司日常主要使用BricsCAD,这类方案会更贴合实际设计流程。
4. 维匣软件
维匣软件更偏研发源代码和敏感内容防护,能识别敏感代码、API密钥、证书等内容,也支持访问日志和权限管理。对于研发团队来说,它更适合保护源代码类资产,不只是图纸文件。
5. 守迹网盾
守迹网盾适合经常使用云存储、云端协作的团队。它可以与主流云服务配合,在图纸上传或同步时进行保护。对于有云端协作需求,但又担心文件外泄的公司来说,这类思路值得了解。
6. 截守网盾
截守网盾不只关注文件加密,也会覆盖打印、截屏、邮件发送等常见泄密渠道。它适合保密要求较高、使用场景复杂的企业,比如高端制造、科研机构等。
四、老板选型时,重点看什么?
很多老板选图纸防泄密软件时,容易只看功能多不多,其实更重要的是能不能真正落地。
建议重点看以下几个方面:
1. 是否贴合公司业务流程
图纸从设计、审核、生产、外协到交付,每个环节都可能涉及文件流转。如果方案严重影响工作效率,员工就容易绕过制度,反而增加风险。
2. 员工使用是否顺畅
防泄密系统不能太复杂。如果员工每次打开、保存、外发都要反复操作,推行阻力会很大。透明加密之所以常用,就是因为它对日常操作影响相对较小。
3. 出问题能不能查得到
日志、水印、权限记录很关键。没有审计能力,一旦出事很难追溯。企业不仅要知道“能不能防”,更要知道“能不能查”。
4. 是否支持外发协作
很多图纸必须发给客户、供应商、外协厂。好的方案不是禁止外发,而是让外发过程可控、可追溯、可回收。
5. 是否能覆盖离职风险
员工离职前是资料泄露的高发期。企业应提前设置权限回收、批量拷贝预警、敏感文件外发限制等机制,避免离职人员带走核心资料。
五、总结
图纸防泄密不是装个软件就万事大吉,也不是靠老板天天盯人、开会强调就能彻底解决。
真正有效的做法,是先把最容易出问题的口子找出来,比如U盘拷贝、截图拍照、微信外发、云盘上传、邮件发送、离职交接等,再结合公司实际流程,选择适合的管理和技术方案。
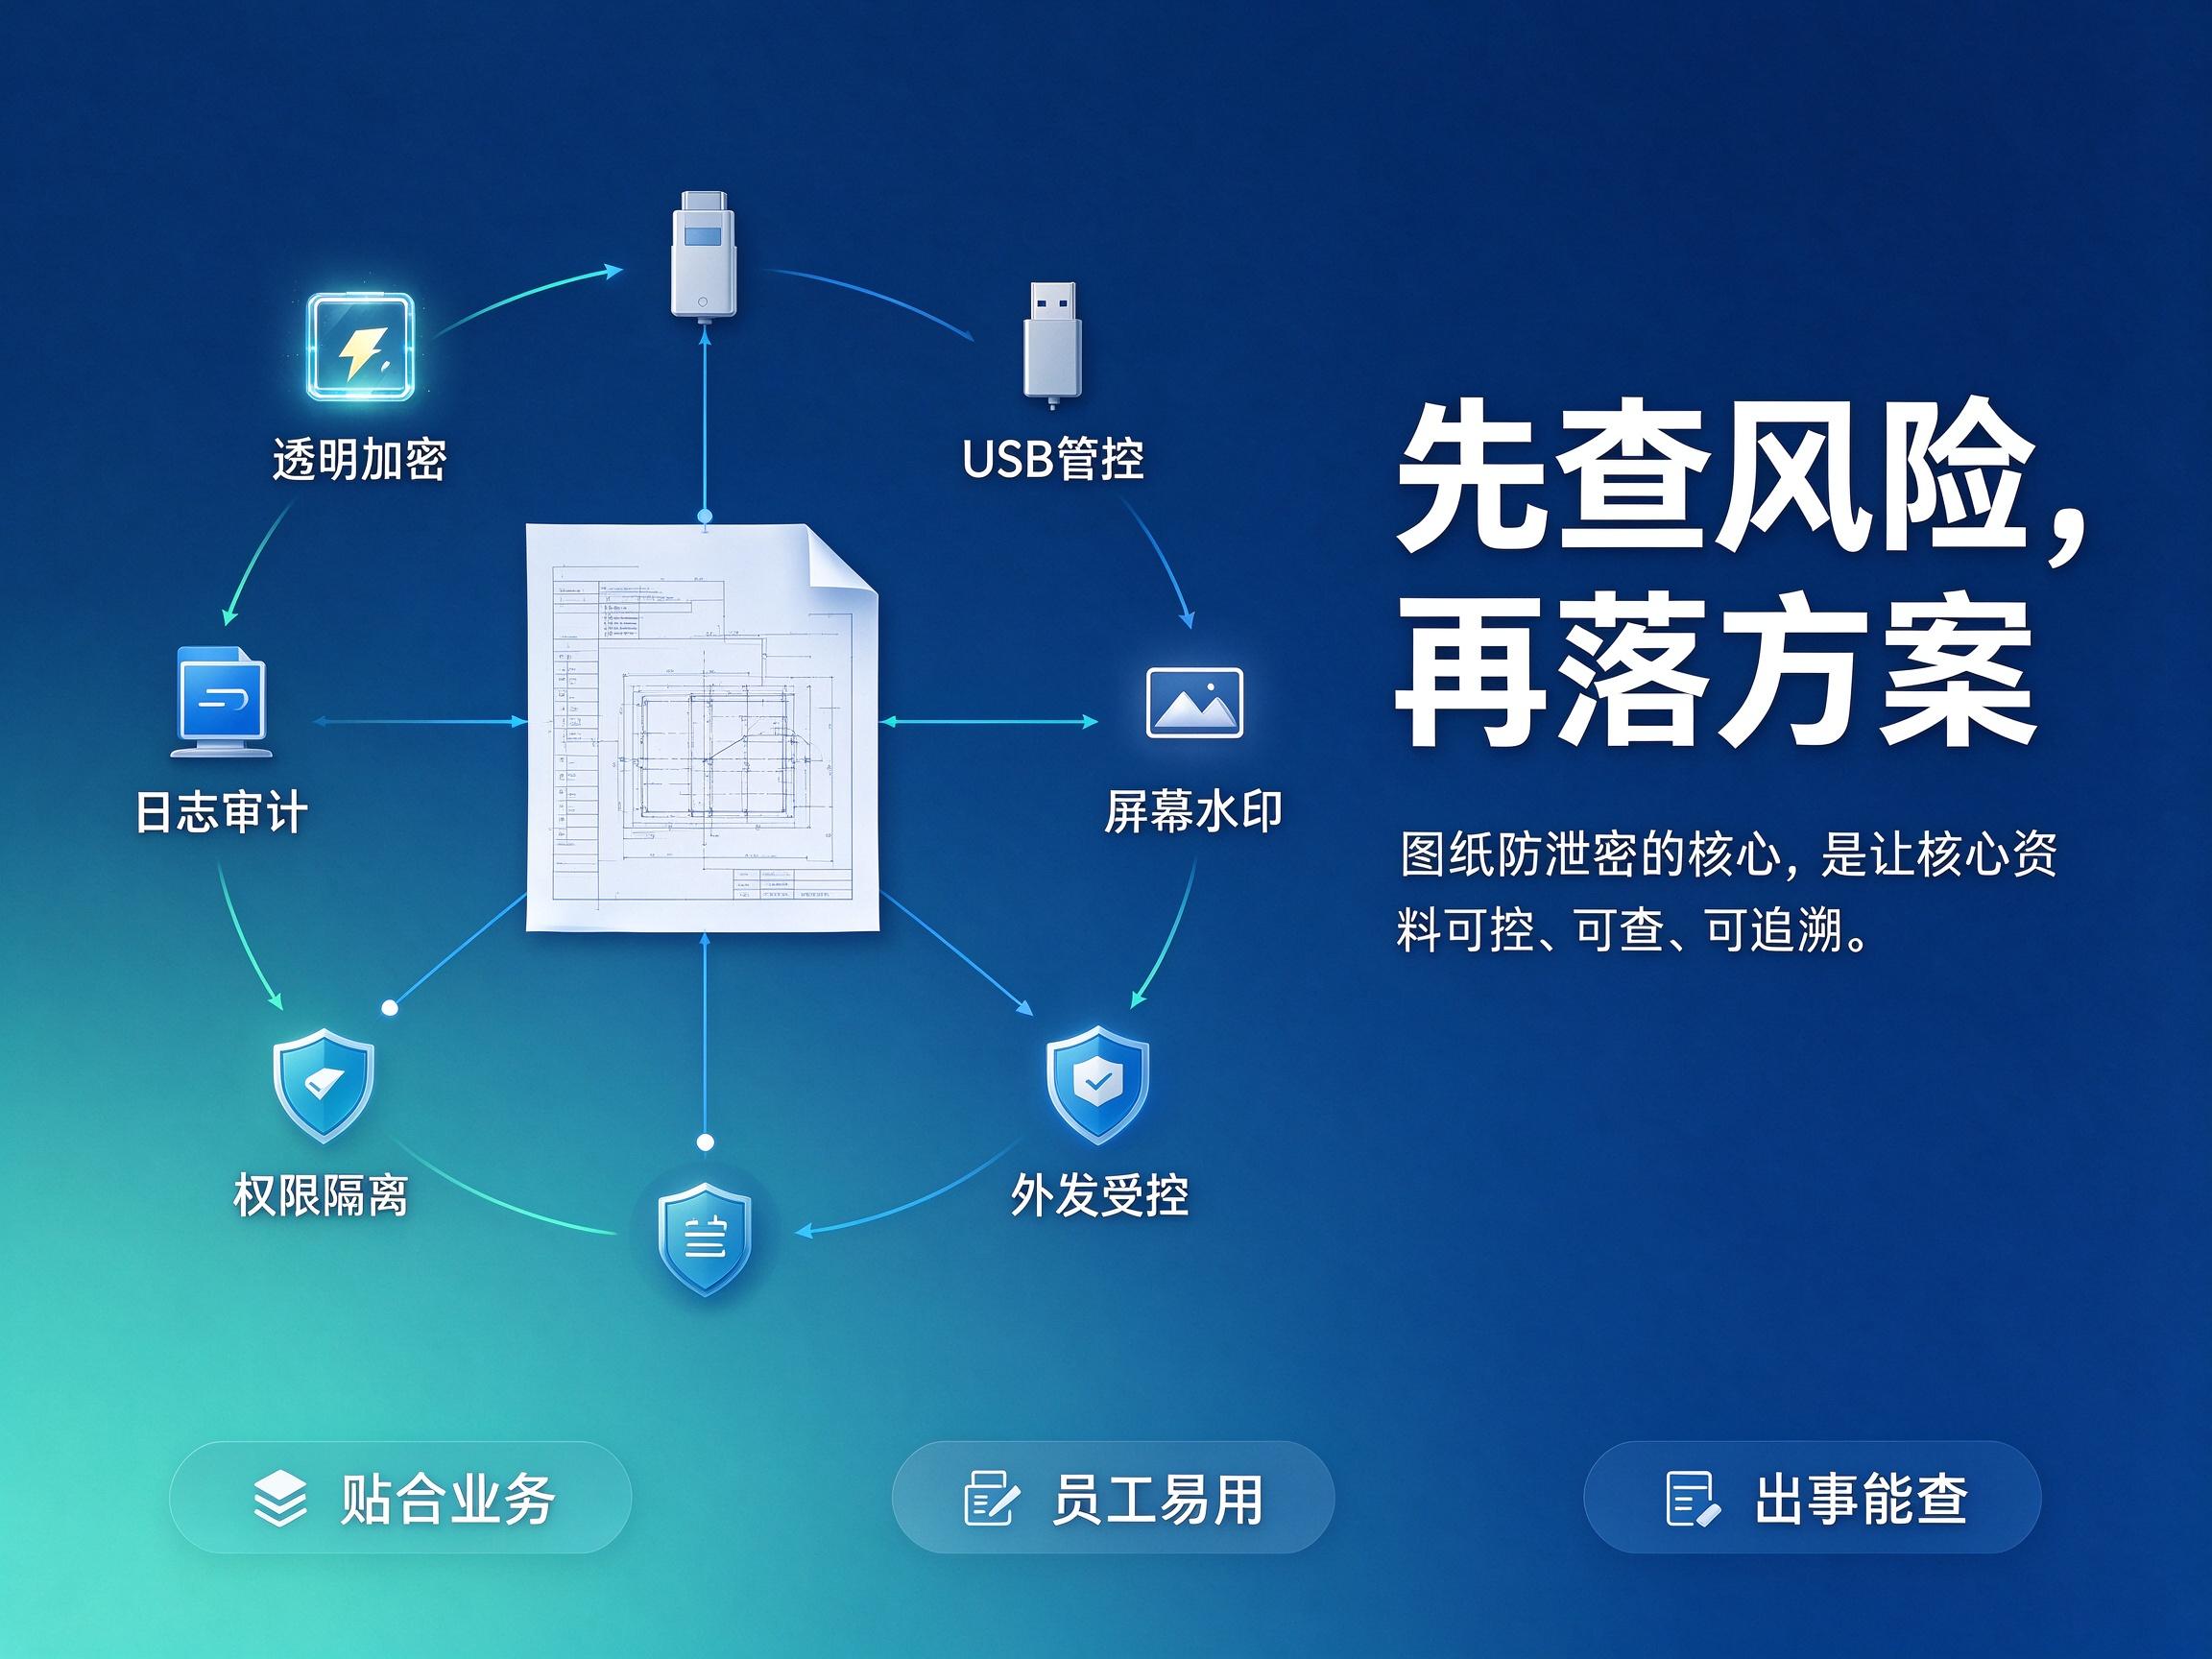
对于图纸资产较重、外协频繁的企业,可以优先考虑透明加密、USB管控、外发受控、日志审计、屏幕水印这几类能力。安秉网盾更适合希望从源头管理图纸的企业,其他方案也有各自侧重点。
老板在选型时,不要只看功能列表,更要看方案是否能落地、员工是否容易接受、出现问题后是否能追踪和复盘。
图纸防泄密的核心,不是把文件锁死,而是在保障业务正常流转的前提下,让核心资料可控、可查、可追溯。
#图纸防泄密#
本文来源:国家网信办,中国网信网
主笔专家:曹娟
责任编辑:编辑部-方一诺
最后更新时间:2026年11月02日