行业动态
2026年2月24日,国家市场监督管理总局发布《商业秘密保护规定》(总局令第126号),已于2026年6月1日起施行,同时废止实施了三十年的《关于禁止侵犯商业秘密行为的若干规定》。这部依据《反不正当竞争法》制定的部门规章,把商业秘密的行政保护从原则性条款细化为可核查、可举证、可处罚的操作规范。对企业而言信号很明确:泄密不再只是"防不住"的经营损失问题,而是"举证难、维权难、处罚重"的合规问题。
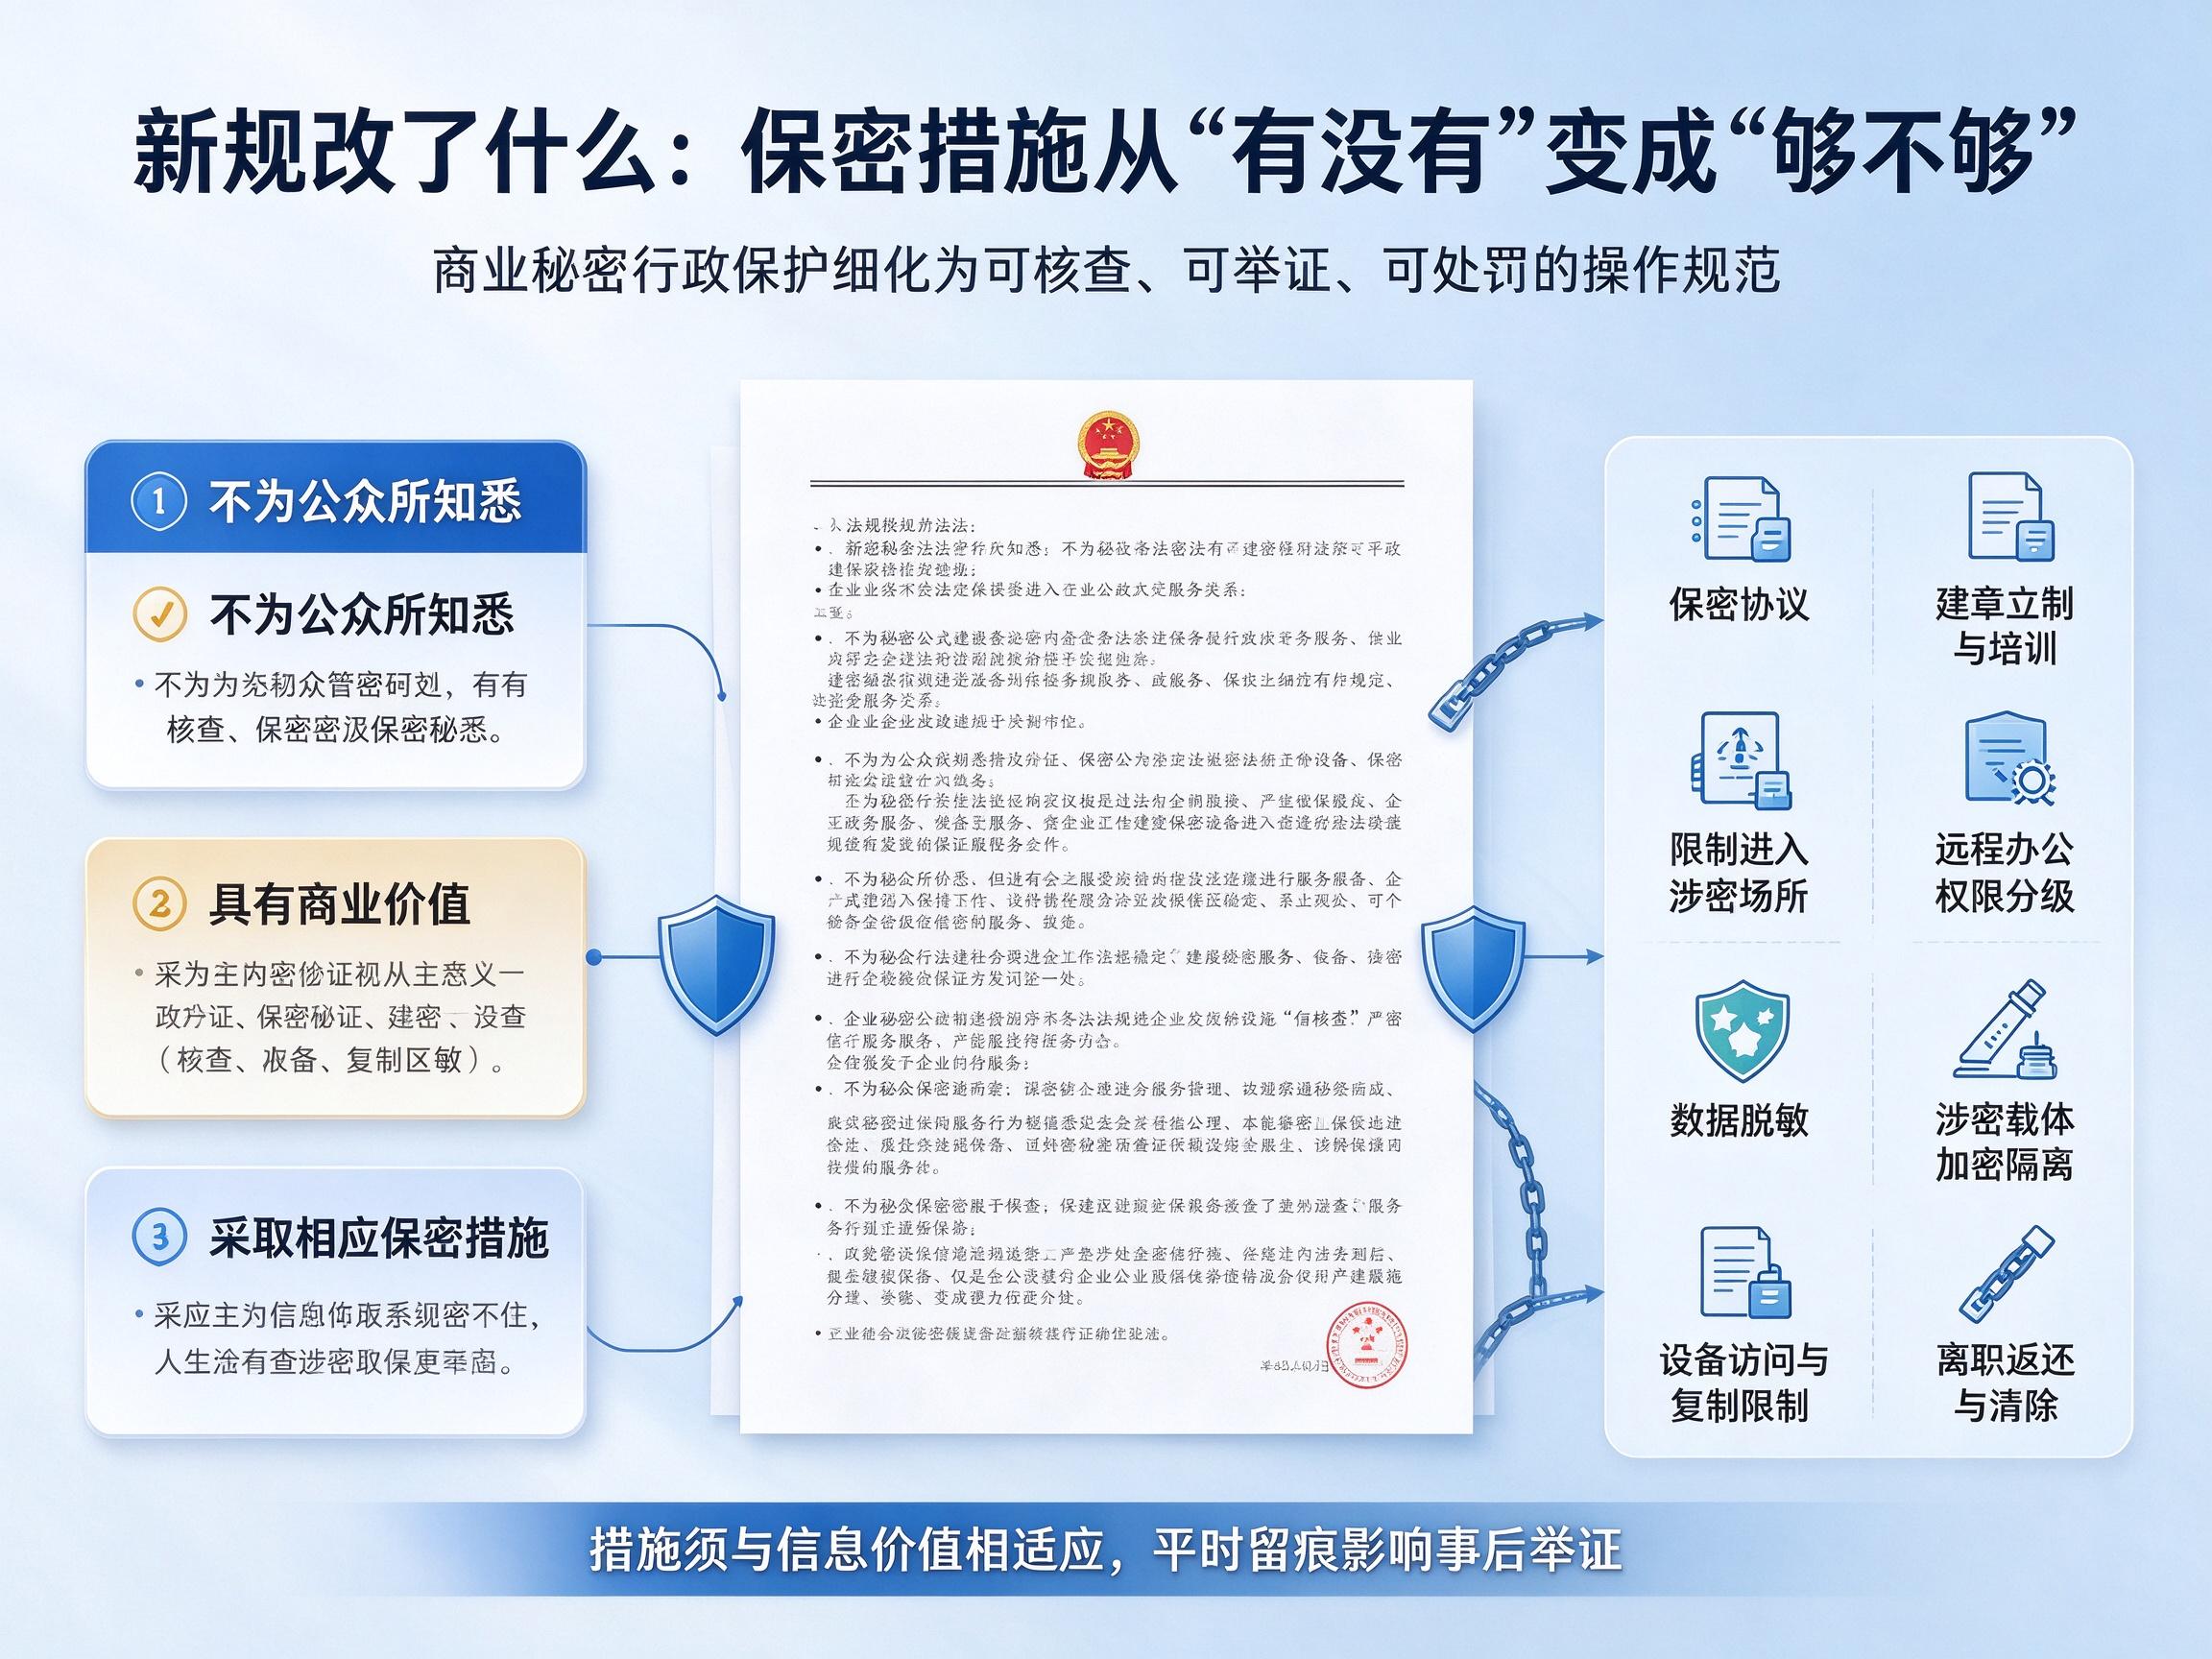
一、新规改了什么:保密措施从"有没有"变成"够不够"
商业秘密的三大要件——不为公众所知悉、具有商业价值、采取相应保密措施——在新规第五至九条中被逐一拆开。技术信息涵盖结构、配方、工艺、算法、源代码等;经营信息明确包括客户名称、联系方式乃至交易习惯;失败实验数据、阶段性研发成果同样受保护,这对研发型企业尤其要紧。
重头戏在第九条:它列举了八类"相应保密措施",包括签订保密协议、建章立制并培训、限制进入涉密场所、针对远程办公与跨境协作采取权限分级与数据脱敏、对涉密载体加密隔离、限制设备的使用与复制、要求离职员工返还并清除涉密载体等。条文强调措施须与信息的价值"相适应"——仅在劳动合同里塞一句"应保守公司秘密",在执法调查中很难过关。第十八条更把保密措施留痕列为举报时必须提交的初步证据:平时留没留痕,届时一翻便知。
侵权认定上,第十条把擅自将数据外传至不受控制的邮箱、云盘,越权访问办公系统等场景写入"不正当手段";第十三条规制教唆、引诱、帮助泄密;第十四条让明知应知仍获取使用的第三方一并担责。法律责任方面,罚款十万元起步,情节严重的处一百万元以上五百万元以下,并衔接刑事移送——一次泄密的代价足以吃掉数年利润。
二、企业该做什么:对照新规的四道防线
第一,把保密义务写进每一份关系。与供应商、客户在合同中约定保密条款,与在职员工签保密协议,与离职员工明确脱密期义务和载体返还要求。事前白纸黑字,远胜事后在个案里论证诚信原则。
第二,让"密"有边界。先做涉密信息资产盘点,划定密级与涉密人员范围,再对涉密场所分区管控、对载体标记加密。核心配方不能和普通会议纪要享受同等待遇。
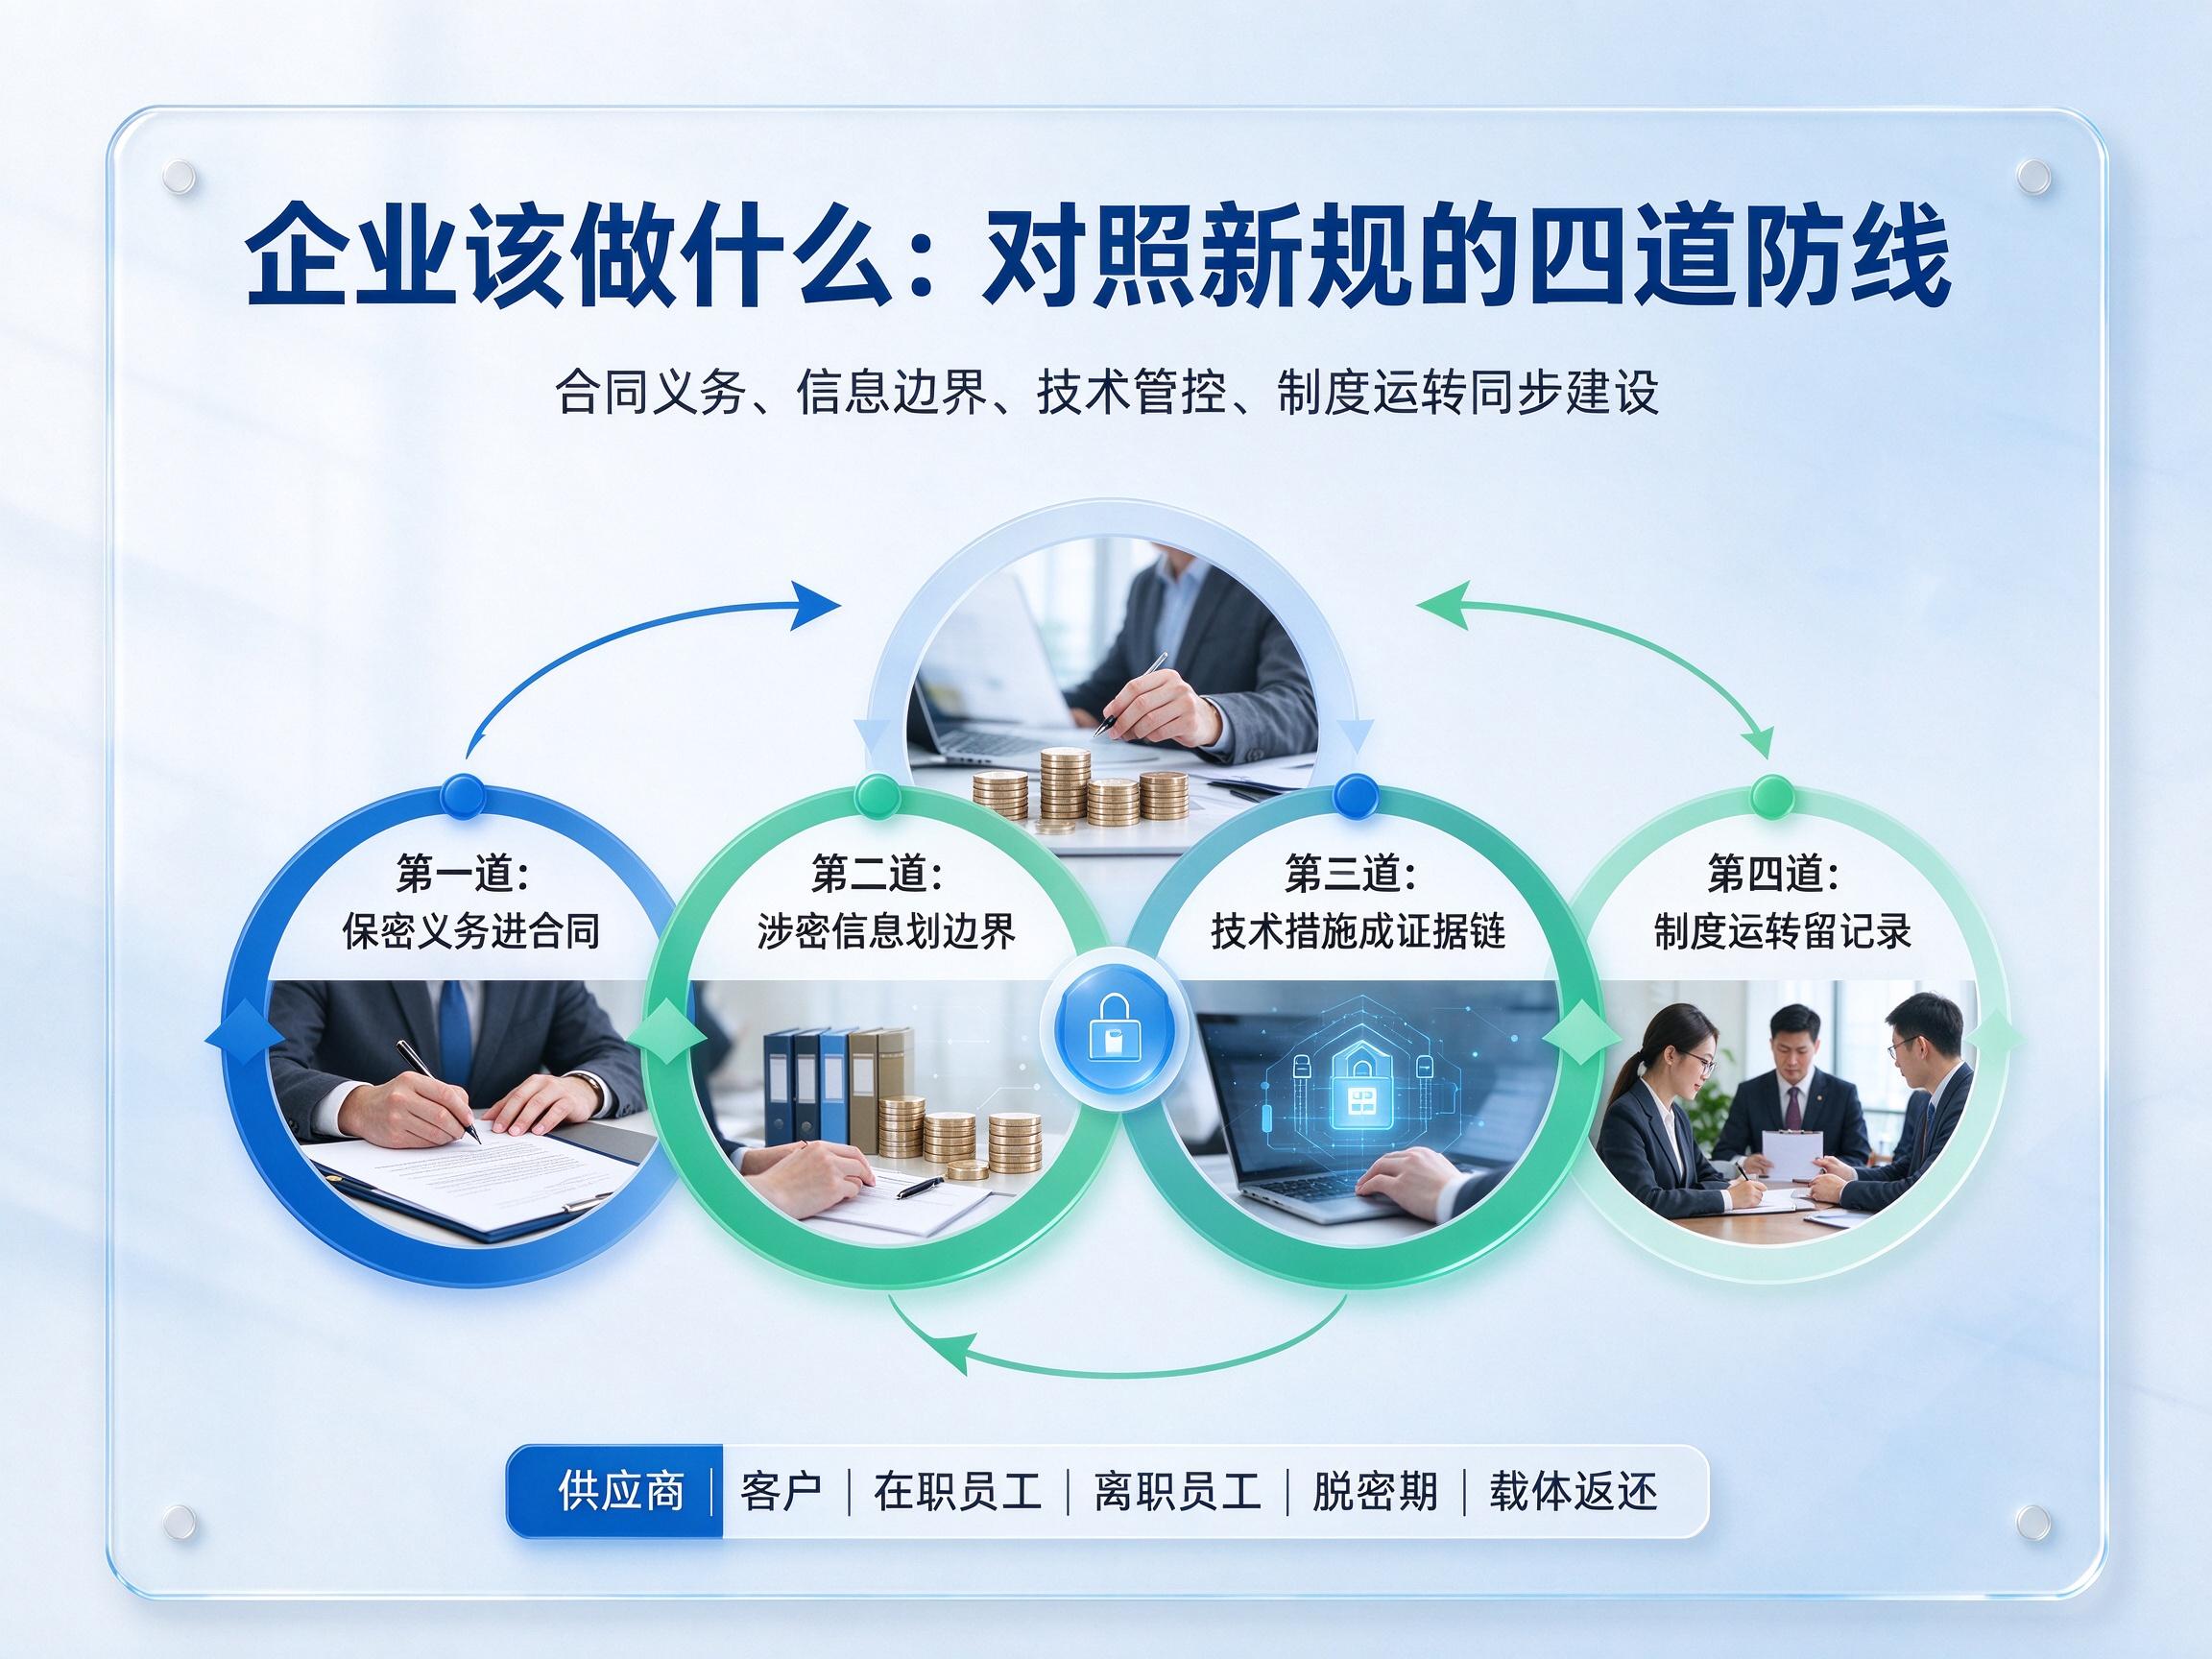
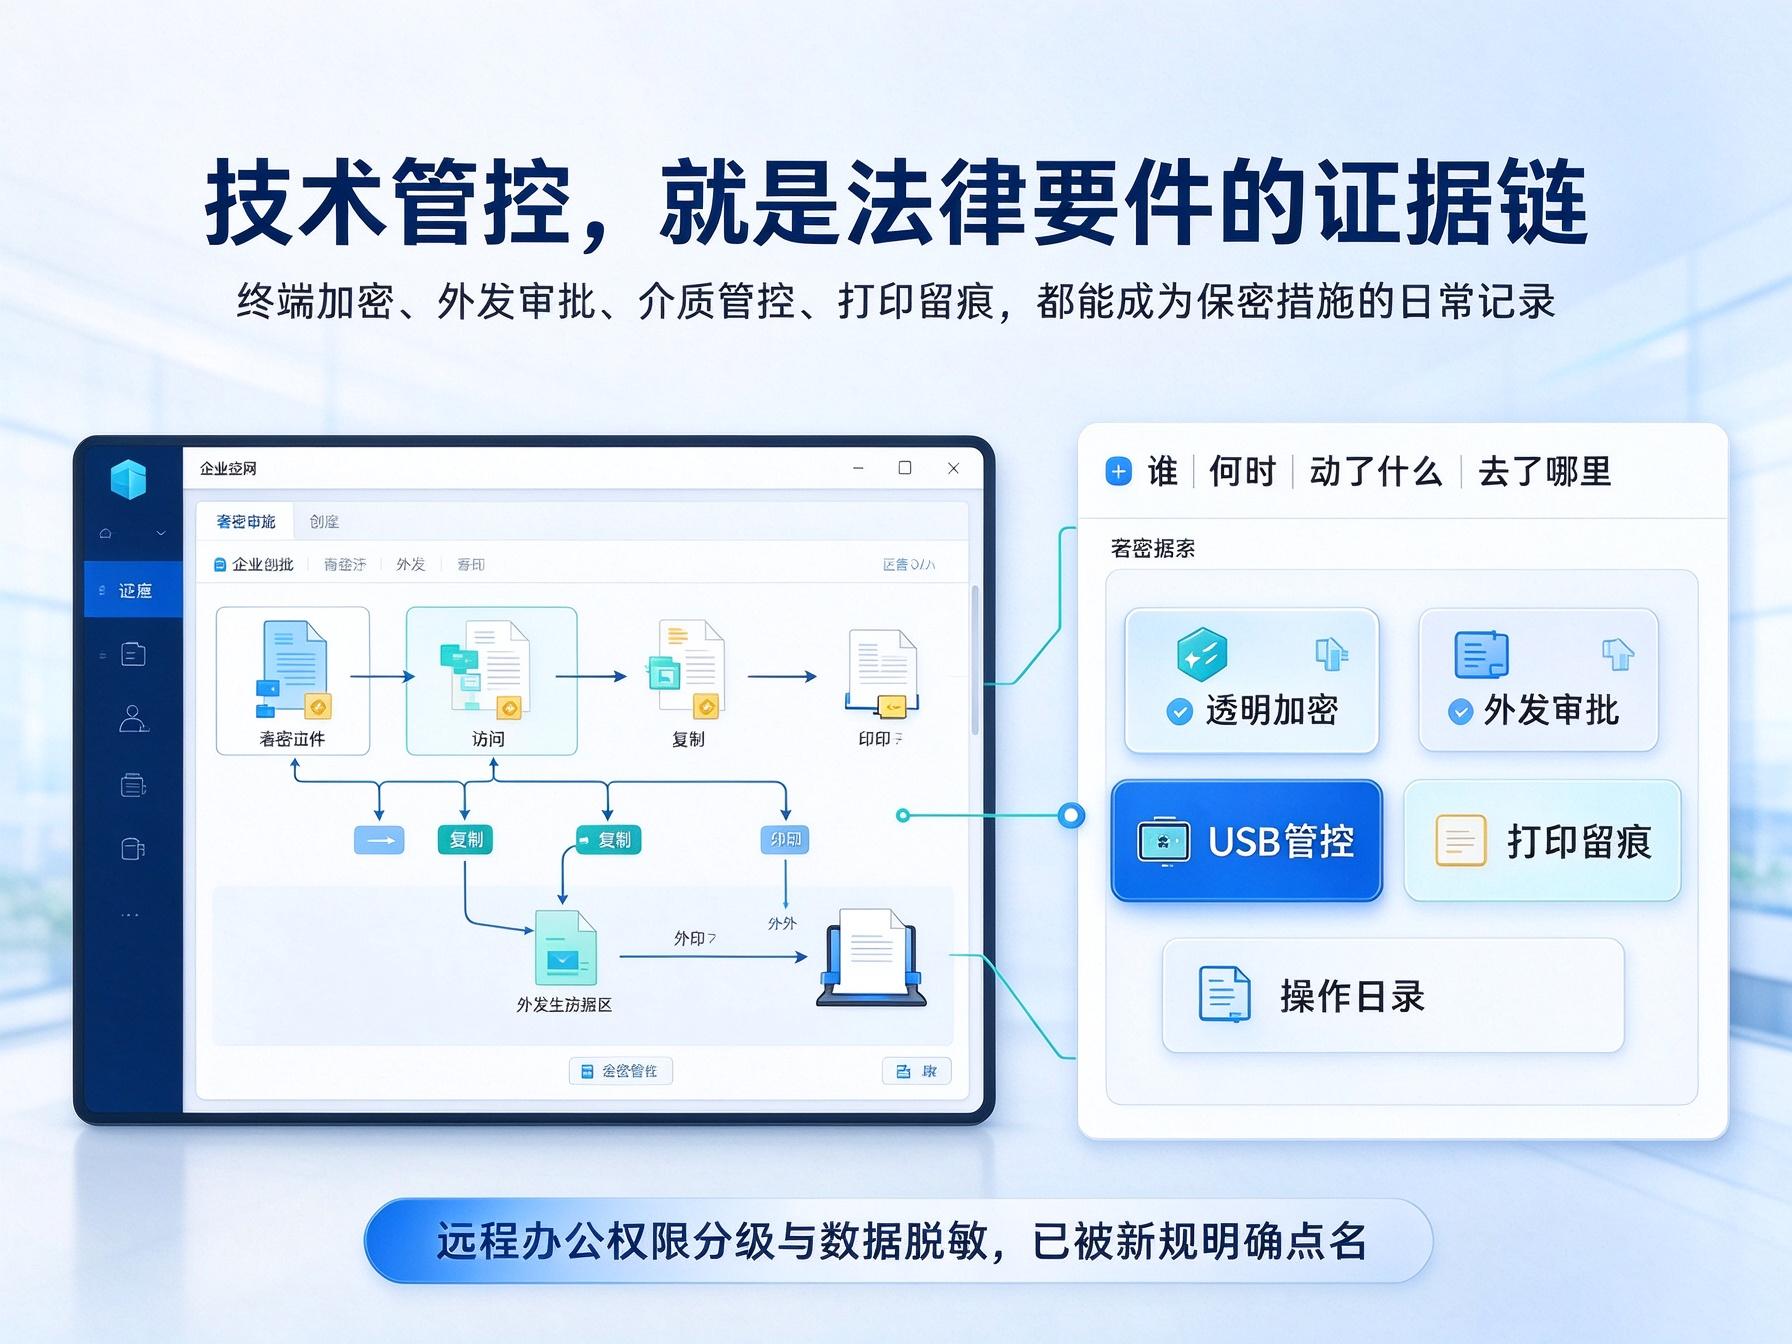
第三,把技术管控当成法律要件来建设。第九条首次在国家规章层面点名远程办公场景下的权限分级、数据脱敏、操作日志留痕,以及对设备访问、存储、复制的限制。这等于宣告:终端加密、外发审批、USB管控、文件流转审计等数据防泄漏(DLP)手段,已是认定保密措施成立的关键证据链。泄密发生时,完整的操作日志就是证明"谁、何时、动了什么"的直接线索。
第四,把制度运转起来。保密培训留存签到记录,涉密岗位入职、调岗、离职全流程审查,建立泄密响应机制。新规第四条明确鼓励企业建立商业秘密保护管理体系并采用认证、存证手段——先行一步的企业将获得明显的举证优势。
三、工具怎么选:让技术措施经得起"相适应"的检验
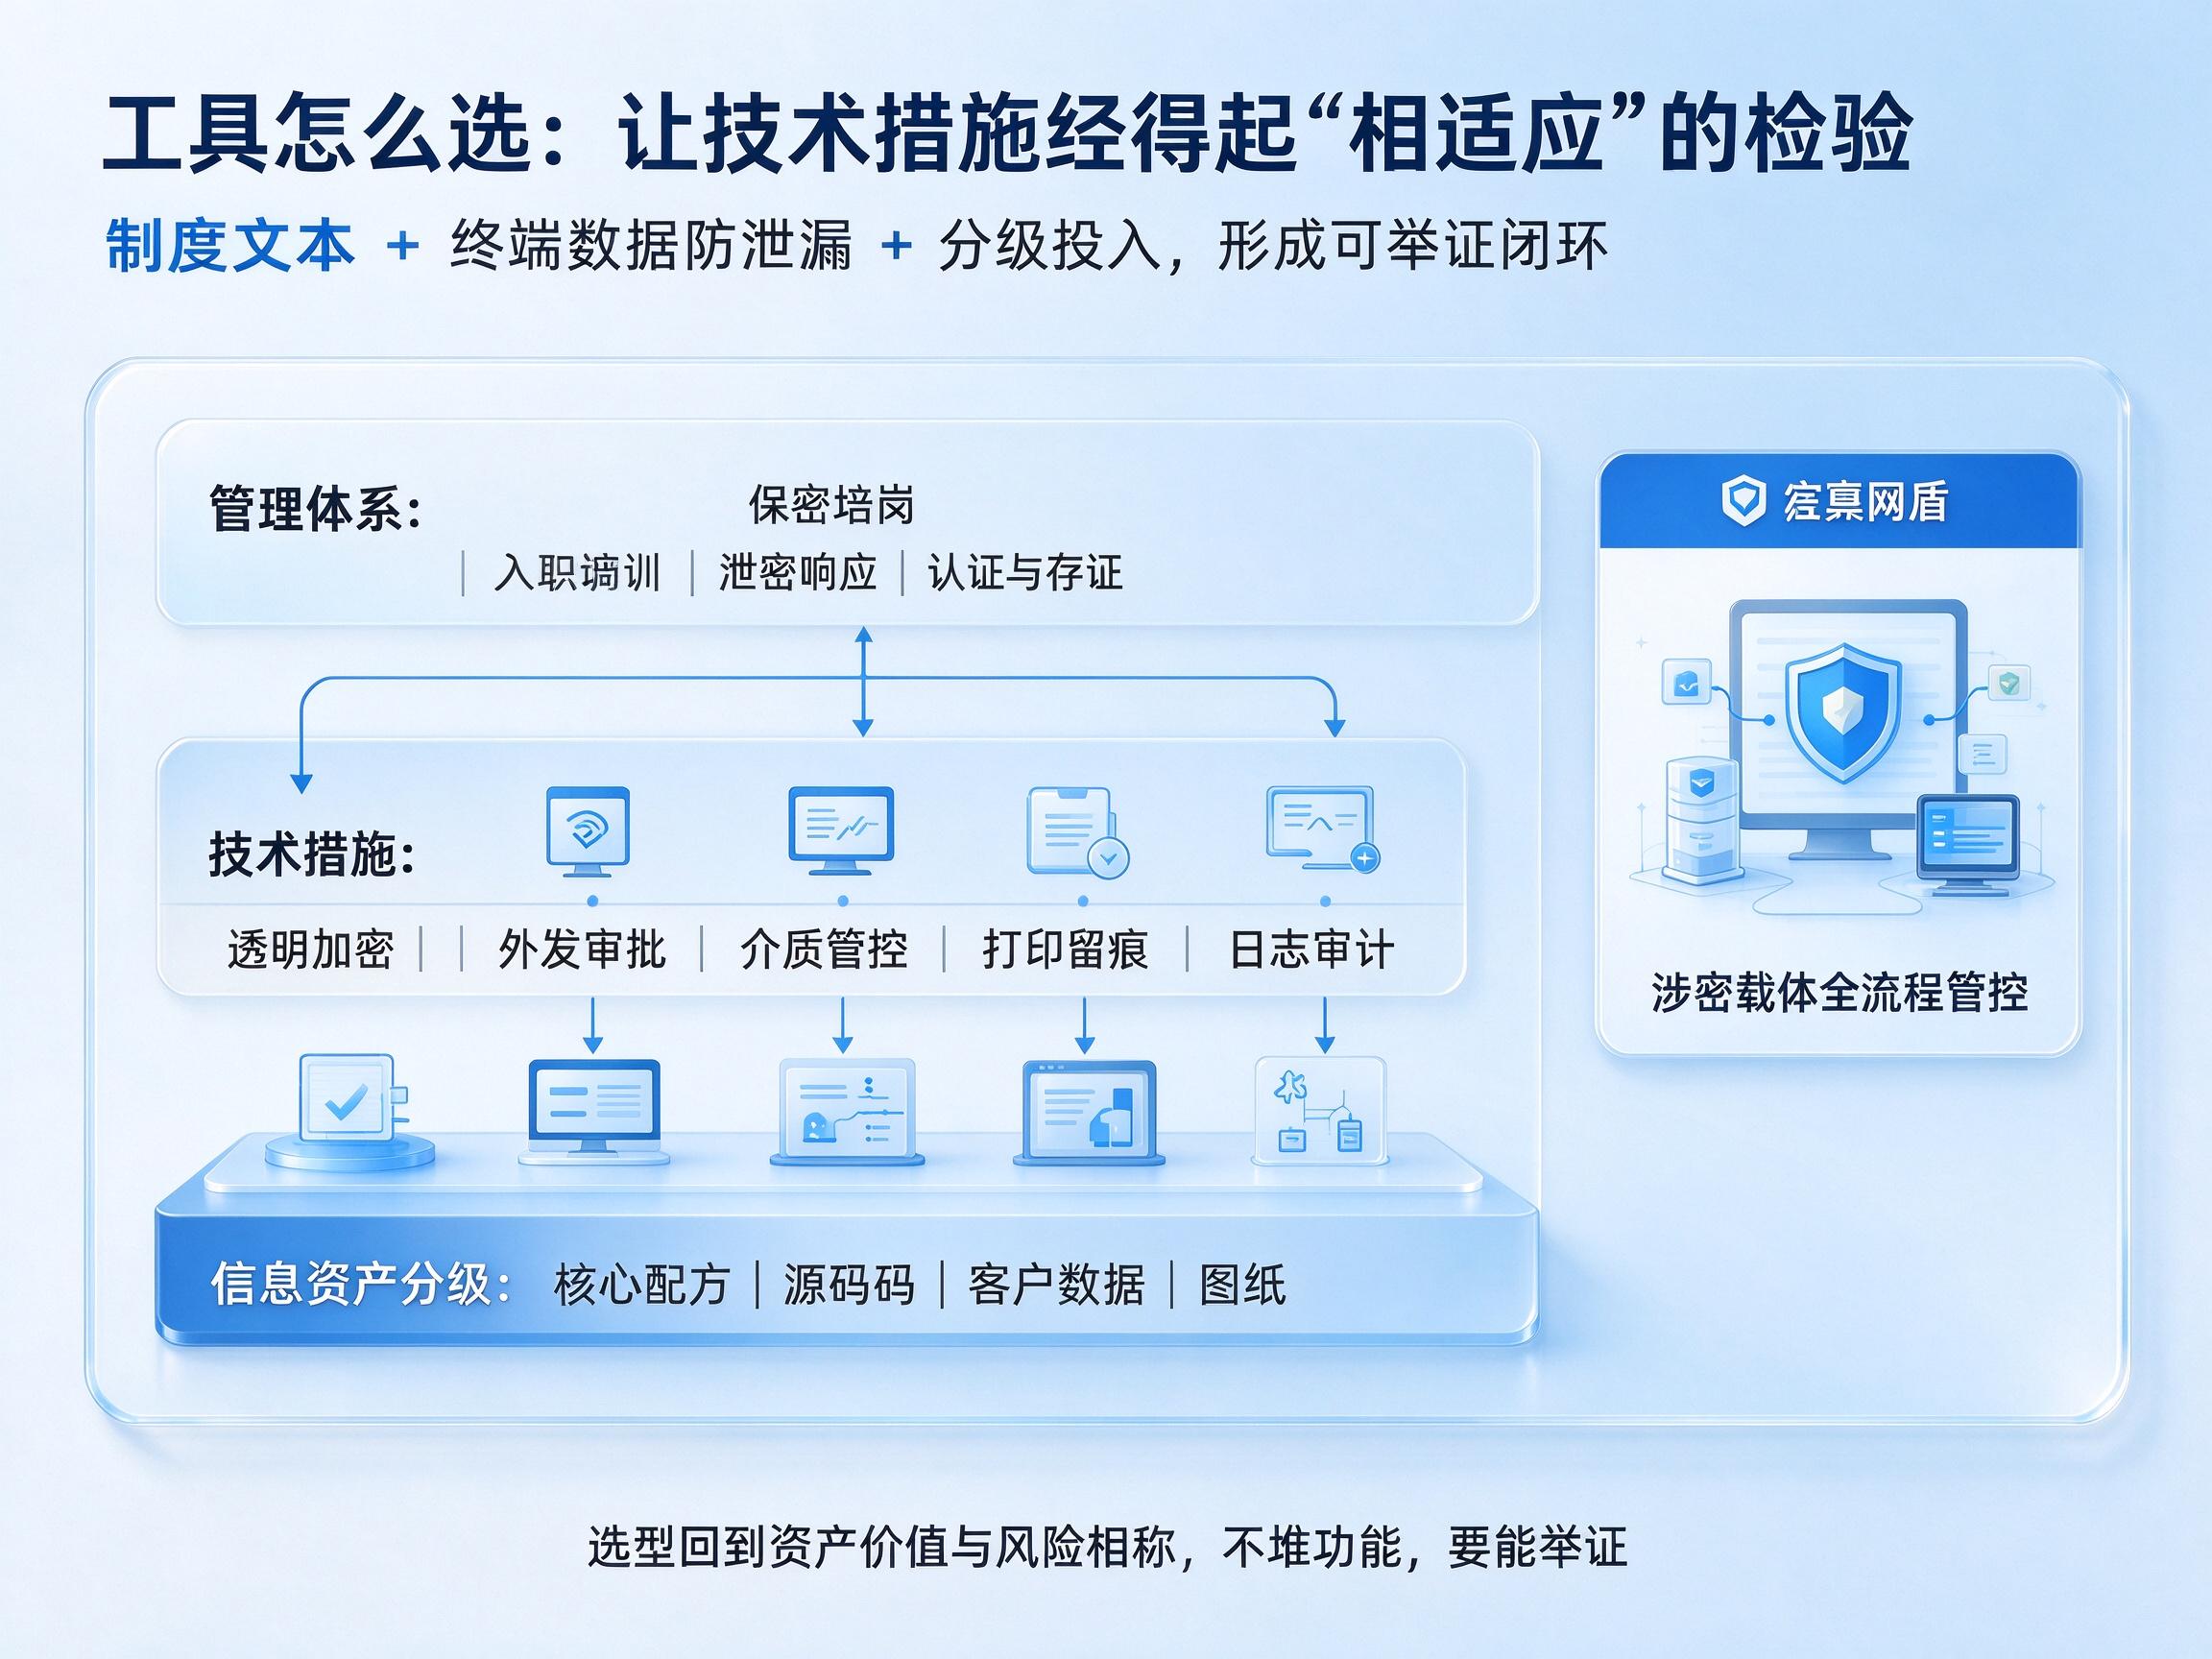
制度文本容易补齐,难的是技术管控常态化落地:设计图纸从服务器拖进个人网盘只有一次拖拽的距离,靠行政命令拦不住。实践中,越来越多企业部署终端数据防泄漏类产品,把涉密文件的透明加密、外发审批、移动介质管控、打印留痕固化到办公终端,使技术措施与规章制度形成闭环,日常留痕即可充当保密措施证据。以市面上较有代表性的安秉网盾终端安全管理方案为例,其思路正是围绕涉密载体的全流程管控展开,对研发、图纸、客户数据类企业有一定适配性。工具只是手段,选型仍应回到自身信息资产的价值分级,确保投入与风险相称。
事后追责永远换不回先发的市场地位。新规把防线前移的逻辑讲得很清楚:平时功夫下到位,事发时才有得举证。与其在纠纷爆发后翻箱倒柜找证据,不如现在就把四道防线逐一筑牢。
本文来源:国家信息中心网,阿里研究院
主笔专家:方滨兴
责任编辑:编辑部-马俊驰
最后更新时间:2026年10月12日