行业动态
东莞中院这起案子的通报里,有一句话夹在中间,很容易被略过去:程某多次绕开公司终端监控软件监管。
判决结果是三年二个月、罚金二十万。真正让做企业安全的人后背发凉的,是前面那半句。监控装了,也在跑,日志也在记,人还是把东西拿走了。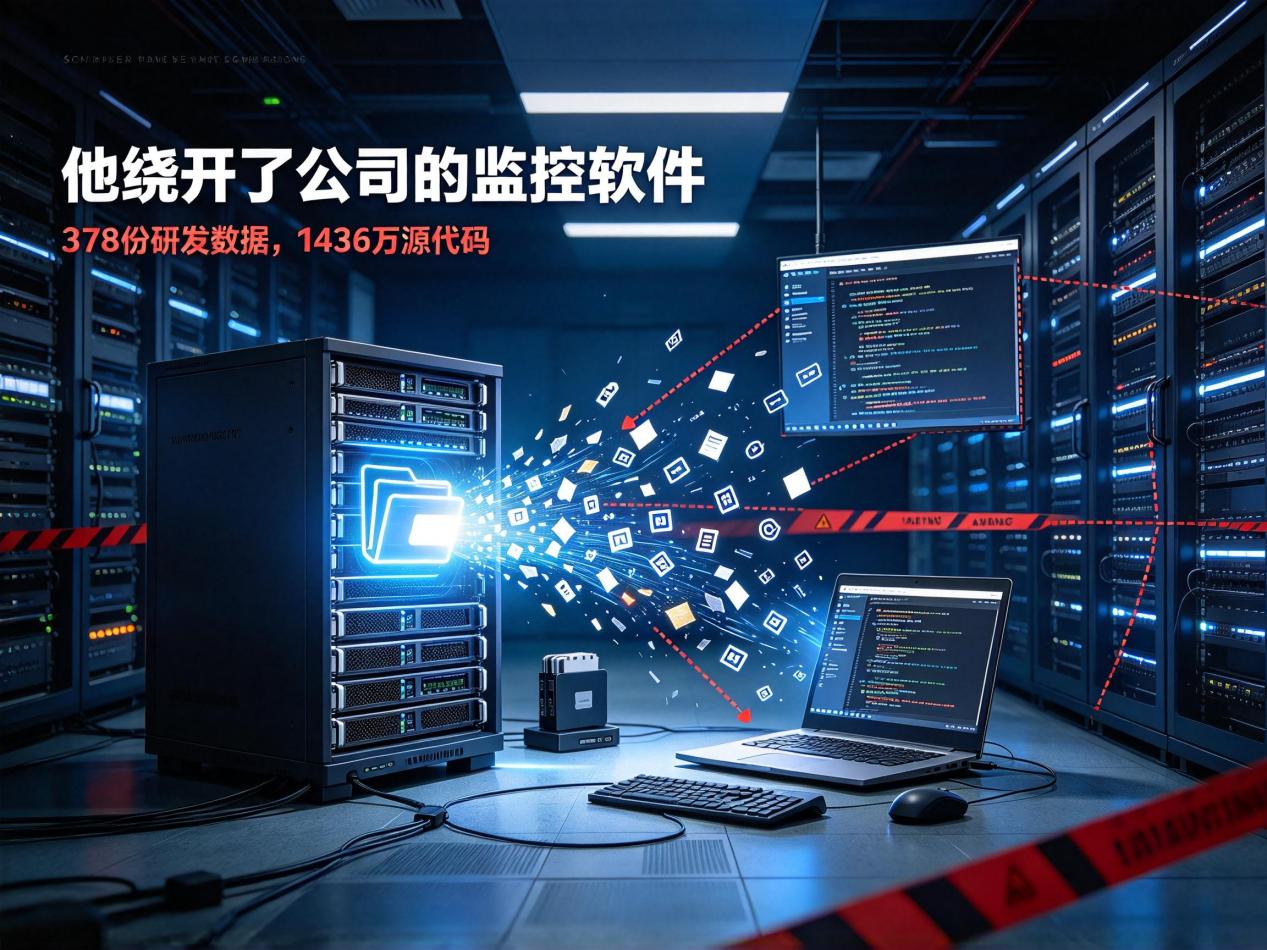
程某是某公司原技术工程师,做芯片硬件开发编程。公司和 OPPO 有合作,研发数据放在共享服务器上,他有登录账户,也有查看、使用服务器内研发数据的权限。
这句话值得读两遍。他不是黑客,不用提权,不用破解。他要的东西,本来就在他能看见的地方。
2021 年 6 月,他发现服务器有个漏洞。也是在那段时间,他心里有了另一个念头——觉得公司待遇低,想把数据带走,将来去别的公司用得上。
接下来的动作很朴素:从服务器下载到自己的办公电脑,再从办公电脑传到个人电脑,一部分复制到个人移动硬盘。三个落点,一台接一台,全是他日常就在用的设备。
到案发,他拿走了 378 个文件,涉及某公司和 OPPO 两方的研发数据,里面有系统源代码。
2022 年 5 月,OPPO 发现数据被窃,报案,民警把人抓获。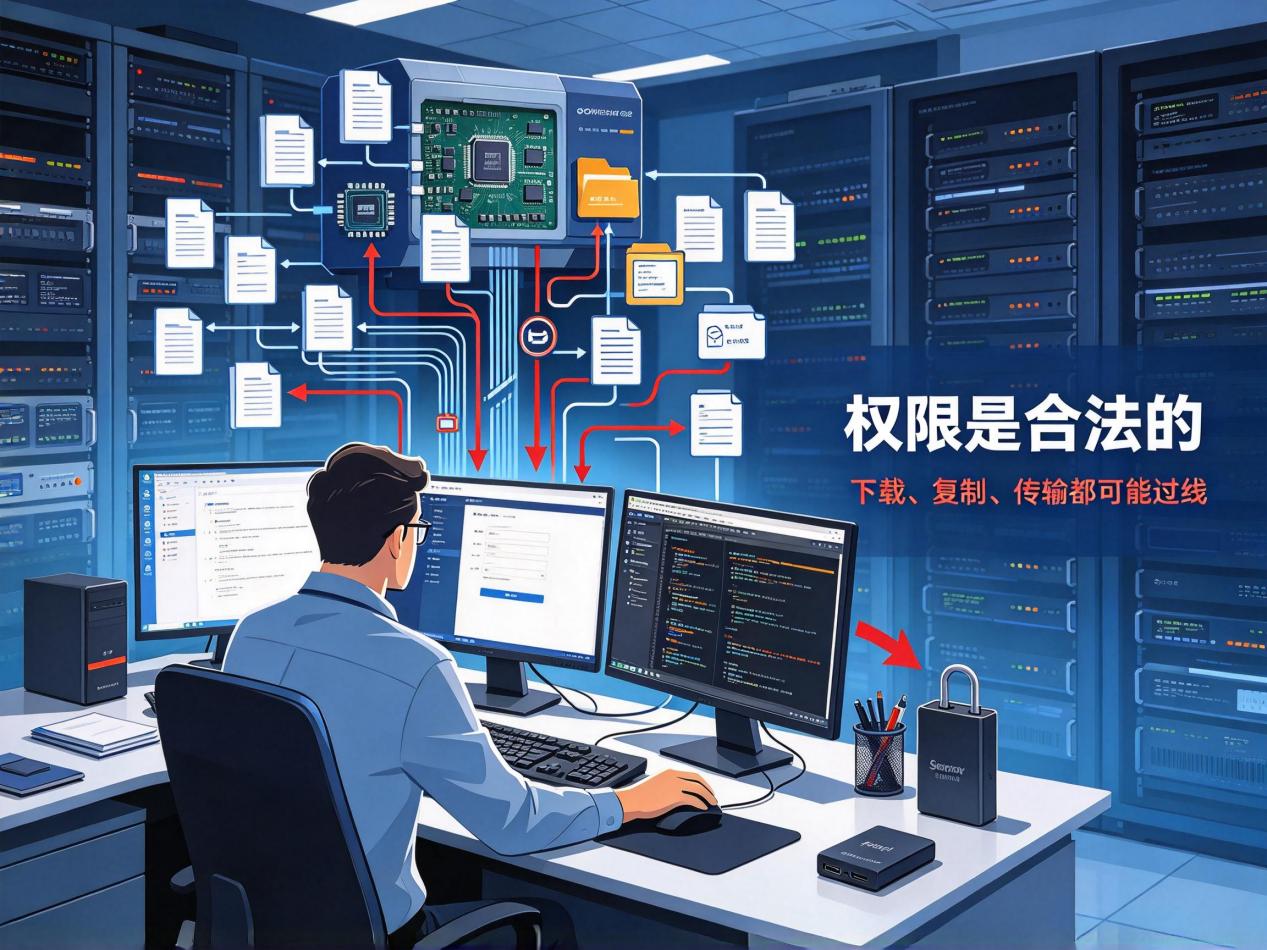
不少企业的防泄密是从"装个监控"开始的。屏幕录像、操作日志、外发记录、U 盘插拔记录,一套配下来,感觉什么都看见了。
看见和拦住,是两件事。
监控软件干的是记录的活:谁在什么时候拷了什么,事后能查出来。它默认了一个前提——文件在你的机器上,你总有办法把它变成自己的。程某有合法账号,下载是正常操作,复制是正常操作,往个人电脑传也是他自己的电脑。这些动作落在日志里,可能只是几行不起眼的记录,混在几万条日常操作中间。
真正的分界线不在"有没有记录",在文件离开授权环境之后,还是不是一堆能读的字节。
这也是透明加密和监控类产品最根本的分野。文件在授权终端里打开,跟平时没区别,CAD 该多快多快,编译器该多久多久;一旦被拷到 U 盘、发到私人邮箱、传到没装客户端的机器上,打开就是乱码。人照样能拷,拷走的是一堆废数据。
安秉网盾走的是这条路——加密在驱动层,员工日常感觉不到,但文件出了授权范围就打不开。监控解决"事后知道是谁",加密解决"拿走也没用"。两件事不冲突,也没法互相替代。这个案子里缺的,正是后面那件。
法院认定"情节特别严重"。为什么是特别严重?
看两个数。一个是 378 个文件,不是一份图纸、一段代码,是三百多个研发文件,横跨两家公司。另一个是鉴定结论:这批源代码属于不为公众所知悉的技术信息,合理许可使用费 1436 万元。
侵犯商业秘密的损失认定,不只看你卖了多少钱。你还没卖、还没用,损失可以按这项技术的合理许可使用费来算。1436 万这个数字一摆出来,量刑档位就定了。一审三年六个月,二审因为他提交了悔罪书、妻子写了道歉信、OPPO 出了谅解书,改判三年二个月,罚金二十万不变。
案子里有个细节,很多人会误读:案发时,没有发现程某披露、使用或者允许他人使用这批技术资料。
东西还在他手里,没给出去,也没拿去赚钱。
他还是被判了。
法官说法里讲得很清楚:以不正当手段获取权利人的商业秘密,尚未披露、使用或者允许他人使用的,损失数额可以根据该项商业秘密的合理许可使用费确定。
刑法上,"获取"本身就是一个完成形态。不是用了才算,是拿到手就算。这一条技术人员不知道,很多老板也不知道。所以内部培训老讲"别把图纸发给竞争对手",方向就偏了。该讲的是"别下载、别往个人设备上拷、别存到自己电脑里"——从第一个动作起,线已经过了。
权限给宽了。 一个负责编程的工程师,能查看、使用整个共享服务器里的研发数据,包括合作方的数据。这是典型的按部门授权,不是按项目授权。研发数据该按项目、按模块切,项目结束就收回,跨项目默认看不见。
内部系统的漏洞没人管。 程某的起点是"发现服务器存在漏洞"。研发网里的服务器、代码仓库、文件共享,往往是最少做加固的地方,理由都是"只对内"。可内部人作案的案子里,内网系统的洞比外网的值钱得多。
离职前的异常没人接住。 从 2021 年 6 月动手,到 2022 年 5 月被发现,中间将近一年,他一直在正常上班。有效的做法不是等他提离职再收权限,是把大批量下载、非工作时间访问、往个人设备传输这类行为做成告警,让事情还小的时候就被看见。
判决书最后一页写的是刑期和罚金。对企业来说,这个案子留下的问题不是"他该判几年",而是"我们服务器上现在有几个人,能像他一样把一个项目的数据一次性拖走"。
本文来源:阿里研究院,网络空间安全学院
主笔专家:方滨兴
责任编辑:编辑部-马俊驰
最后更新时间:2026年10月26日