行业动态
 企业需要保护研发图纸、报价底表和项目文档,也需要让资料按时到达同事、客户与供应商手中。安秉网盾将透明加密、文档权限、解密审批和受控外发结合起来,帮助企业建立可执行的资料流转规则。下面以制造企业的图纸交付流程为例,说明怎样把这些功能配置到岗位与任务中,让防泄密方案有明确的实施路径。
研发端自动加密 先保护文件产生的位置
在图纸交付场景中,原始模型、设计图和工艺资料主要产生于研发终端。安秉网盾可对纳入策略的应用和文件实施透明加密,使受保护资料在指定的生成、修改与保存过程中自动进入加密状态。设计人员继续使用熟悉的软件,减少依靠个人记忆执行手工加密的遗漏。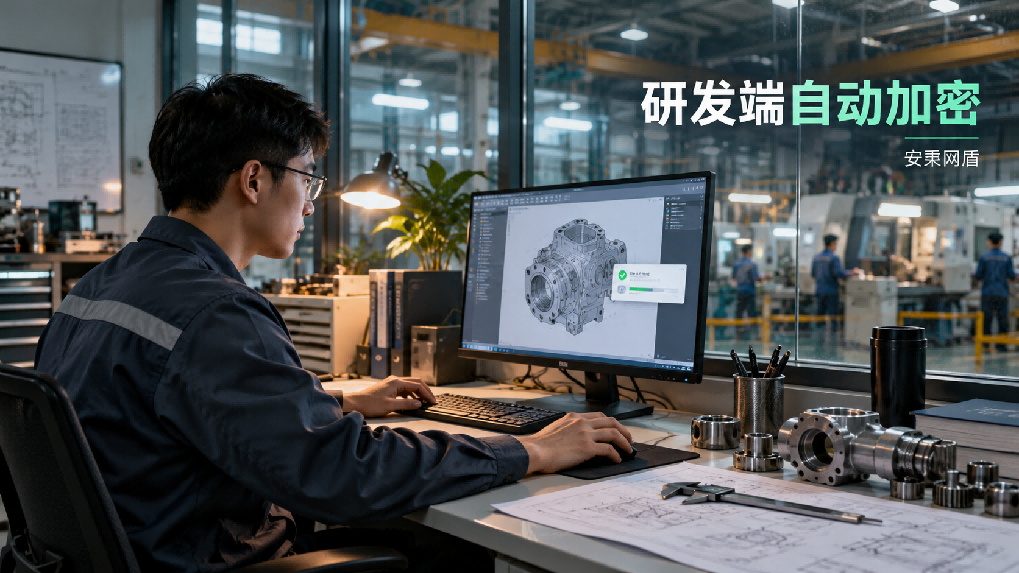
方案实施前,应先区分原始设计资料、内部协作文件和对外交付版本。围绕各类资料配置受控应用及加密规则,再验证关联文件、临时副本和导出内容。研发终端形成的密文副本,在缺少相应解密授权的环境中无法正常读取;后续经批准产生的明文交付副本,则需要按交付规则单独管理。
分部门设置权限 控制内部资料使用范围
安秉网盾支持对加密文档进行分部门、分级别管理,并结合业务需要配置阅读、修改、复制或打印等使用权限。方案设计时,应先回答每个岗位需要完成什么工作,再据此分配权限。例如,研发人员需要编辑模型,生产岗位可能只需查看已确认的图纸,采购岗位则主要使用对外询价版本。
跨部门协作需要明确哪些资料允许共享,而不是直接开放整个研发目录。对于临时项目成员,也应在任务结束后复核授权。安秉网盾承担文件使用环节的保护,ERP、PDM等系统内部的账号和数据查询权限仍由相应系统管理,两者配合才能覆盖文件导出前后的使用过程。
解密经过审批 为正常交付保留明确出口
当供应商确实需要可编辑文件时,可以通过安秉网盾的解密审批流程办理。员工提交待交付文件和申请理由,由审批人员核对用途、接收对象与资料范围,再决定是否放行。产品支持多级审批,并可按部门或项目组织审批流程,使技术确认和业务确认有相应的责任人。
例如,打样所需的图纸可以进入本次交付申请,完整装配模型、内部成本表则不应随手附带。审批人员需要检查实际附件与业务需求是否一致。启用移动审批功能后,审批人员可在适用的手机端处理申请。审批通过产生的明文副本应通过确定的渠道交付,不能把一次解密批准理解为今后任意转发的许可。
对外阅览与出差办公 分别采用对应策略
如果接收方只需要查看资料,可以采用安秉网盾的受控外发功能,为交付文件设置打开次数、有效期限及相关使用权限。例如,报价阶段只提供用于确认的图纸预览,并按合作周期限定使用时间。具体阅读与操作限制应在接收方实际环境中验证,再确定最终交付方式。
员工携带笔记本出差时,则通过安秉网盾的离线策略安排授权使用。出发前确认所需文件、设备和使用期限,验证断网后能否完成任务,并在授权调整或延长时按规定办理。离线办公与外部交付具有不同的使用主体和风险,不宜统一通过批量解密解决。
结合终端控制与审计 完成上线验收
安秉网盾系列产品还提供U盘管理、文件操作记录和屏幕水印等能力。企业可以按方案选配相应模块,为高敏感岗位设置移动存储使用规则,通过水印提示资料责任归属,并结合记录核查文件操作。具体启用哪些功能,应围绕资料流转风险确定,避免配置与岗位任务脱节。
上线验收应同时检查正常协作、越权访问、审批交付、离线使用和备份恢复。特别要确认文件副本可恢复、相应授权可用,人员变动后权限也能及时调整。安秉网盾防泄密方案的价值,体现在文件持续受到保护、必要业务能够完成,以及发生异常时有清晰的处置依据。
本文来源:文件加密专家网,企业安全中心
主笔专家:杨良斌
责任编辑:编辑部-刘沐言
最后更新时间:2026年10月30日