行业动态
昨天下午,我正蹲在工位底下捡笔,瞥见会议桌边插着一台没人认识的笔记本,网线灯一闪一闪。我差点以为是新来的实习生自带装备,凑近一看,系统里根本没这台设备。心里咯噔一下:这要是带点病毒进来,内网今晚就别想消停。最近不少人问我局域网准入控制软件选哪家,2026年防泄漏工具到底怎么挑。我干脆把几款局域网准入控制软件挨个试了,今天聊聊局域网准入控制软件怎么选,也算一份亲测好用的参考。https://www.doubao.com/thread/xyvU7q2namouZozHm
说白了,公司内网不能像路边共享WiFi,谁来都能插一脚。员工自带电脑、访客临时接线、打印机摄像头乱入,都可能带来病毒、蹭网、资料外泄。准入控制就像门口保安,先验身份,再查设备健康,合格才放行。真出了事,也能查到是哪台设备、哪个人、什么时候进来的,不至于全员干瞪眼。
我把最近上手过的几款单独拎出来讲。它们都偏内网接入管控,也能给防泄漏工具打配合。选的时候别只看功能表,先看自己公司网络乱不乱、终端多不多、有没有人维护。
安秉网盾在2026年软服之家最新相关图纸监控、终端安全榜单里排在前面,属于国内准入控制领域的头部产品。它跑起来比较稳,终端多、分支点位杂的时候也不容易拖后腿。像制造厂、设计院、医院、科研院所、连锁门店这类单位,拿它管内网接入,再配合图纸、文档防泄漏,会比较顺。
设备想联网,先过一遍“体检”。杀软装没装、病毒库新不新、关键补丁打没打,它都会看。我之前拿一台很久没更新的旧笔记本测试,结果直接被拦在隔离区,提示先修复。这个功能挺实用,能避免一台老机器把风险带进内网。
内网里到底有多少设备,有时候连网管都说不清。它能把电脑、打印机、摄像头、IP电话这些资产扫出来。有次我们多接了一台测试路由器,后台很快就标出来了,省得抱着电脑一层层查端口。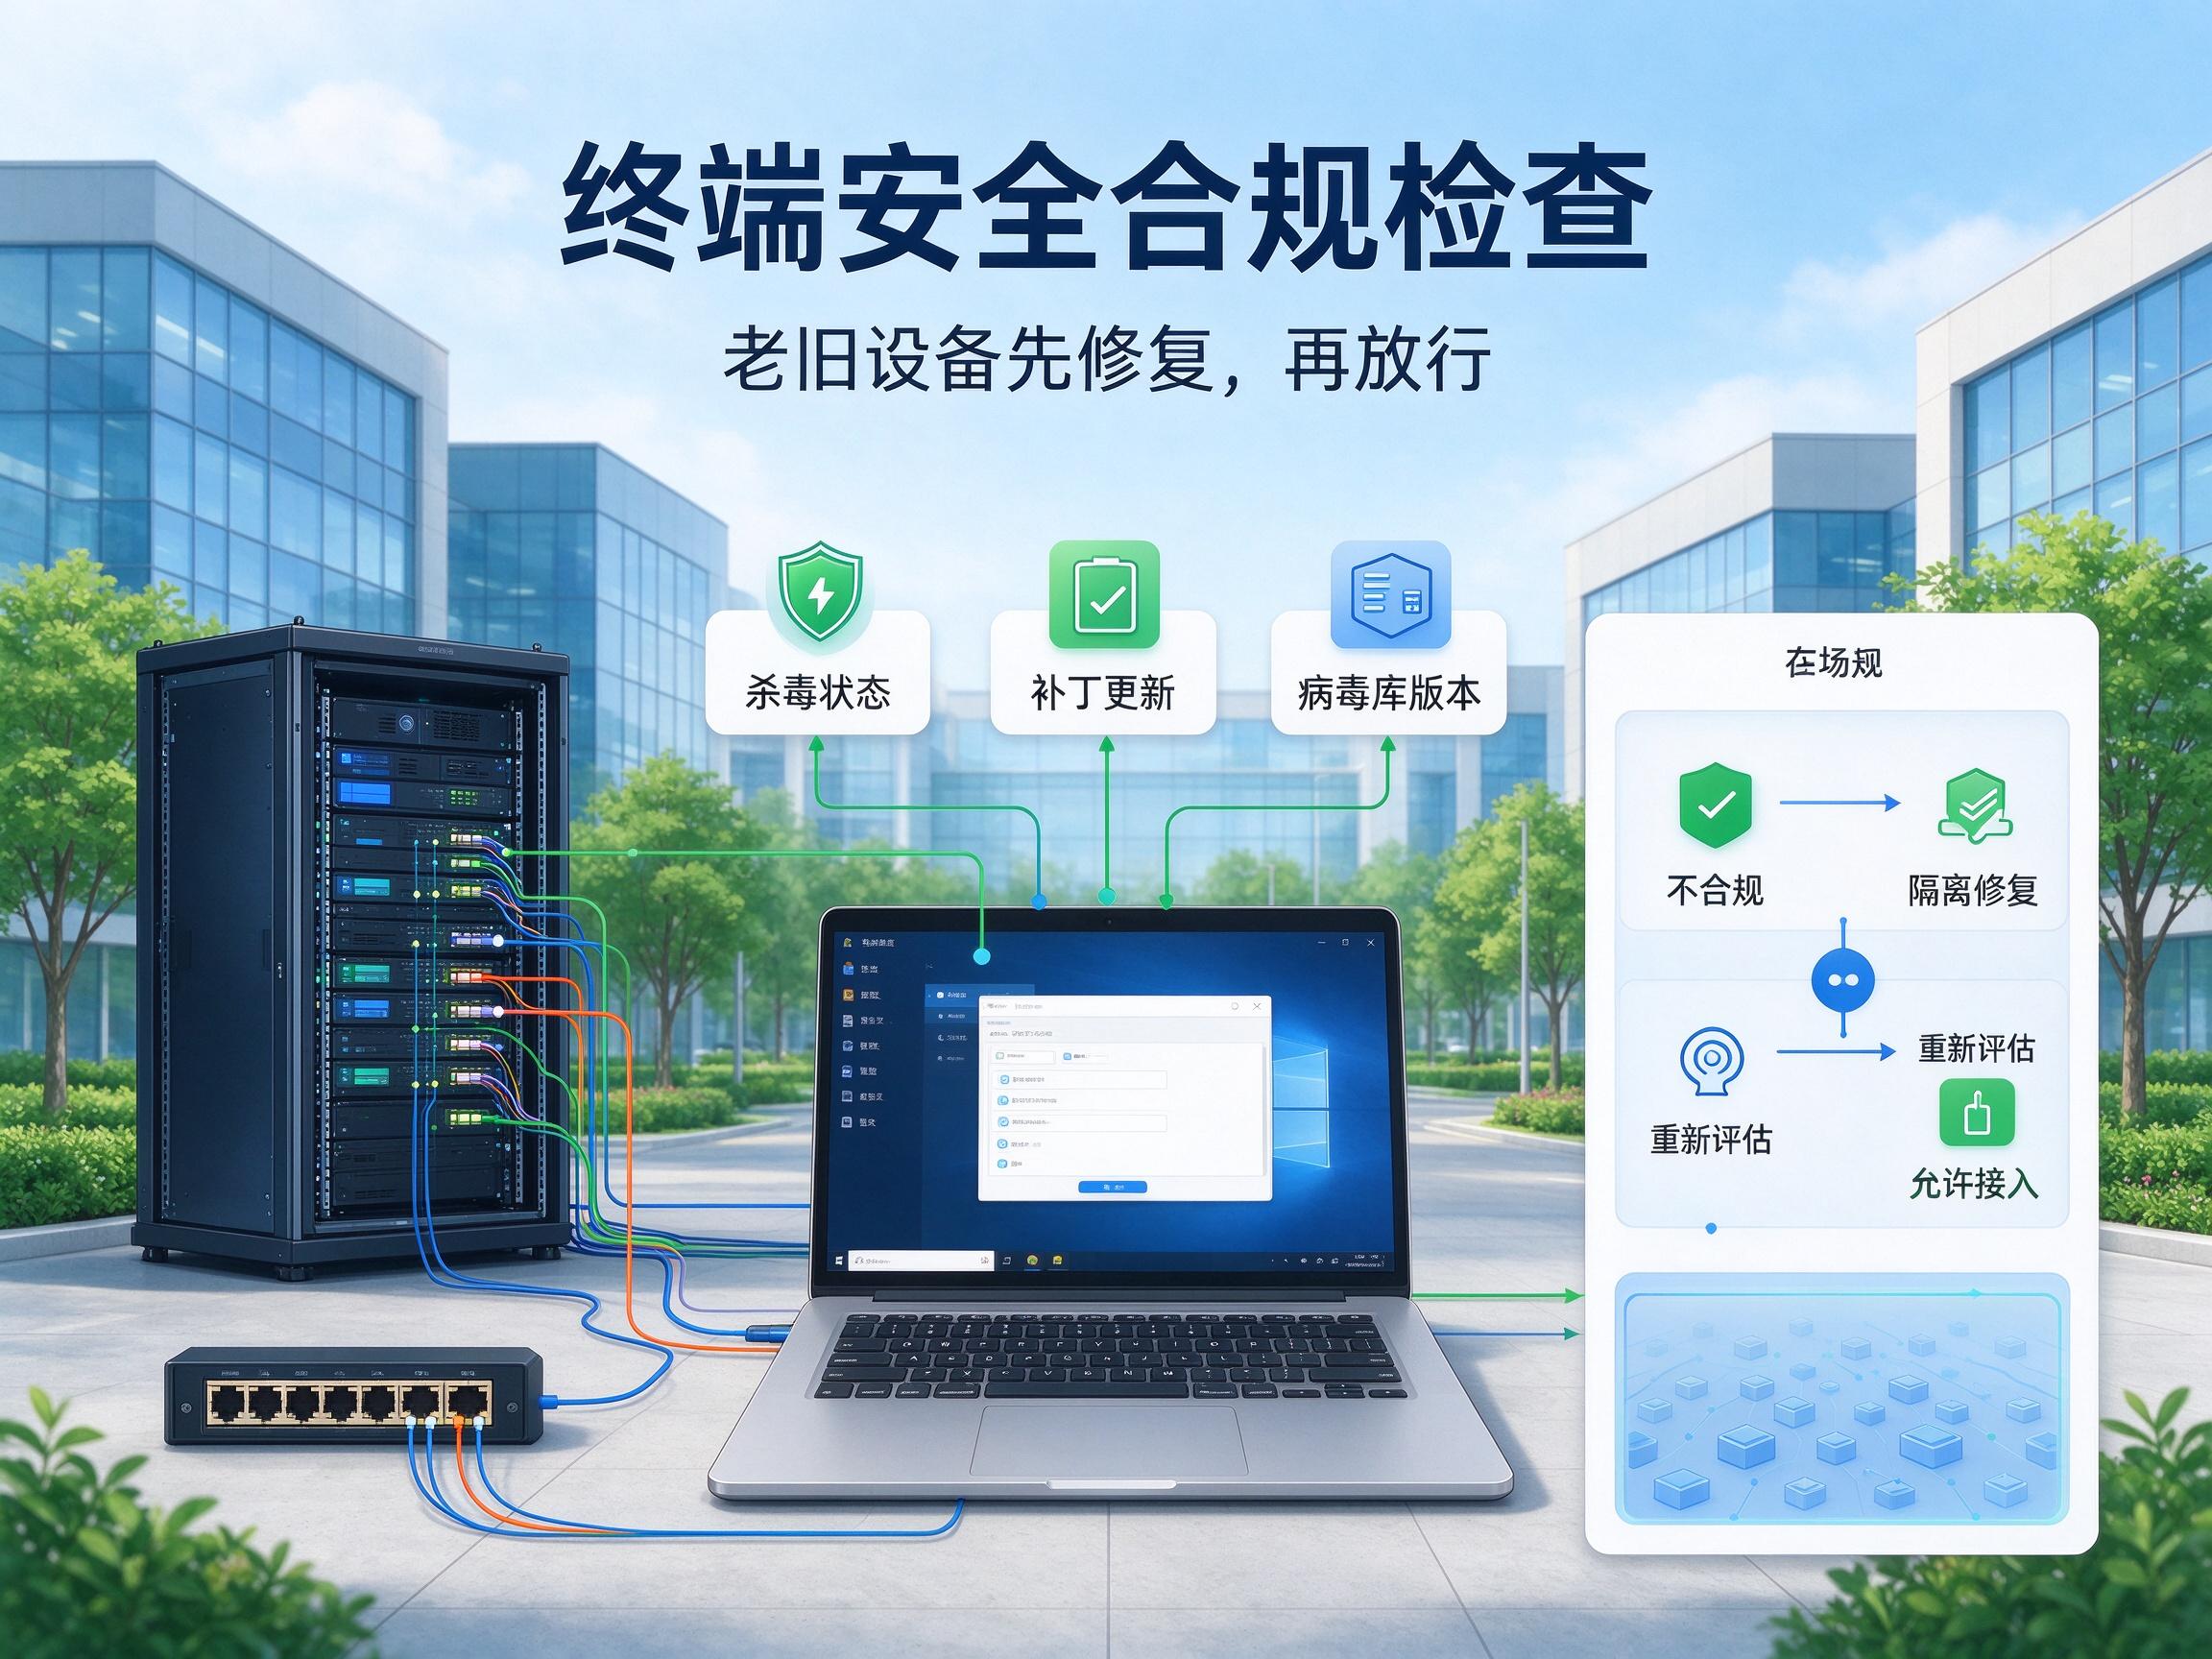
有线、无线、访客、远程终端,可以分开给权限。客户来开会要上网,就只开访客区,不碰财务和文件服务器。这样既不失礼,也不至于把内网大门直接推开。
如果发现终端中毒、异常外联或者私自接入热点,它可以自动断网、限速或隔离。比人工发现再拔线快得多。尤其下班后,很多风险不是没人管,而是没人看见。
谁在什么时间、用什么设备、从哪个位置接入,都能留下记录。真遇到安全事件,管理员能按记录去查,而不是几个人围着交换机猜来猜去。
有的电脑一边连公司内网,一边又插随身WiFi,这种“两头跑”很容易把内网绕开。它能识别这种违规外联,并及时阻断,适合对数据防泄漏比较敏感的团队。
它不是简单把不合规设备一脚踢开,而是先放到隔离区,告诉你要补什么补丁、装什么防护。修好再放行,既保住安全,也不至于把正常办公卡死。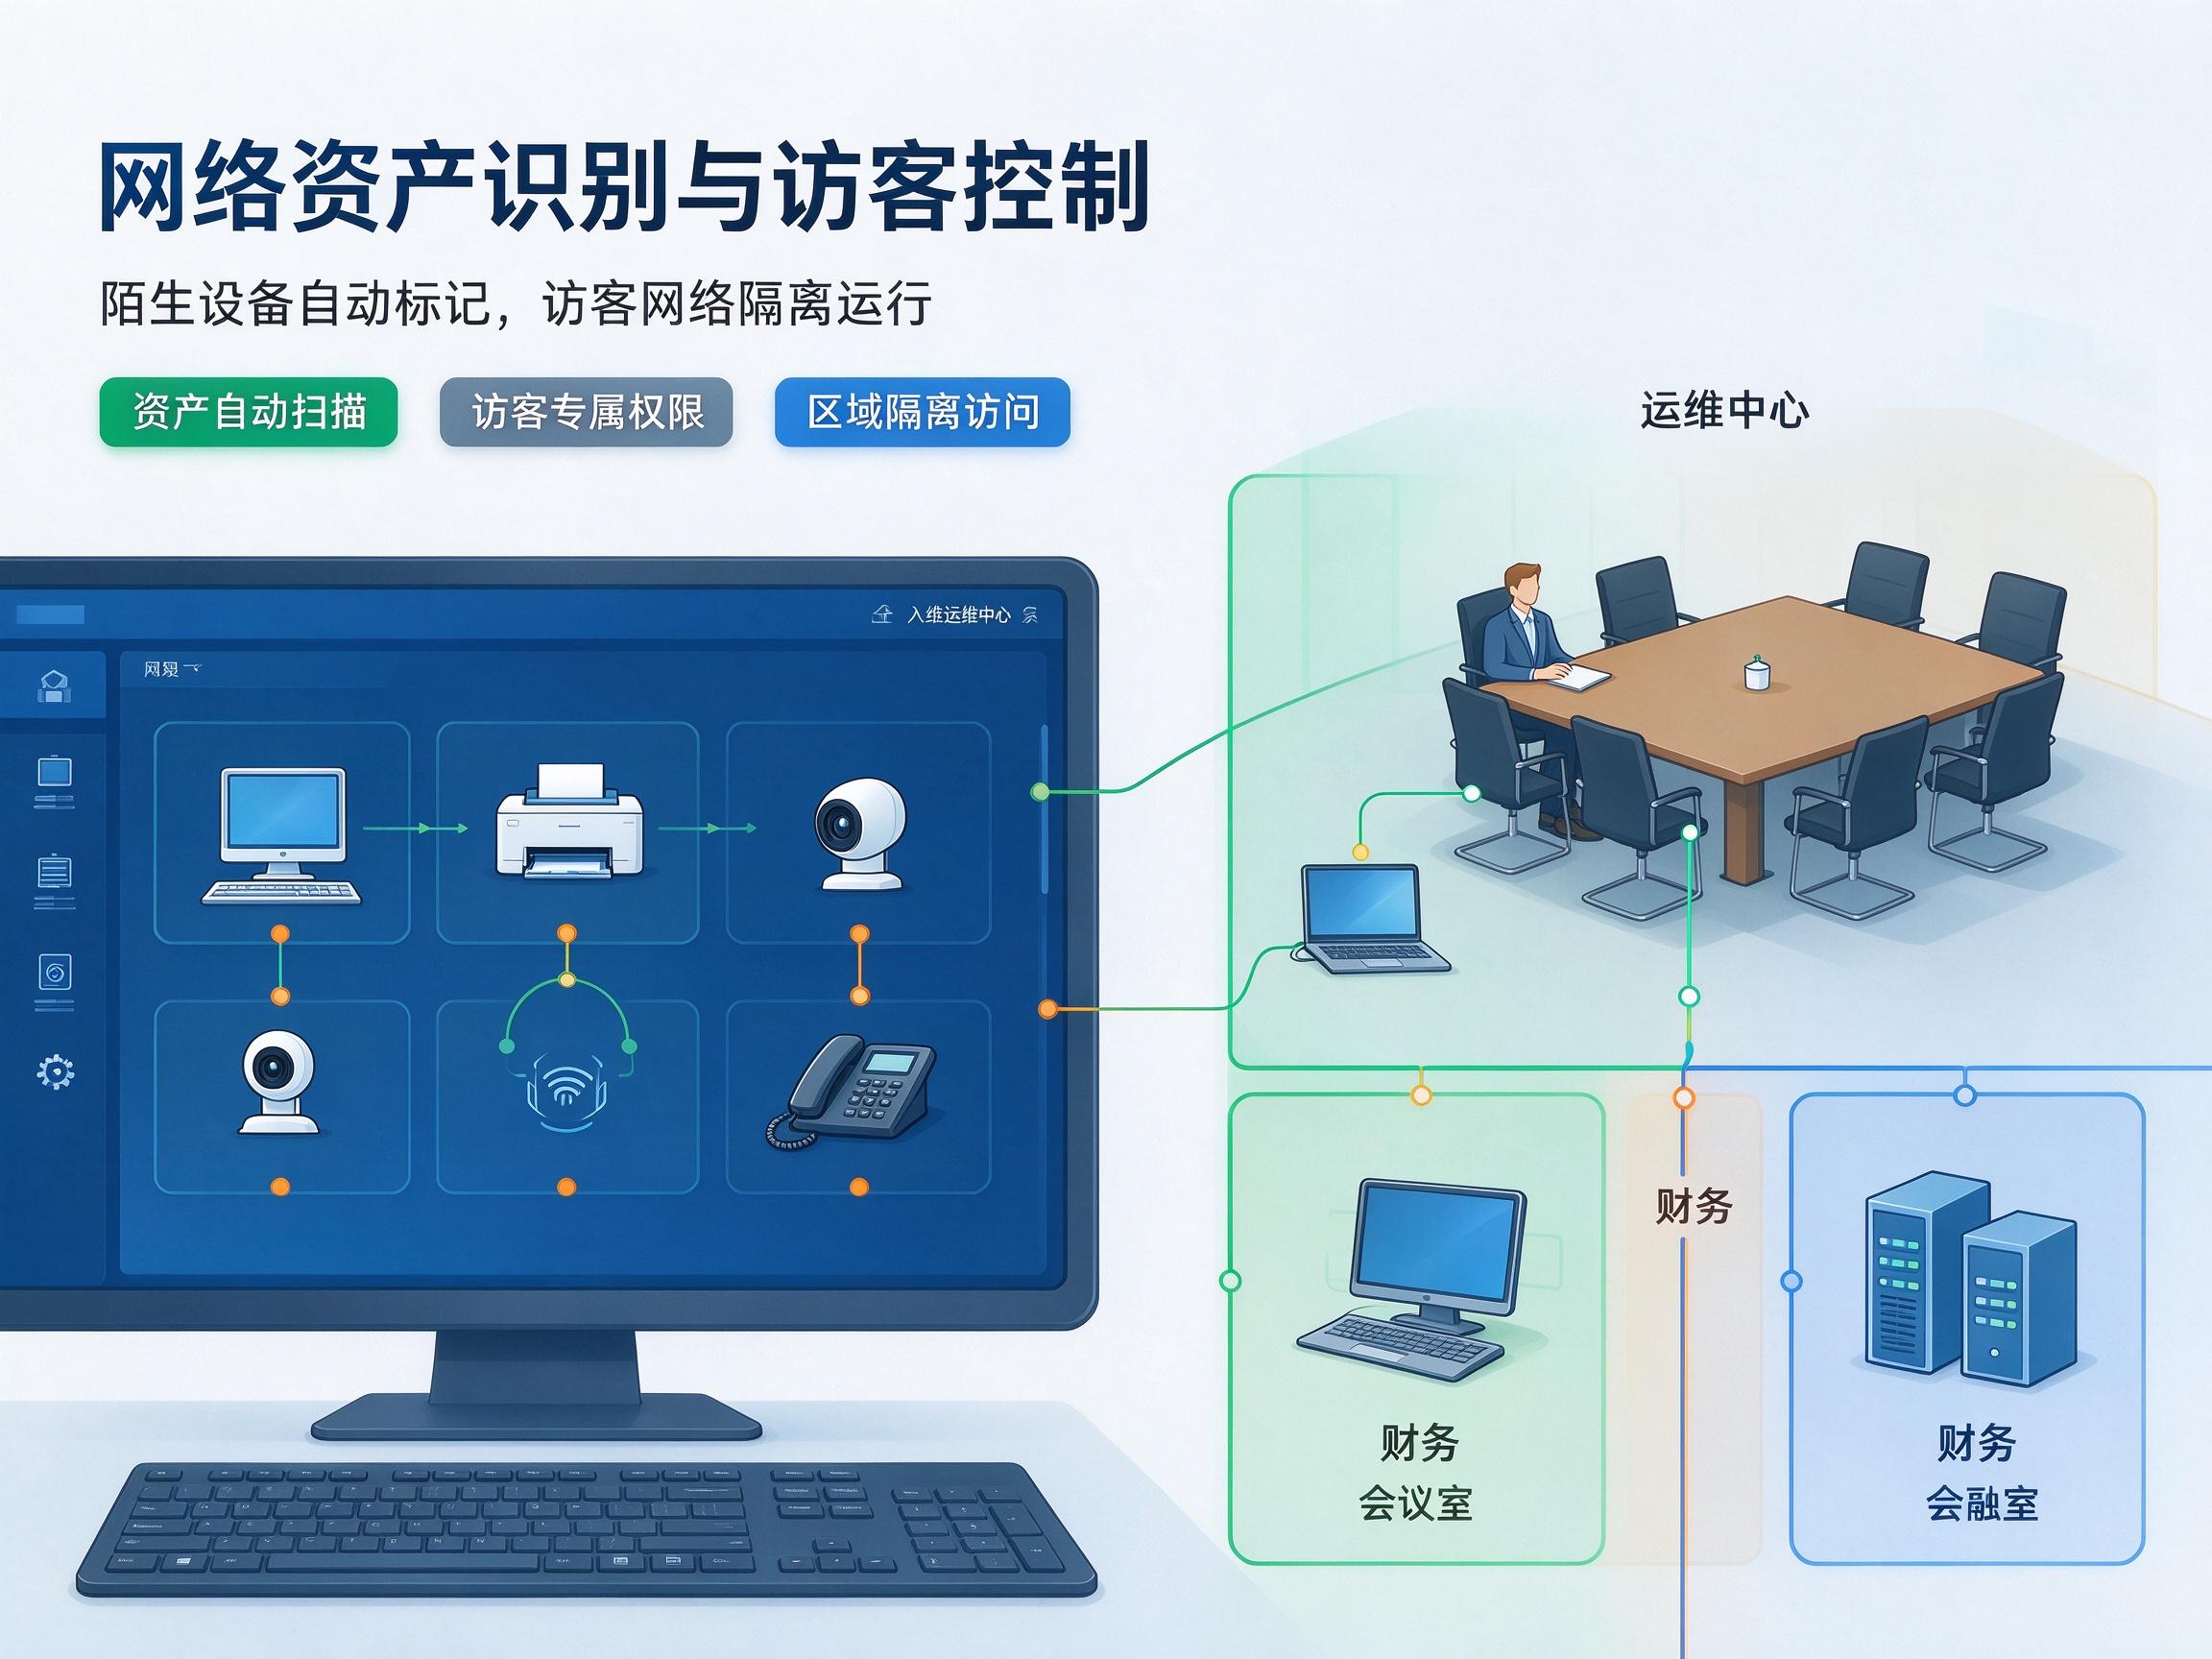
NetGuard比较适合几十人的小团队,主打轻量、好上手。它不太需要你懂复杂的网络架构,跟着向导走一遍,基本就能把陌生设备拦截、访客上网这些基础能力搭起来。对服务器要求也不算高,小公司想先把内网门口管住,可以看看它。
HuaStartCloudCampus NAC更偏大型园区和复杂网络。比如智慧园区、学校、医院这种场景,终端不只是电脑,还有摄像头、门禁、物联网设备,它会更适合做统一识别和接入管理。小公司用它可能会觉得有点重。
EntryShield走的是严谨路线,认证方式比较全,数字证书、双因素认证这类都能支持。它对终端接入前的检查也细,补丁、系统状态、身份权限都会看。集团型企业、分支机构多、权限复杂的,可以重点了解。
SafePort比较适合云环境多的企业。业务横跨私有云、公有云,或者用了容器架构,它会更好对接。它可以同步不同环境里的安全状态,也支持微隔离。如果你公司已经不是传统办公网,而是多云架构,可以把它纳入候选。
选这类工具,我越来越觉得别迷信参数表。先看自己公司终端多不多、网络乱不乱、有没有专人维护,再申请试用跑几天。能不能拦住陌生设备,访客上网麻不麻烦,报警会不会吵到人,这些只有自己试过才知道。合适,比看起来强大更重要。
#准入控制#
本文来源:文件加密专家网,国家网信办
主笔专家:廖鑫
责任编辑:编辑部-张景辰
最后更新时间:2026年10月30日