行业动态
 同一份图纸,在公司授权终端中可以正常编辑,直接复制到缺少授权的电脑后却无法正常读取,这种差异来自透明加密与使用授权的配合。安秉网盾通过文件系统驱动层的加解密处理,将策略范围内的文件以密文形式保存,并为授权操作提供可读内容。理解这条读写路径,有助于企业正确配置加密模式、应用权限和外发流程。
驱动层介入读写 让加密发生在保存过程中
安秉网盾的透明加密通过文件系统驱动层处理文件读写。以受控应用保存设计图为例,系统依据配置的规则对需要保护的内容进行加密,再写入存储介质。加密行为融入日常保存过程,用户无需每次关闭文档后再单独执行加密,也不必把资料统一打包成带密码的压缩文件。
读取时,授权应用获得可供处理的内容,用户能够继续编辑;再次保存时,系统按策略维持文件的保护状态。这里需要区分磁盘上的密文与应用处理的可读数据。文档能在授权软件中显示,并不代表磁盘副本已经变成明文,也不意味着其他程序自动获得同等读取权限。
受控应用与文档权限 决定可读内容的使用范围
安秉网盾提供受控应用配置,并结合文档权限管理约束资料使用。实施时,应明确哪些程序参与编辑、预览和格式转换,哪些岗位需要阅读或修改文件。应用配置解决合法软件如何处理内容,岗位权限则决定相应人员可以完成哪些操作,两者需要配合设置。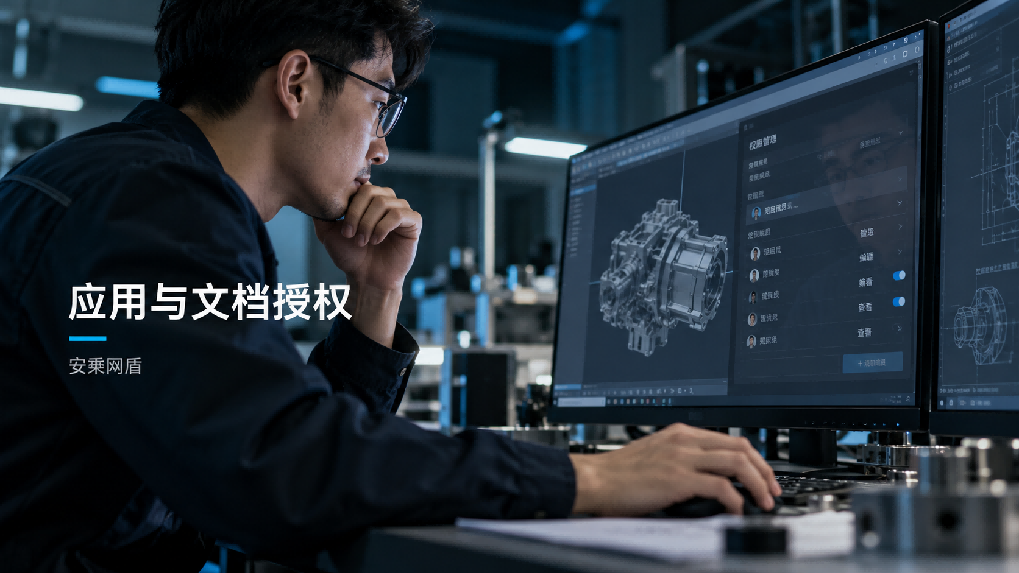
例如,研发人员通过受控设计程序修改加密图纸,其他岗位按授权查看交付版本;需要限制复制、打印等操作时,再配置相应功能。加入一个应用前,应确认它的实际用途与调用关系。把无关工具一并放入允许范围,可能扩大内容暴露面;遗漏必要的辅助进程,则可能影响正常业务。
全透明与半透明模式 处理不同的文件状态
安秉网盾支持全透明加密和半透明加密。全透明模式可对范围内生成、修改的文件自动加密,适合希望新产生资料持续进入保护范围的场景。半透明模式下,密文文件打开并修改后继续保持加密,原有明文文件在相应操作后仍保留明文,便于兼顾密文协作与明文处理需求。
选择模式时,需要同时设置受控应用和保护范围。例如,加密图纸导出PDF后,PDF是否受保护,要看生成程序和输出规则,不能只根据源图纸的状态推断。自动保存、恢复副本和另存为也具有各自的生成路径,因此应使用真实业务样本逐项验证,确认安秉网盾的策略覆盖预期产物。
审批解密与受控外发 提供不同的交付方式
安秉网盾把内部加密使用与对外交付分开管理。需要交付明文时,员工通过解密申请说明业务用途,由审批人员核对后放行;需要限制接收方使用时,可以制作受控外发文件,设置有效期、打开次数和相关操作权限。两种方式对应不同任务,选择依据是接收方实际需要怎样使用资料。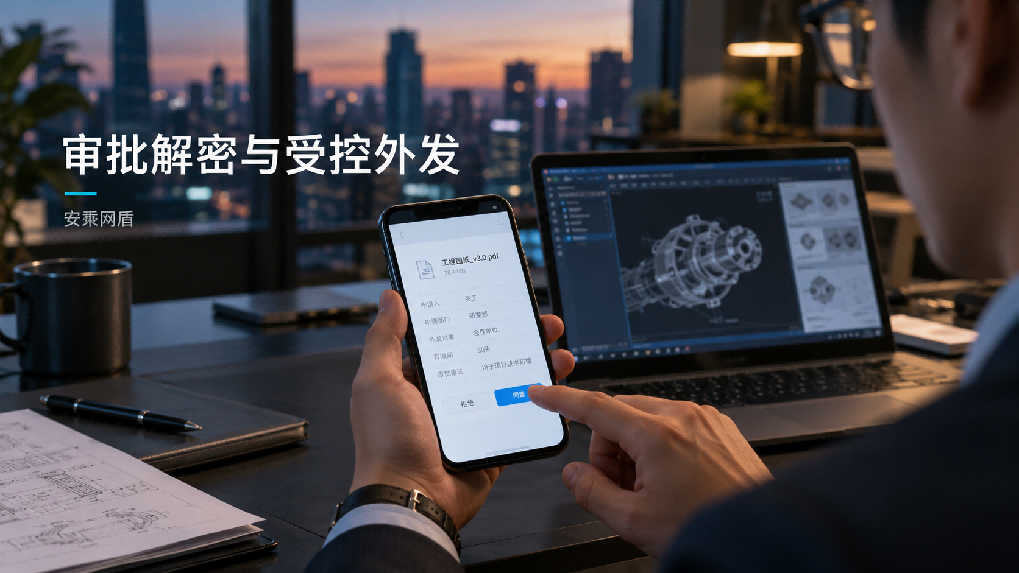
技术上,审批解密会产生能够脱离原有加密环境使用的明文副本,之后的传播需要企业继续管理。受控外发则通过配套机制执行所配置的阅读与操作限制,应先验证接收方的使用环境。内部编辑、审批解密和受控阅览各有相应路径,不能把文件已加密理解为交付后的所有行为都会自动受控。
离线策略与备份恢复 保障长期可用
安秉网盾提供离线策略,用于安排设备断网后的授权使用。企业可以结合出差任务设置适用期限,提前验证离线期间的打开、编辑和保存操作。离线使用仍需要受到授权管理,不能简单按“是否连接公司网络”判断安全状态;人员和设备的使用条件变化后,也应复核相关配置。
透明加密上线后,还需验证大文件读写、共享目录和异常退出恢复,并做好文件与必要管理材料的备份。恢复时既要取回完整数据,也要具备相应使用授权。围绕这些环节部署安秉网盾,可以让驱动层加密、权限策略与业务流程共同发挥作用,使文件保护在日常编辑、出差和对外交付中持续落实。
本文来源:中国网信网,信息安全平台
主笔专家:廖鑫
责任编辑:编辑部-刘沐言
最后更新时间:2026年10月30日