行业动态
2026 年 2 月 24 日,市场监管总局发布第 126 号令,《商业秘密保护规定》自 6 月 1 日起施行。上一次对这块做系统规定还是 1995 年,原国家工商行政管理局那份《关于禁止侵犯商业秘密行为的若干规定》。
三十年过去,商业秘密的定义没怎么变,变的是企业把秘密存在哪儿:以前在保险柜,现在在服务器和员工的笔记本里。这次修订把技术防护写进合理保密措施的清单,算是回应了这个变化。
构成要件和保护范围说清楚了。商业秘密要同时满足三条:不为公众所知悉、有商业价值、权利人采取了相应保密措施。保护范围包括技术信息(结构、配方、工艺、算法、计算机程序这些)和经营信息(创意、管理、客户信息、财务数据)。有个细节容易忽略——生产经营中形成的阶段性成果,甚至失败的实验数据和技术方案,符合条件的也在保护范围内。
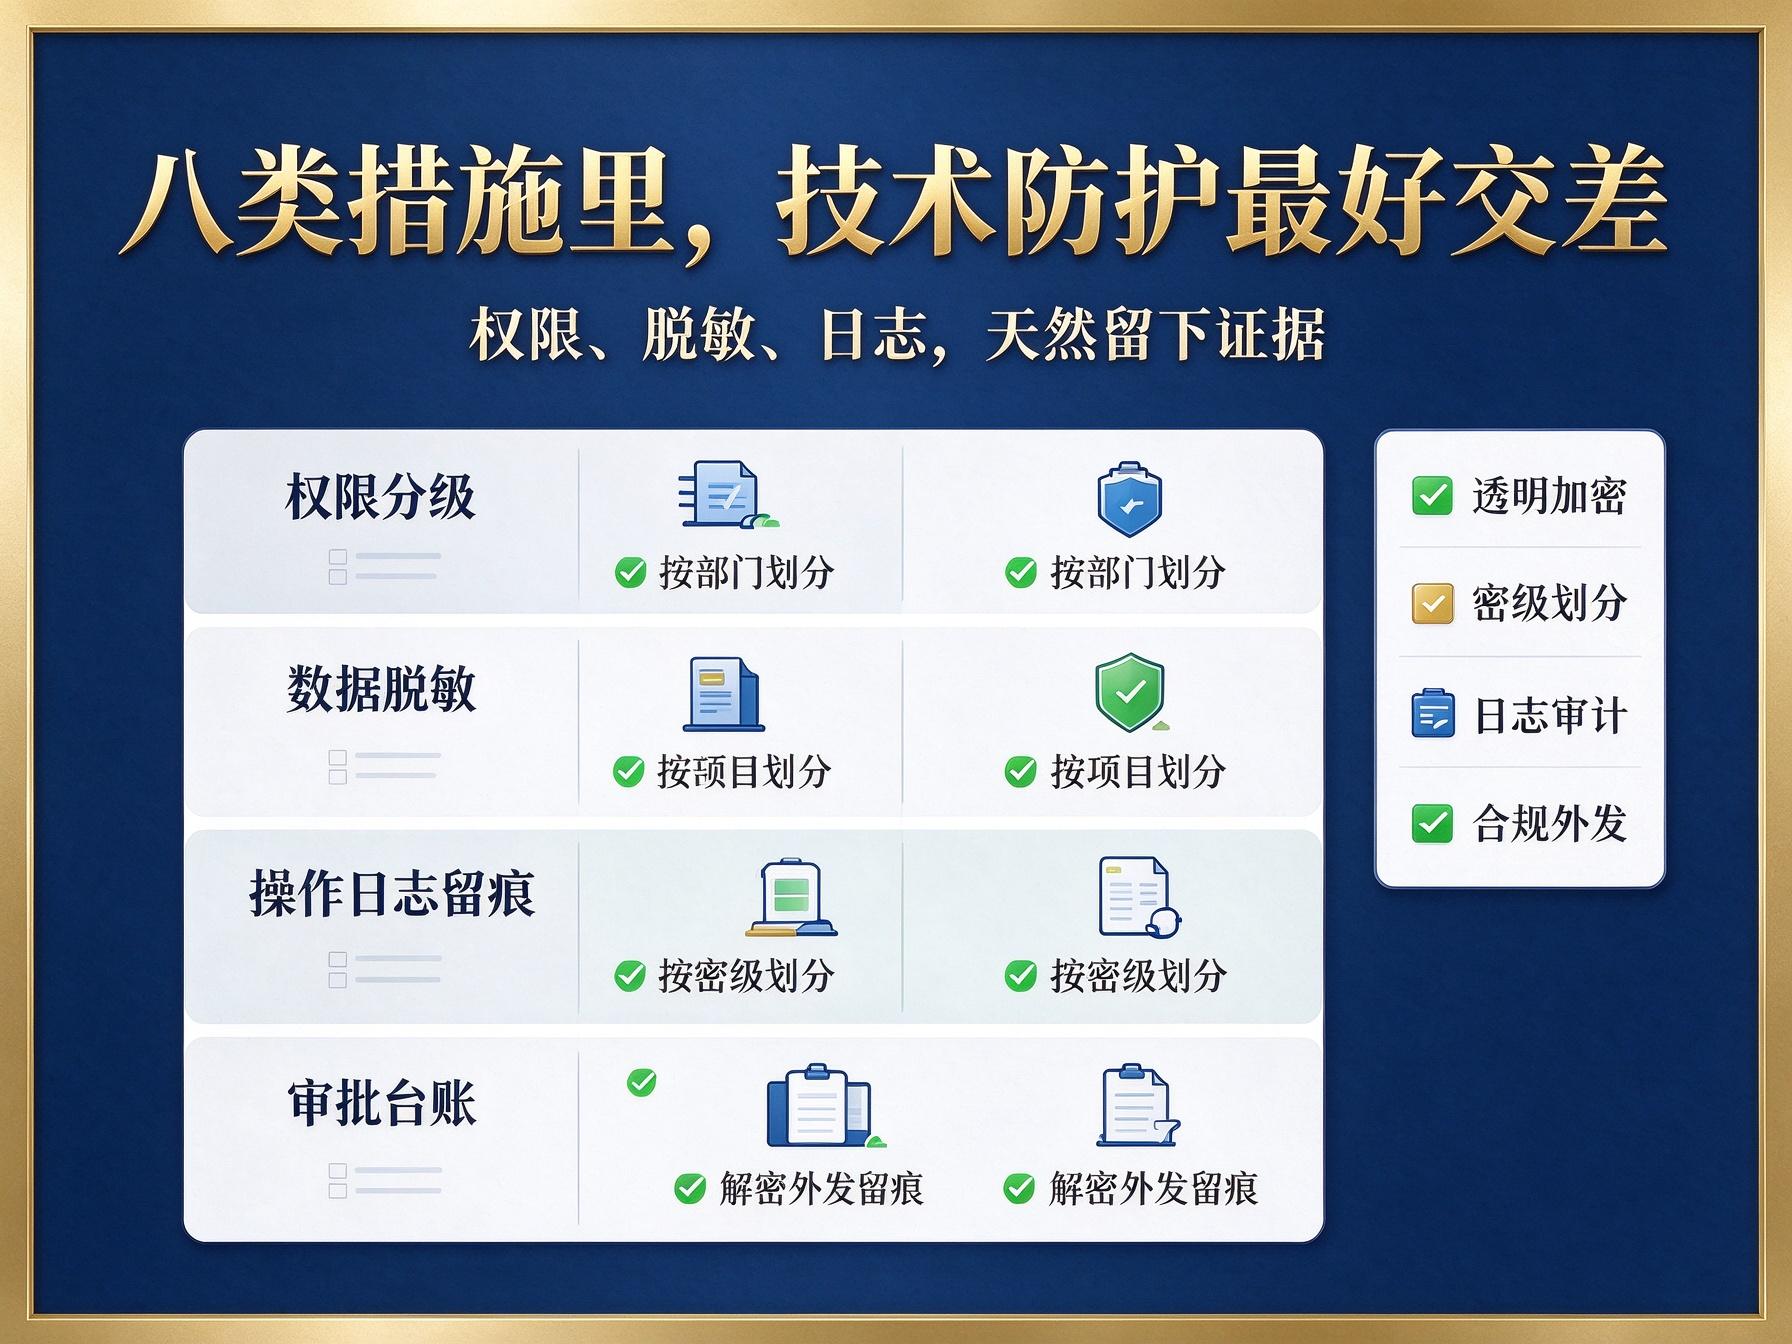
八类合理保密措施列了出来:签保密协议、人员管理、物理隔离、技术防护(权限分级、数据脱敏、操作日志留痕)、载体管理、设备管控、离职管理。
侵权行为写细了。以电子侵入这类手段获取商业秘密明确算侵权,越权接触、技术入侵、非法传输都算在内。
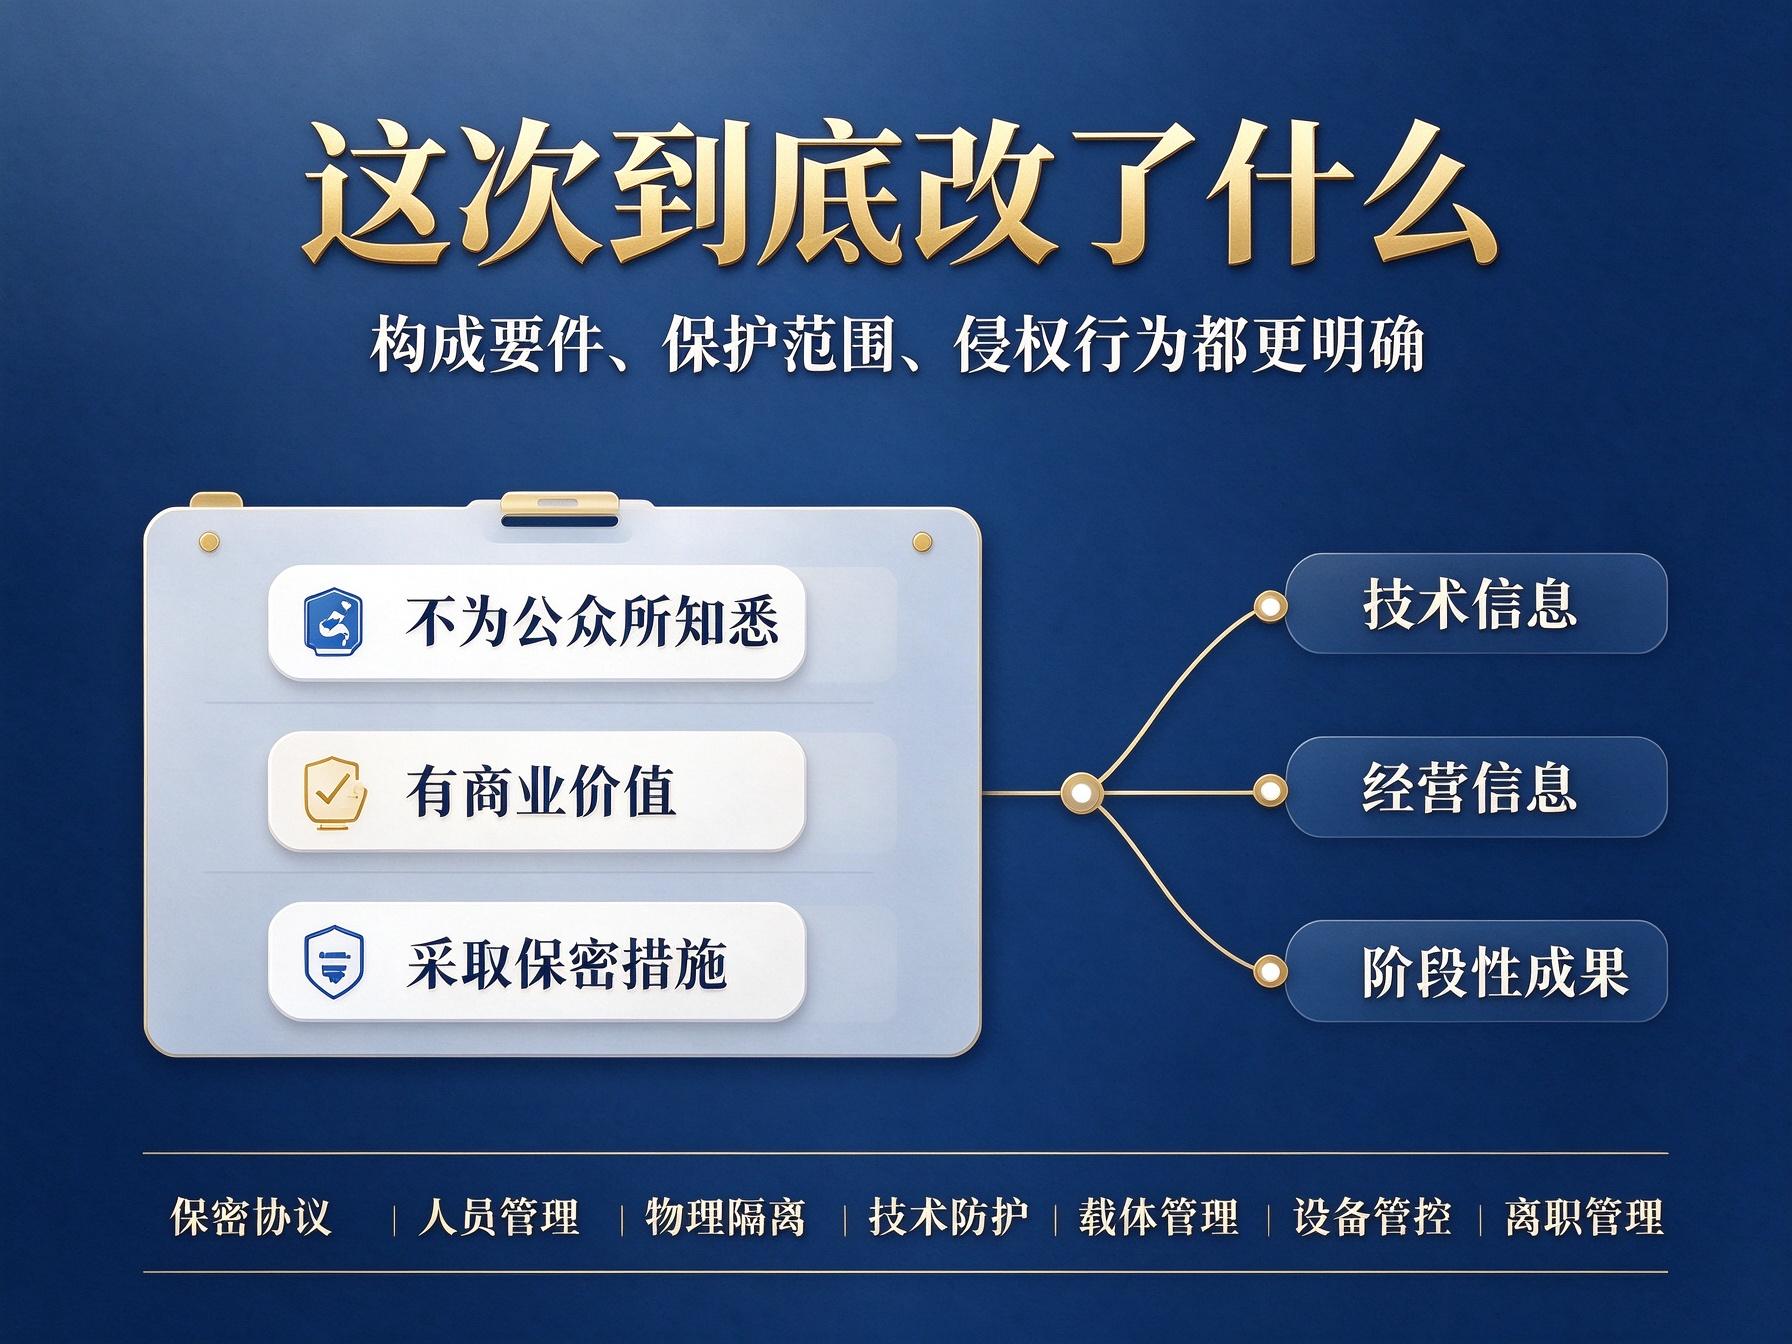
前两个基本由信息本身决定,企业腾挪空间不大。真正掌握主动的是第三条,权利人采取相应保密措施。
实务里它的分量很重。企业主张商业秘密被侵犯,得先证明自己采取了相应保密措施,而这个证明,一份保密协议完不成。监管和法院看的是:你做了哪些具体措施、措施跟信息的价值匹不匹配、有没有落地的痕迹。
要求员工保密只是主张。部署了加密、留了操作日志、台账能拿出来,才叫证据。
新规把技术防护单独列出来,权限分级、数据脱敏、操作日志留痕,等于给企业指了一条最容易留下证据的路。
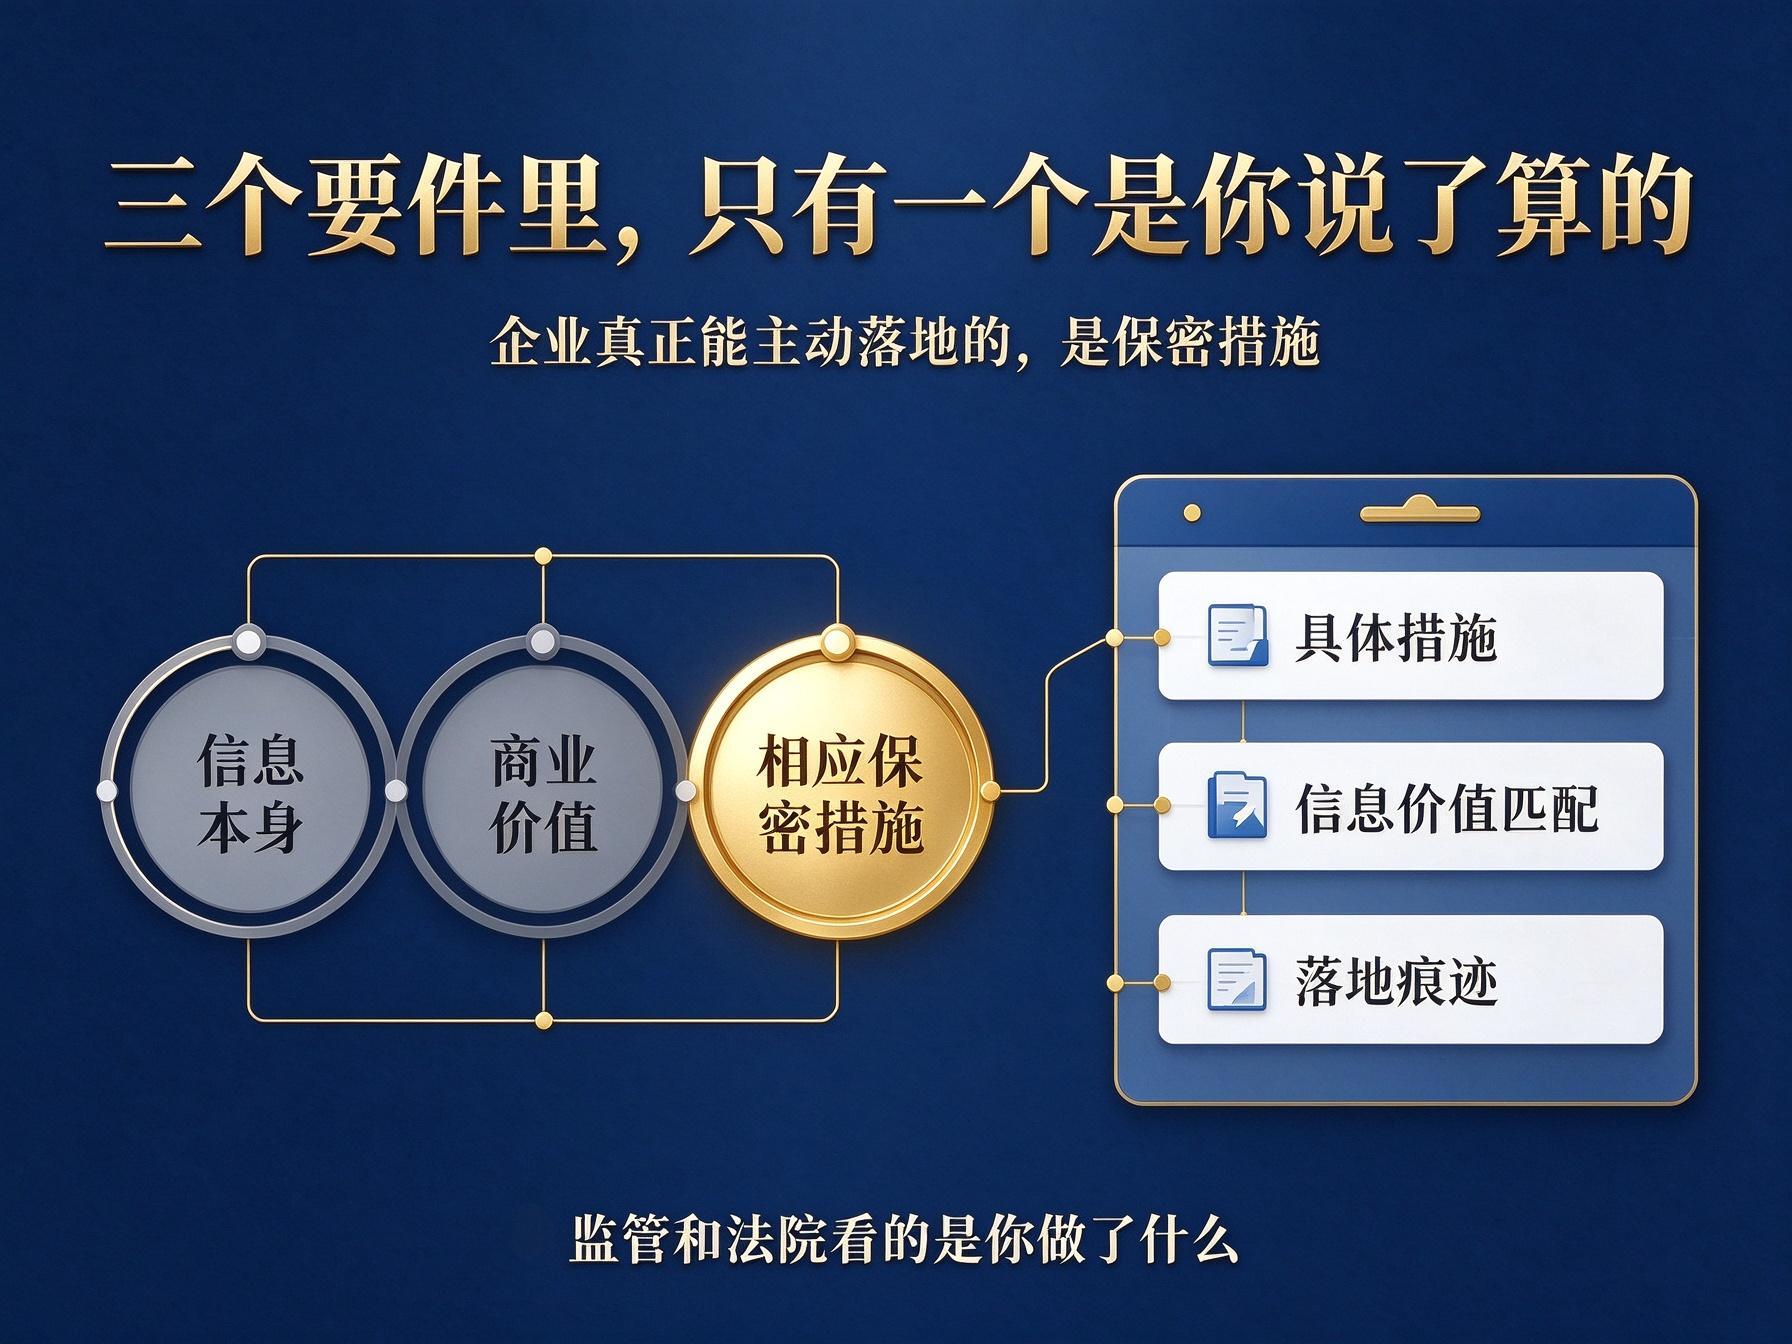
物理隔离、人员管理、设备管控这些更多靠制度和执行,留痕偏弱。技术防护不一样,它天生就产证据。
对照图纸和源代码这两类核心资产,大致这么对应:权限分级落到按部门、按项目、按密级划分可读可改可导出的范围;操作日志留痕落到把解密、外发、打印、截屏这些动作的人员、时间、对象记下来;载体管理落到涉密文件保存即加密、带出公司环境打不开;设备管控落到未授权的 U 盘和移动设备插不上;离职管理落到离职前的操作审计和权限即时回收。
也就是说,新规要求的每一项,你都得能在系统里找到对应记录。安秉网盾这类方案里,透明加密对应载体管理,密级划分对应权限分级,日志审计对应留痕,审批台账对应合规外发的痕迹。一套部署下来,八类措施里技术类的部分基本覆盖住。
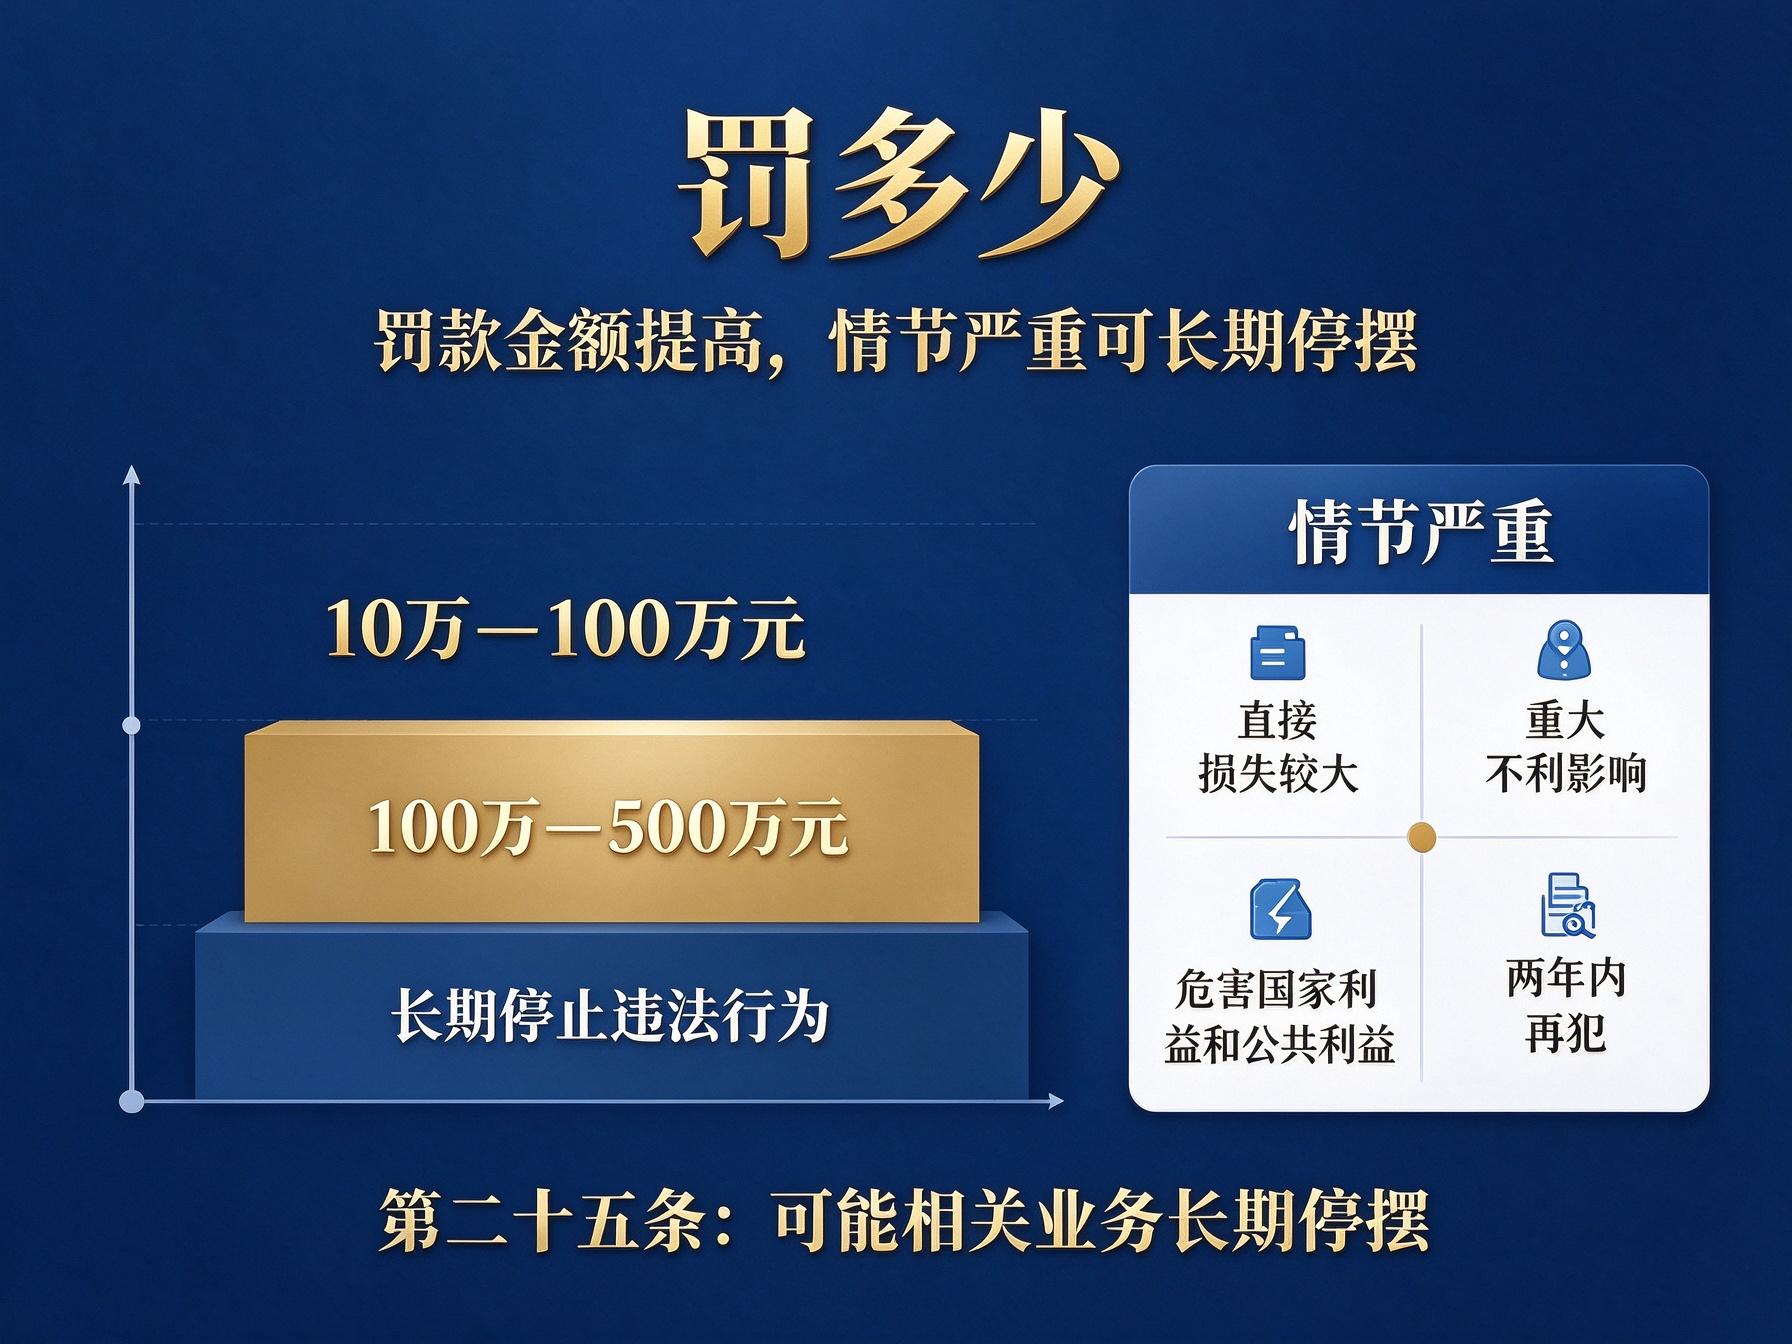
第二十四条:侵犯商业秘密的,由县级以上市场监督管理部门依照反不正当竞争法第二十六条处理,责令停止违法行为,没收违法所得,处十万元以上一百万元以下罚款;情节严重的,一百万元以上五百万元以下。
什么算情节严重,规定里也列了:造成权利人直接损失较大、对生产经营造成重大不利影响、危害国家利益和社会公共利益、两年内因侵犯商业秘密被行政处罚后再次实施。
真正要留意的是第二十五条的一句:责令停止违法行为的时间,一般持续到有关商业信息不再构成商业秘密为止。对侵权方来说,这不是罚一笔钱的事,可能是相关业务长期停摆。
举证规则也调了。有证据证明涉嫌侵权人用的信息与权利人的商业秘密实质相同,且涉嫌侵权人有获取条件的,市场监管部门可以认定侵权成立;涉嫌侵权人要自己举证合法来源来反驳。举证压力这一块转移过来了,对企业是好事,前提是你拿得出自己已采取保密措施的材料。
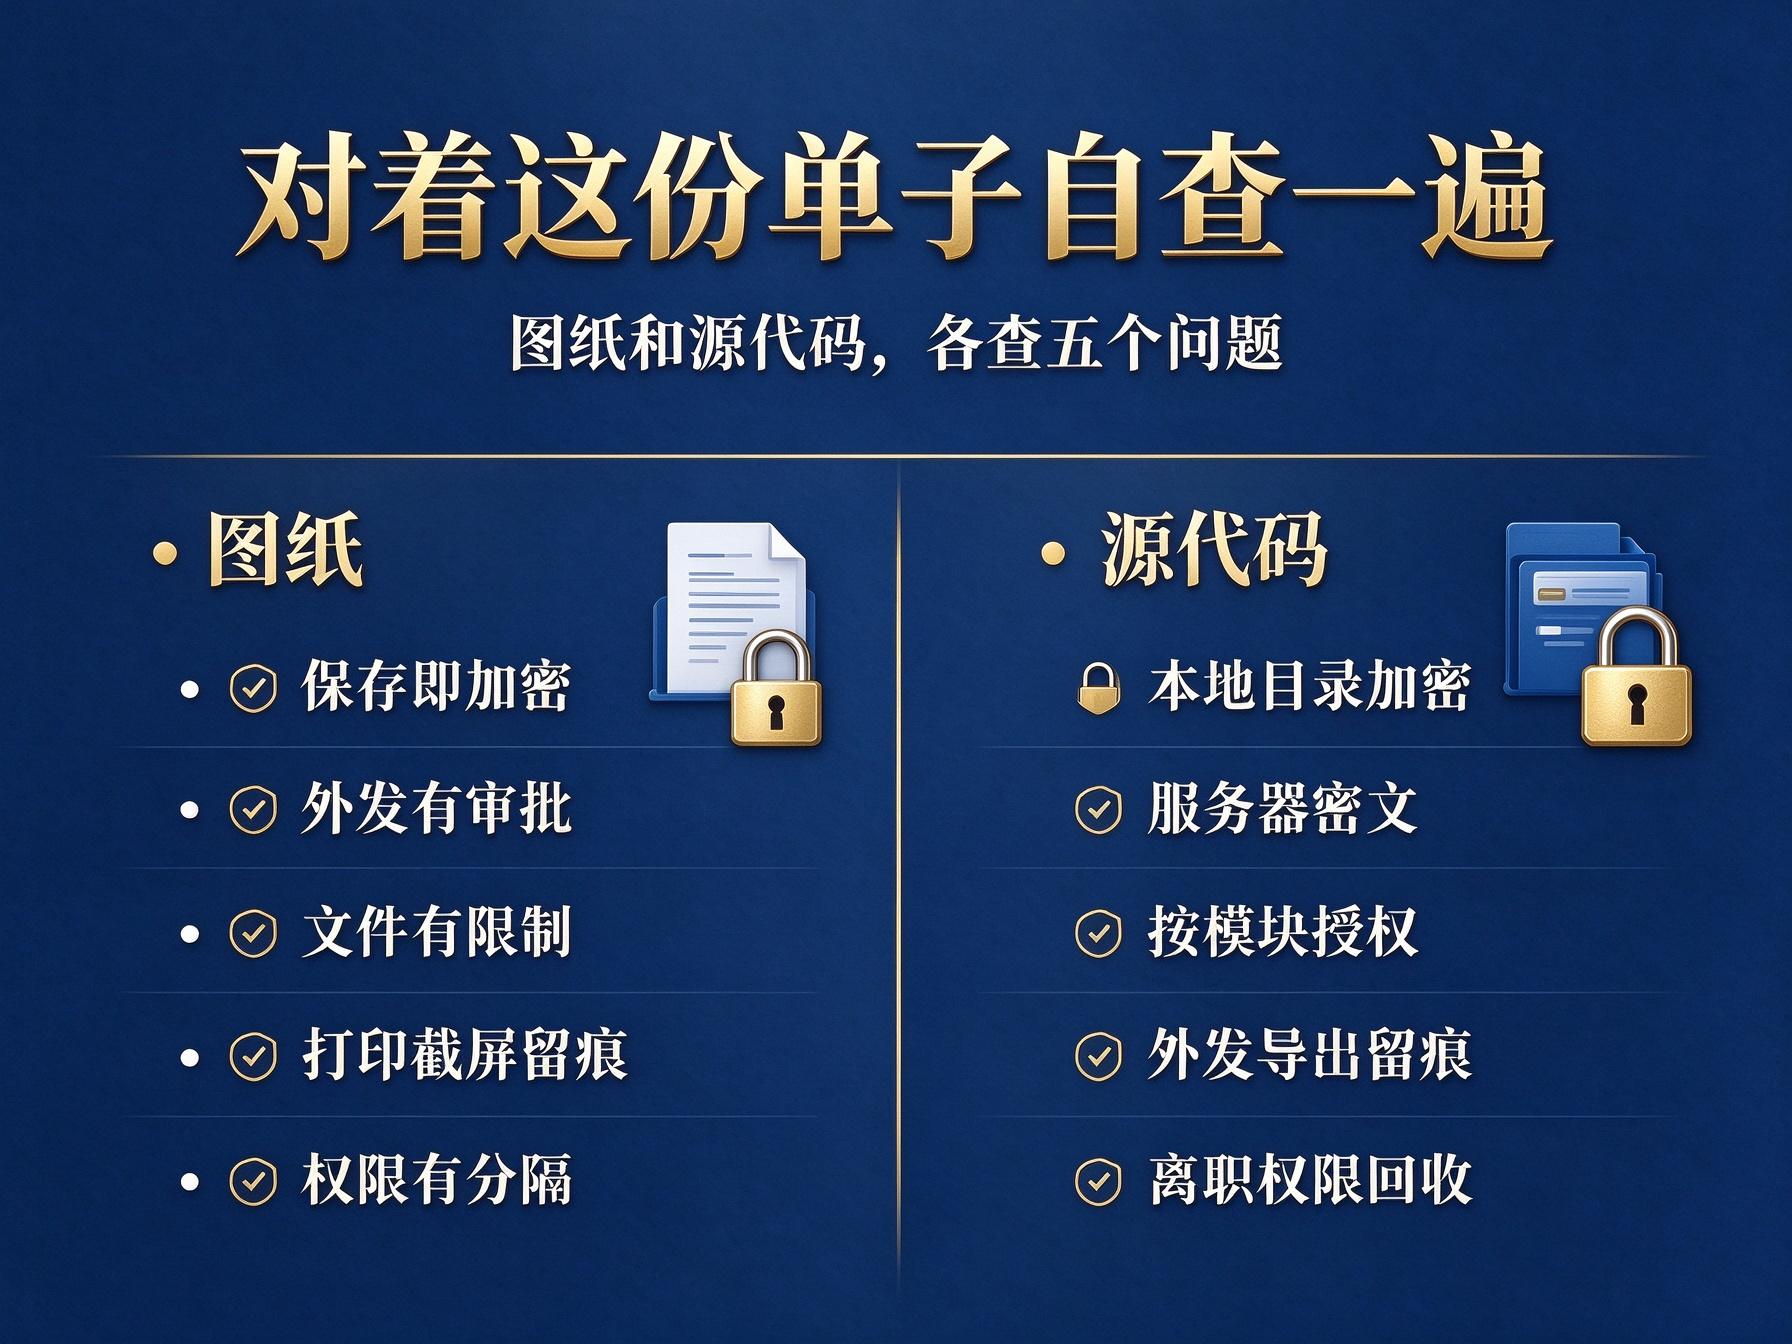
图纸这条线,问五个问题。设计文件是不是保存即加密,出了公司环境打不开?外协、外发走不走线上审批,记录能不能导出来?外发的文件有没有打开次数、存活周期、指定设备打开这类限制?打印和截屏有没有管控和留痕?不同部门、不同密级的可读范围分没分开?
源代码这条线,也是五个。开发机本地的源码目录纳不纳入加密范围?Git、SVN 服务器上存的是明文还是密文?仓库权限按模块分,还是按人整体授权?外发、导出有没有审批和日志?离职人员的权限回收有没有清单,有没有执行记录?
两条线都能答上来,基础就牢了。哪条答不上,哪条先补。
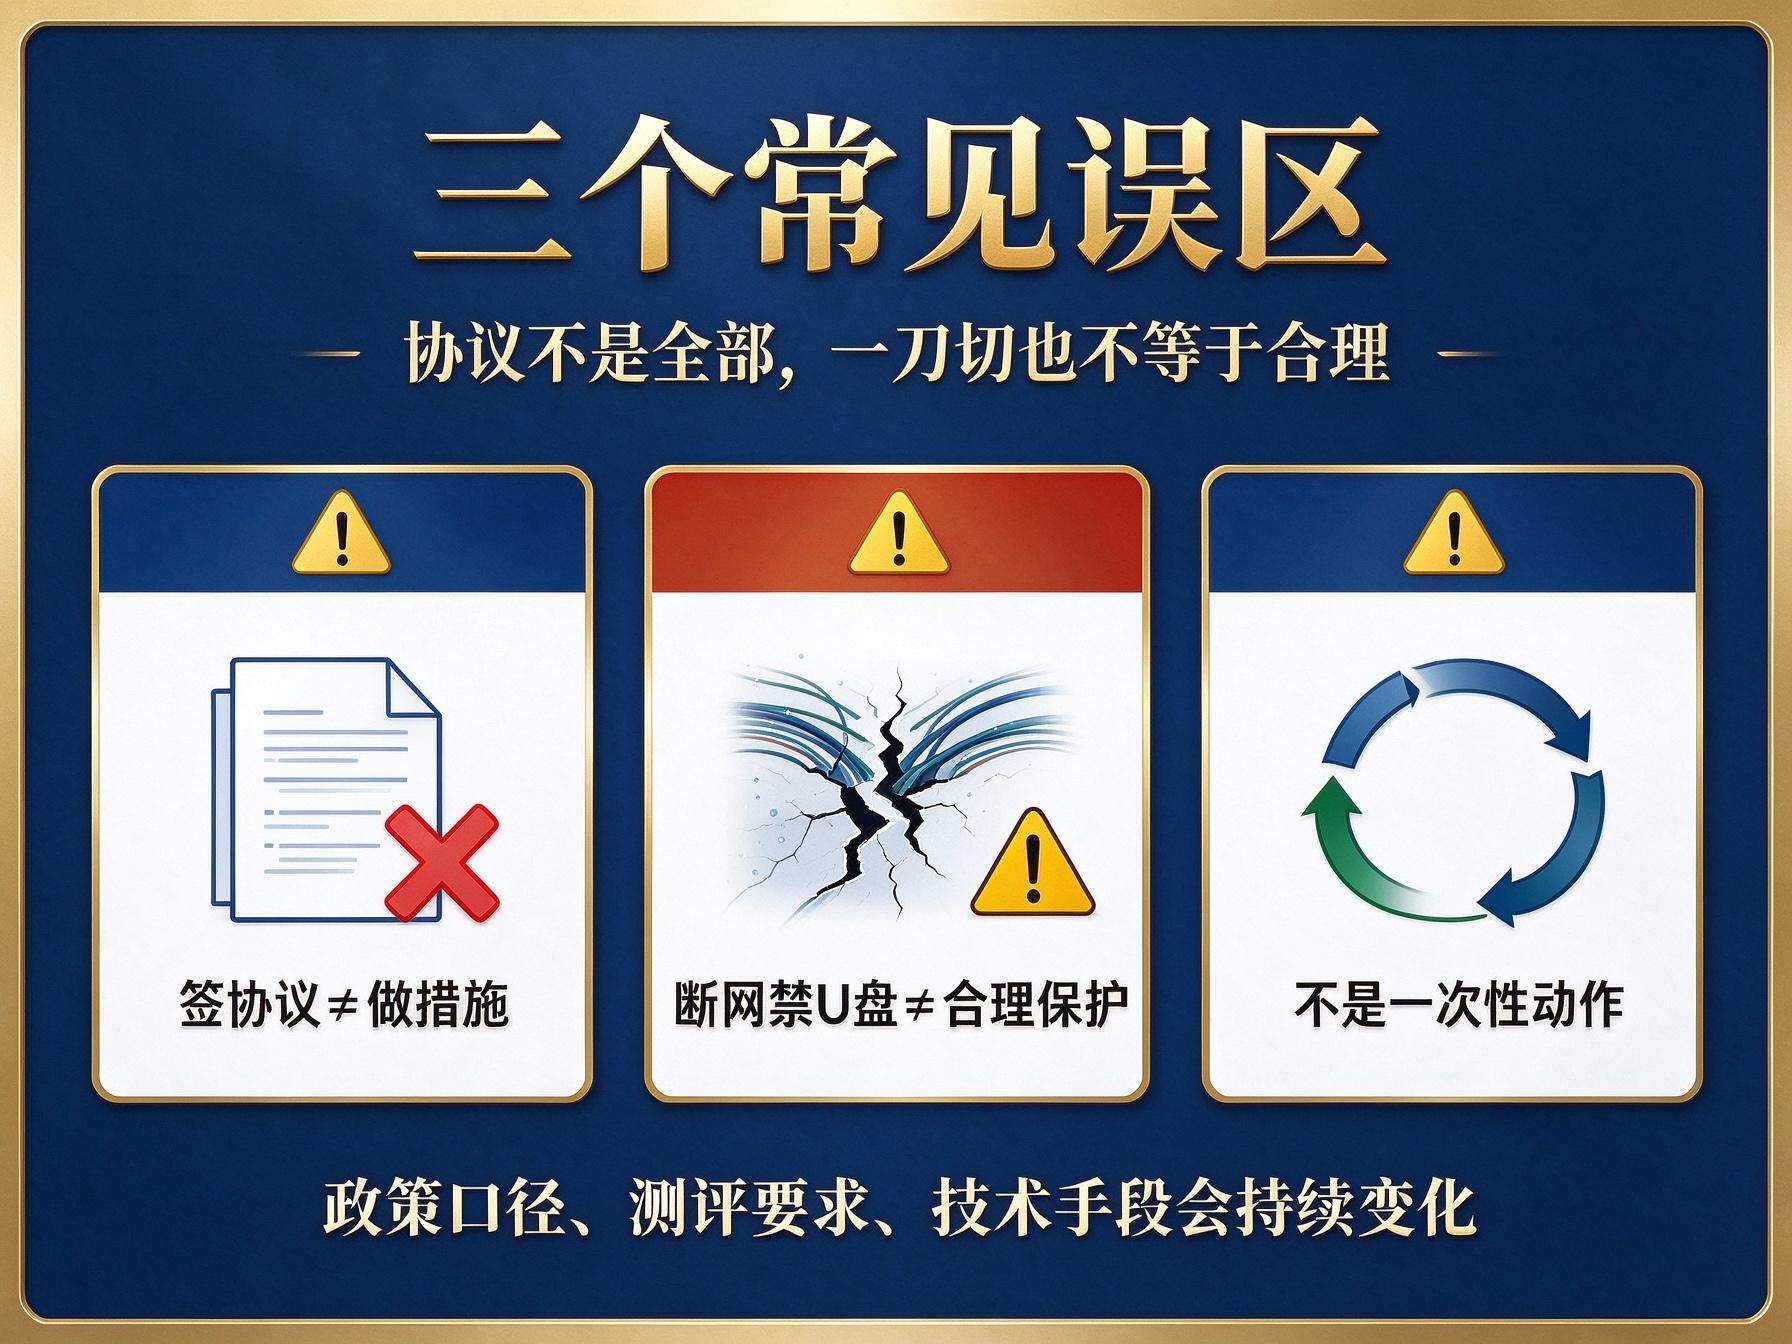
签了保密协议就等于做了保密措施。协议是必要项,不是充分项。新规把技术防护单列,说明监管要的是查得到的东西,不是纸面约定。
把数据防泄密做成断网、禁用 U 盘。一刀切的代价是效率,效率受损的企业最后会自己找漏洞绕过去。新规里合理两个字是有分量的,措施要跟信息价值和业务需要匹配,这也是为什么审批放行、离线授权这类机制会被反复提到。
当成一次性动作。等保 2.0 体系下针对数据安全的测评要求也在同步推进(GA/T 2394-2026,2026 年 7 月 1 日起实施,具体以官方发布为准)。政策口径、测评要求、技术手段都会变,这是一套要一直转的机制,不是拿完归档的证书。
本文来源:阿里研究院,360安全网
主笔专家:方滨兴
责任编辑:编辑部-马俊驰
最后更新时间:2026年10月14日