行业动态
在模具厂待过的人有句话:一套模具的竞争力,八成在设计图上。
这话不夸张。图纸外流这件事,多数时候不是有人撬门进去偷的,是正常业务里一步一步走出去的。
一个典型的模具厂,接单之后流程大致是这样:设计部出 3D 模型和 2D 工程图,然后进外协——线切割、CNC 加工、热处理、电火花、表面处理,每一步可能对应一家不同的外协厂。图纸要发出去,工艺参数要交代清楚。加工完之后图纸怎么收、收不收得回,很多厂其实没认真想过。
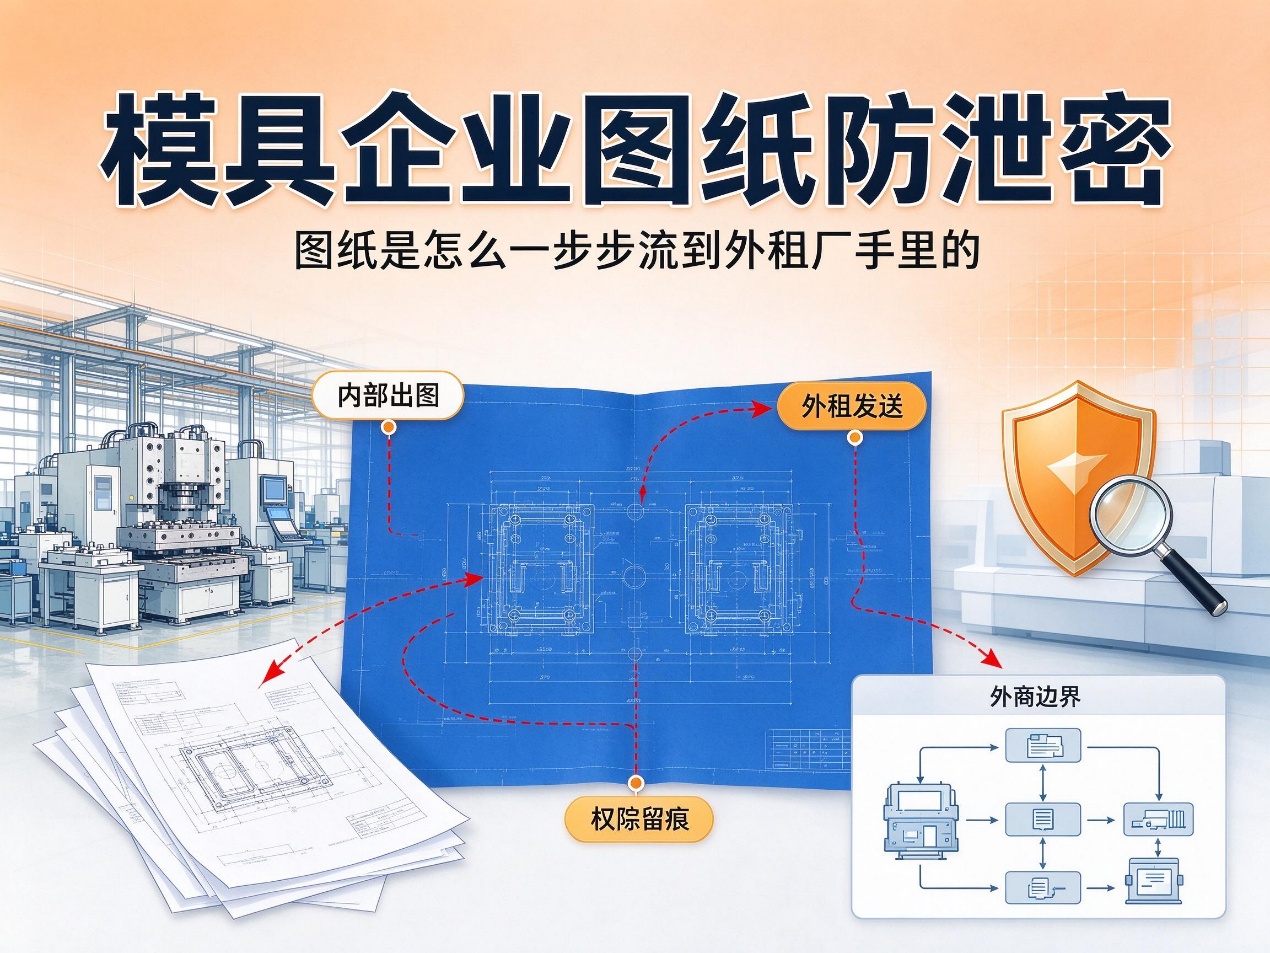
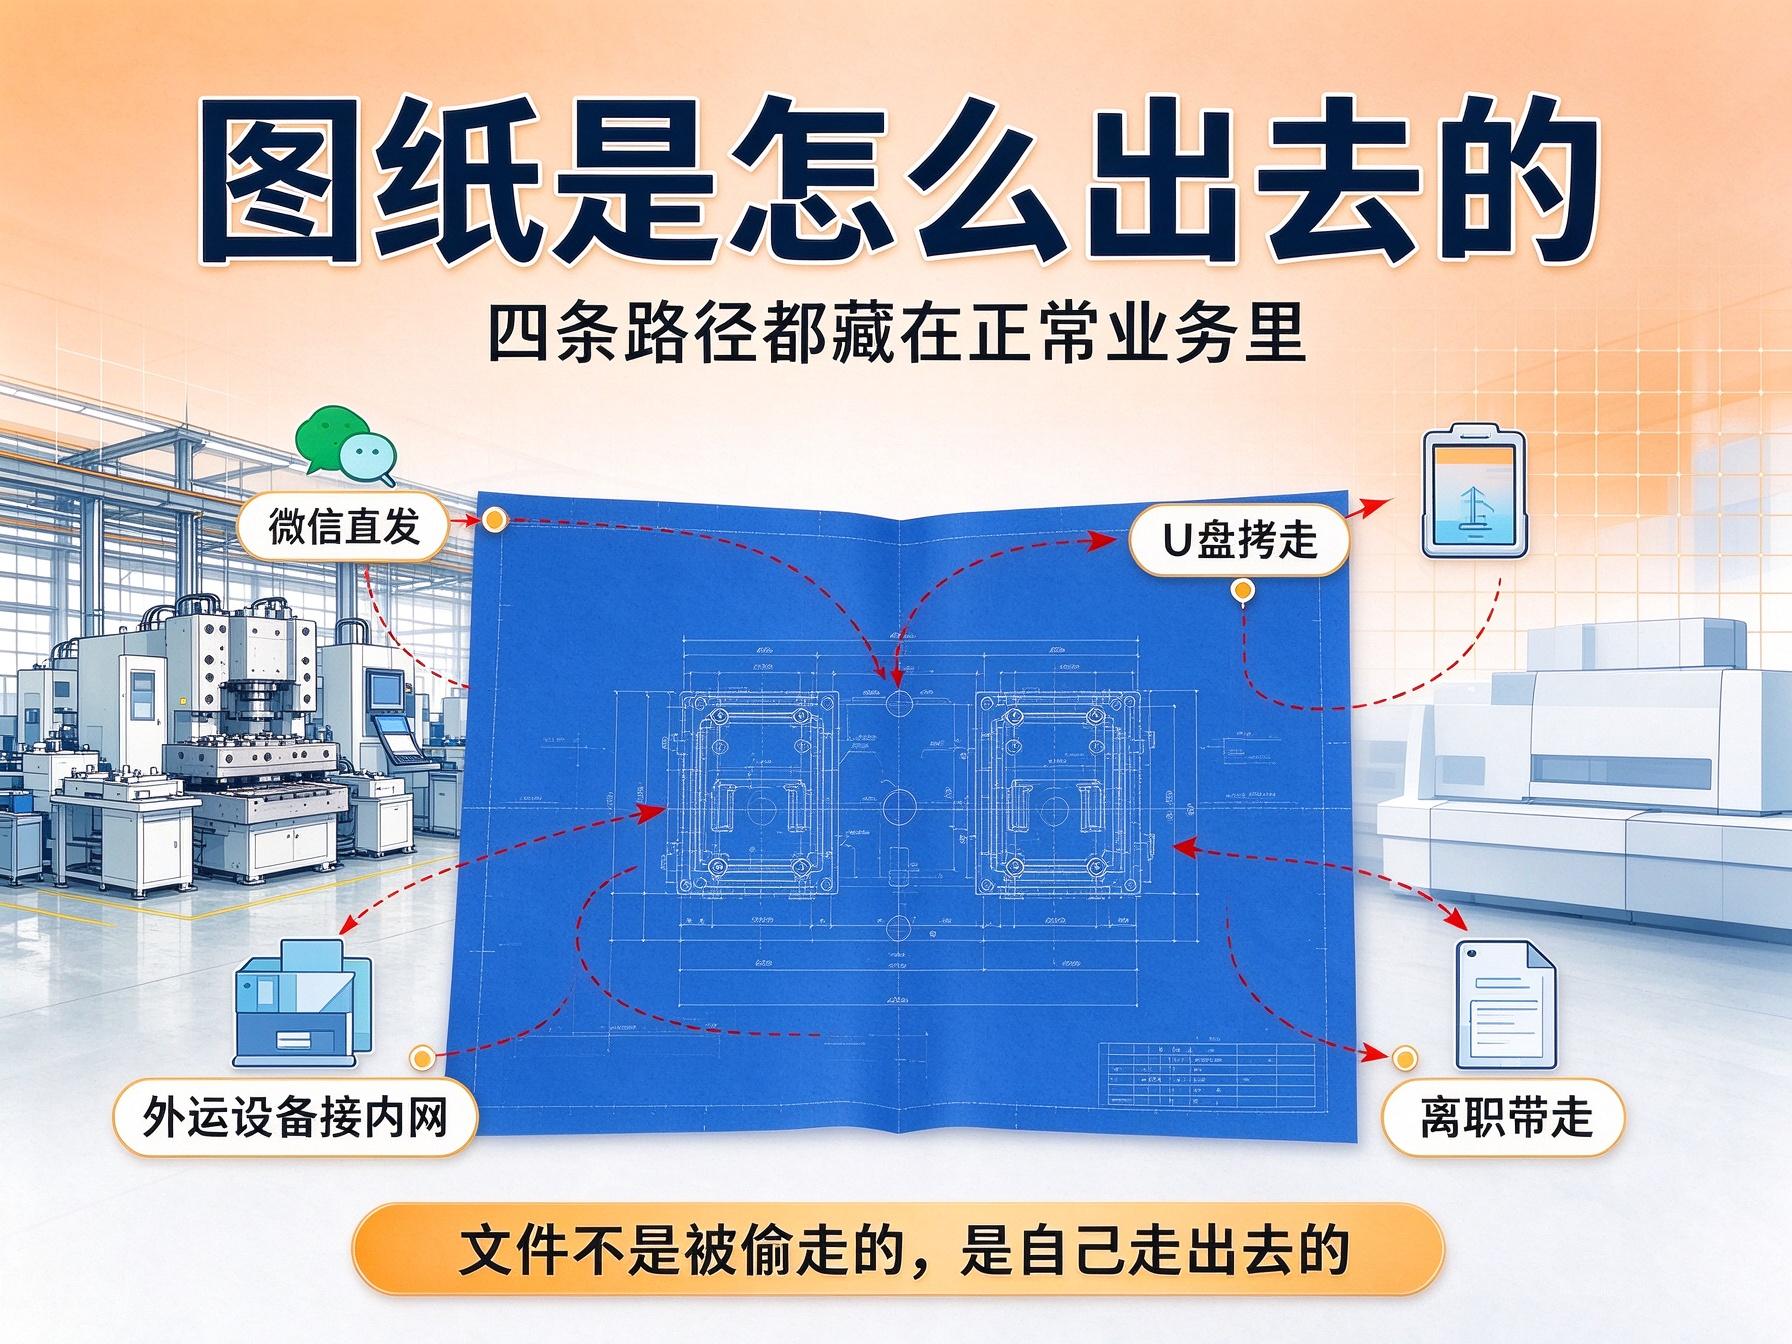
微信直发最常见。设计员把 dwg 和 step 拖进对话框,发给外协厂对接人。文件躺在对方手机里,也躺在微信服务器上。加工完没人提回收的事,那个文件就一直留着了。
U 盘拷一份也常见。外协厂业务员来厂里对接,设计员拿 U 盘拷给他。拷了几份、有没有转手,全靠自觉。
还有一种最要命:外协厂带自己的笔记本过来,连上车间网络直接取文件。一台不受控的设备接进了内网。
最后一种跟业务无关,但发生频率不低:设计员跳槽到同行,把做过的图整理一份带走。
四条路径有个共同点,都发生在正常业务里。没人翻墙入侵,没人破解密码,图纸是自己走出去的。所以防泄密的思路不该是严防死守所有出口,而是让正常业务走得通、异常带走走不通。
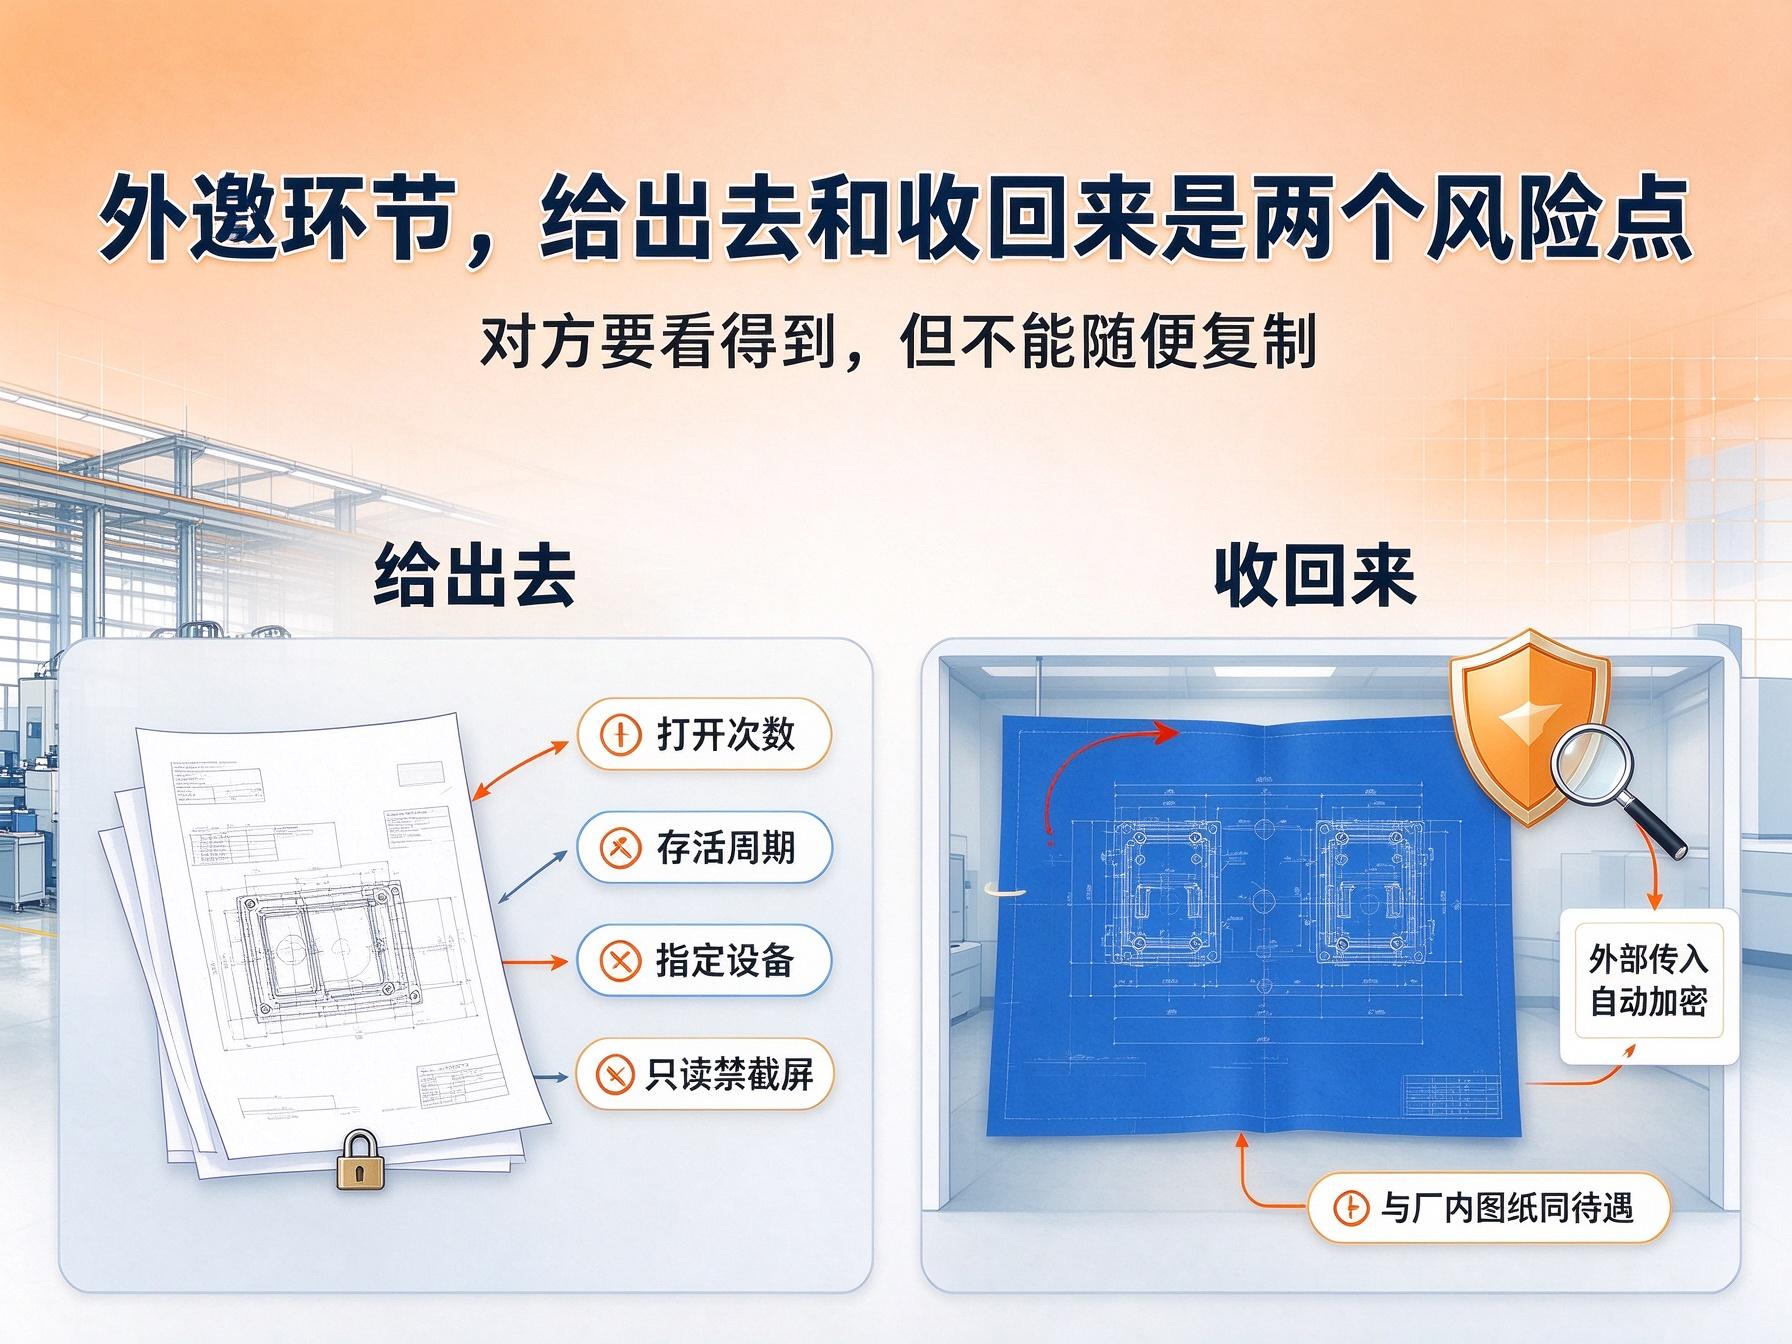
给出去的时候,图纸必须让对方看到,不然没法加工;但对方不该拿到一份能随便复制转发的源文件。
能加的限制有几种。设打开次数和存活周期,比如最多开 5 次、7 天后自动失效,加工周期一过文件自己作废。限定设备,只在外协厂那台指定电脑上能开,换台机器就是乱码。加只读限制,禁打印、禁截屏、禁另存。再叠一层动态水印,页面上浮着外协厂名称和日期,图纸万一外流,能顺着查到是哪一家。
收回来这一环最容易被漏。外协厂加工过程中可能改图再回传,这份从外面来的文件如果以明文落进厂内电脑,体系上就开了个口子。落地加密的方案会把这个动作也覆盖住,外部传进来的图纸自动加密,进来之后和厂内自有的图纸一个待遇。
图纸泄露不全赖外协。很多模具厂的设计电脑是全开放的,任何一台机器都能访问共享盘里的全部图纸。
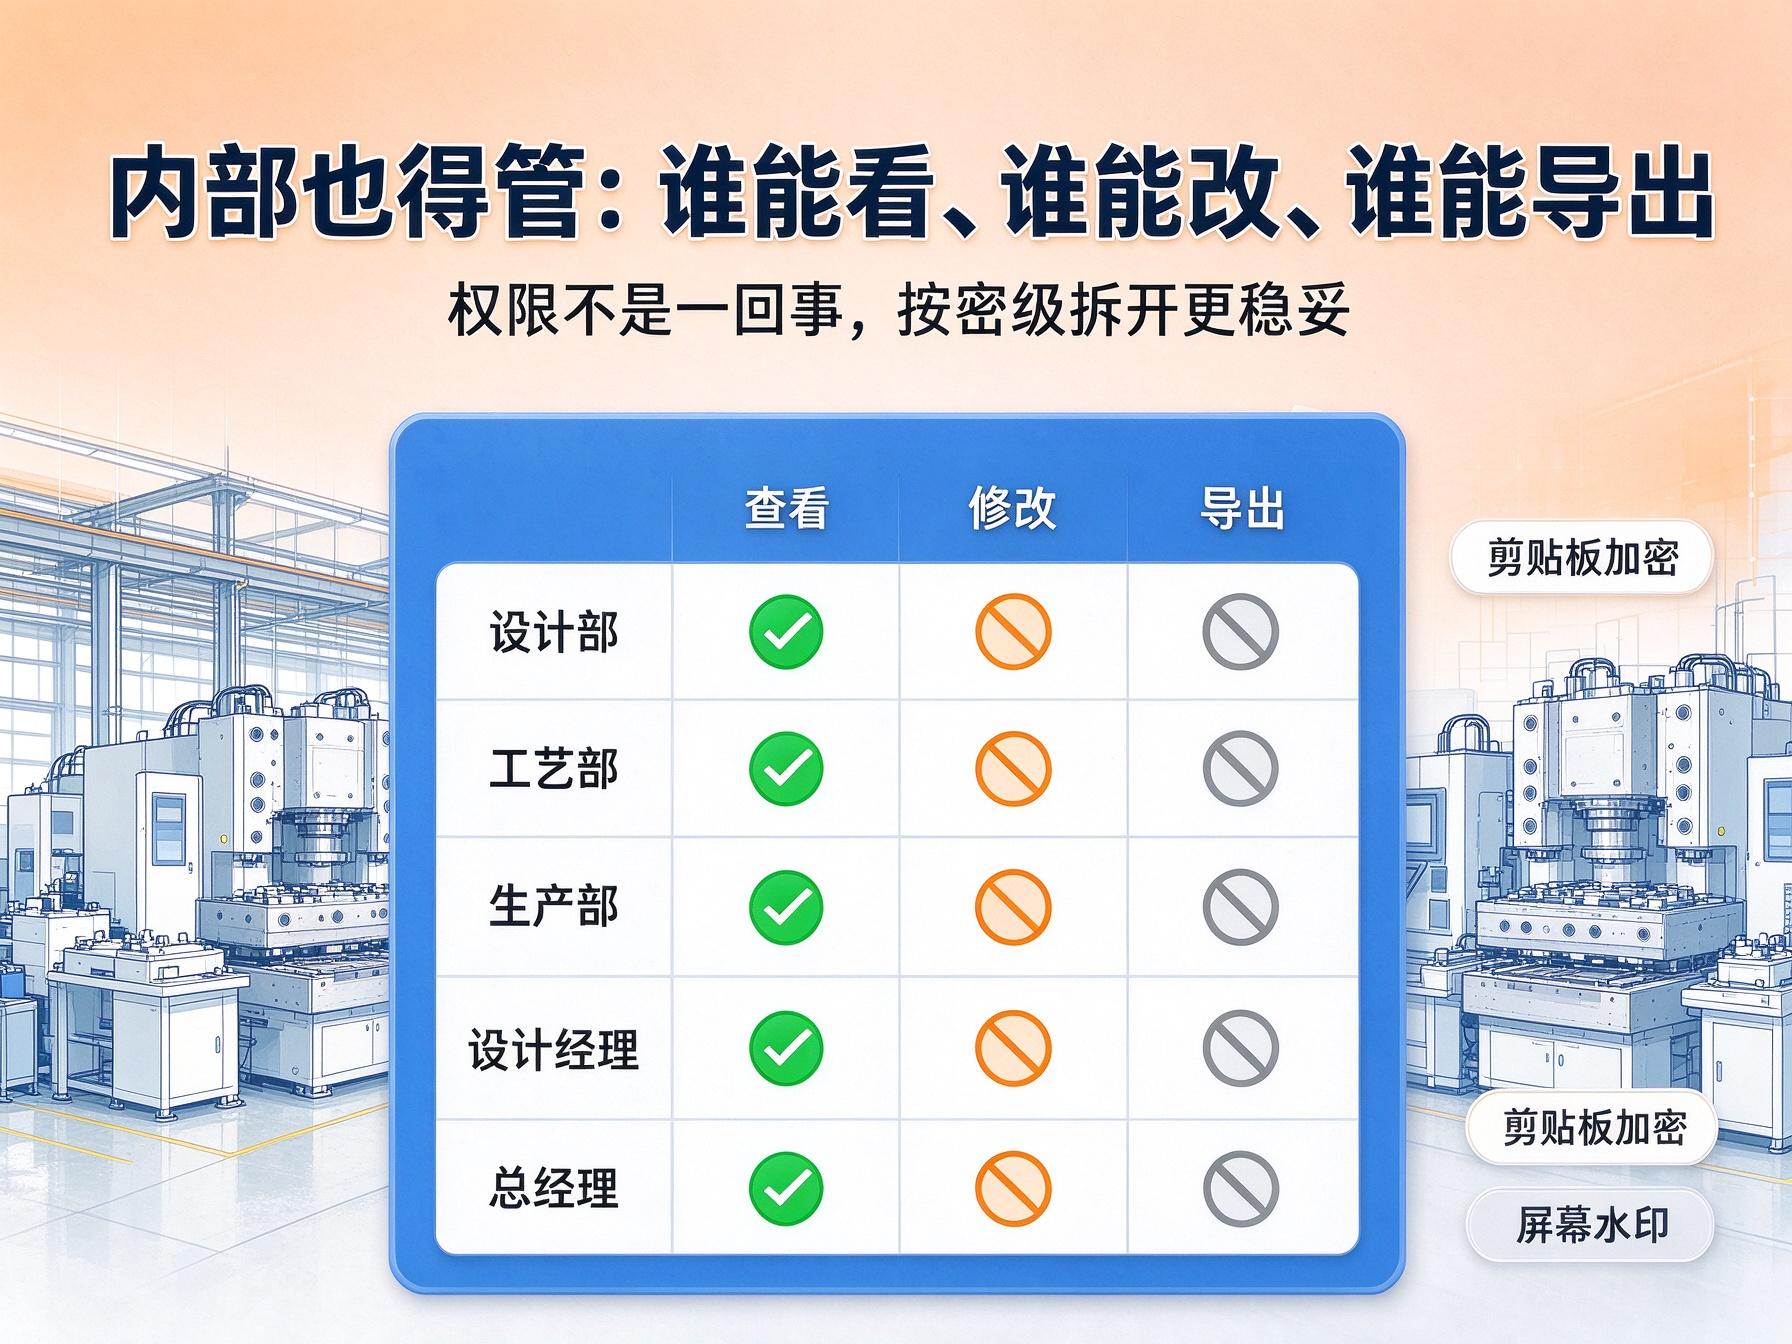
按密级分开更稳妥,还得拆成三件事:能看、能改、能导出,不是一回事。
设计部默认只能看本部门的文件,跨部门单独授权。工艺部和生产部只能看跟本工序相关的存档版本,不能改。设计经理和总工可以读改设计部的全部文件。总经理有独立权限,任何部门的文件都能看。
密级还能继续往下细分,看企业需要。再配上剪贴板加密和屏幕水印,员工想把一段参数复制出去发给朋友,这条路也堵上了。
带走图纸的设计员,多数不是蓄意窃取商业机密,是习惯性备份。他觉得自己做过的图留一份很自然。
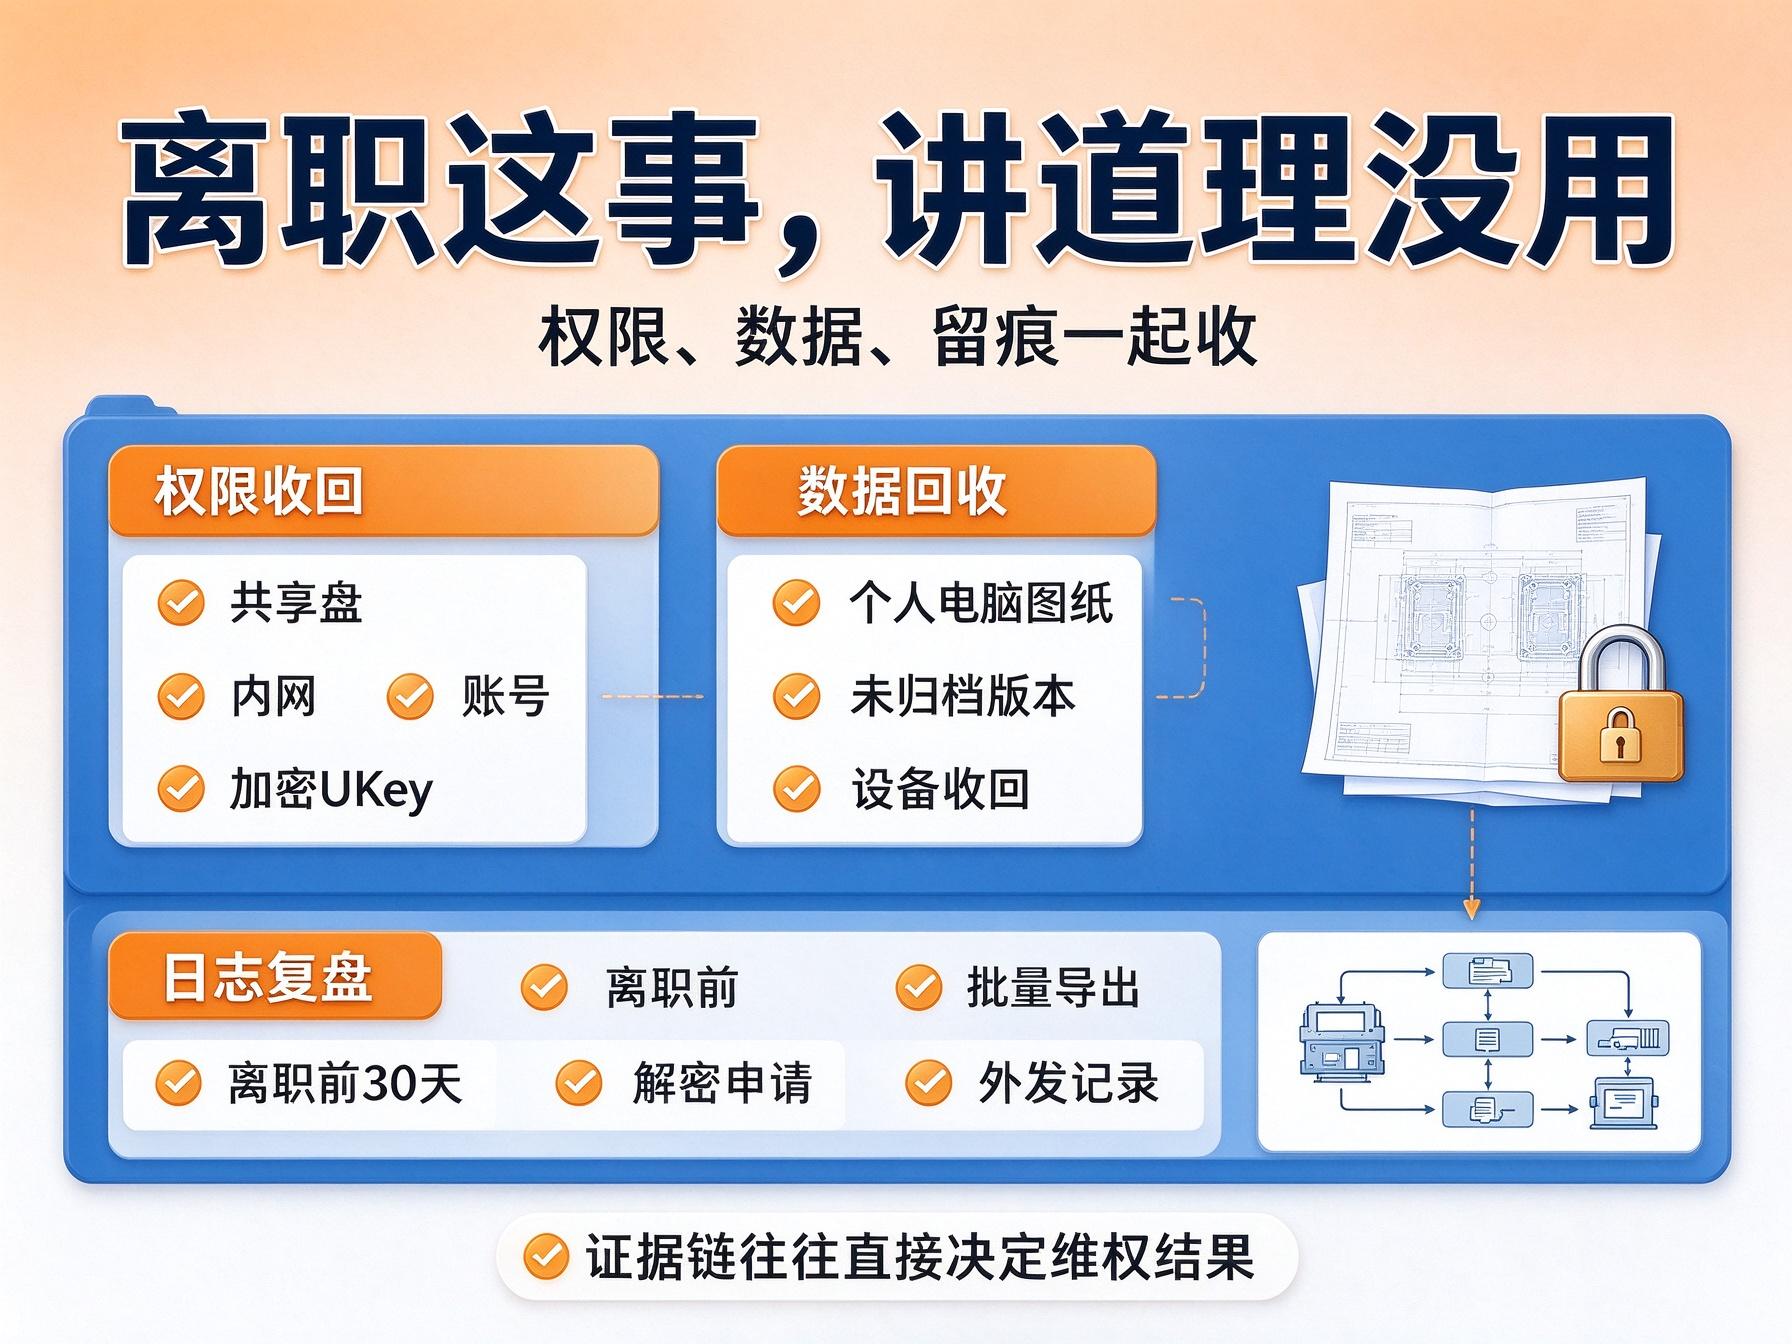
对这种行为,讲道理效果有限,能起作用的是三层东西。
权限上,离职当天收回共享盘、内网、账号,顺手查有没有没回收的加密 UKey。数据上,翻一下他工作电脑里有没有没归档的图纸版本,很多模具厂的图就存在个人电脑里,不在共享盘上,交接完把设备收回来。留痕上,把离职前 30 天的操作日志调出来看,有没有异常的批量导出、解密申请、外发记录。日志得能长期保存、随时导出,不然事后无从查起。
三层都做到,万一真打官司,企业手上是有完整证据链的。在商业秘密维权里,这往往直接决定结果。
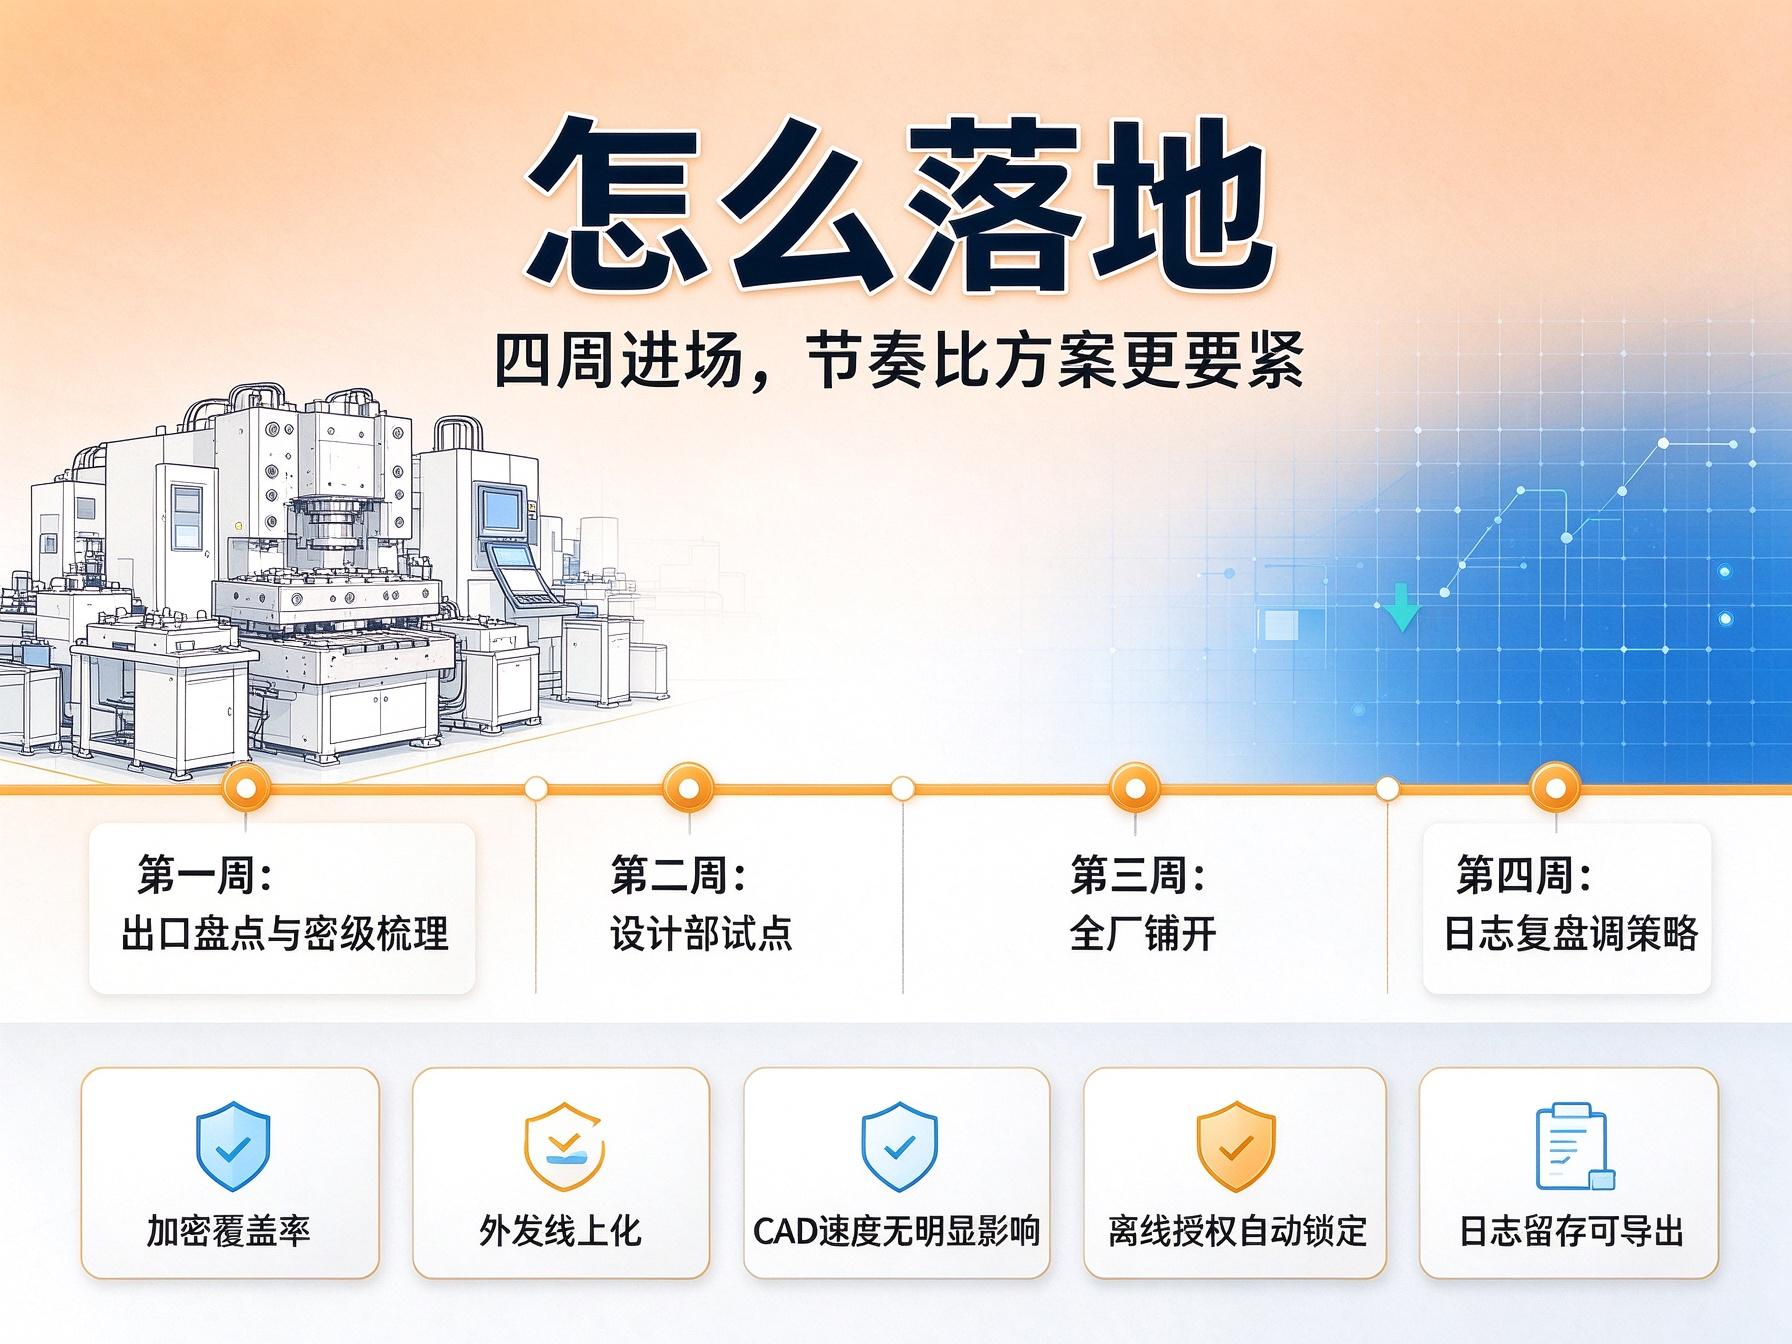
这套东西进场,节奏比方案本身更要紧。给个四周的参考。
第一周做出口盘点和密级梳理。前面那四条流出路径,在本厂逐条对一遍,同时把图纸按密级分类。这一步不用工具,靠人,但后面所有配置都建在它上面。
第二周挑设计部 20 台机器试点。重点看三件事:CAD、UG、SolidWorks 打开速度有没有变化;外协外发的审批走不走得顺;设计员出差或在家加班时,离线授权能不能正常下发。
第三周全厂铺开,终端加密覆盖全部涉密机器,外发审批正式上线,手机端审批同时打通。审批人出差在外也能处理,不打通的话流程一定会被绕。
第四周把第一轮日志导出来复盘,看有没有异常的解密申请和外发记录,据此调策略。
验收的时候盯这几个数:涉密终端的加密覆盖率到没到 100%;外发审批是不是全部线上化,台账能不能一键导出;加密对日常操作的影响,文件明密文转换在内存里完成,对磁盘 IO 的影响通常在 3% 以内,CAD 打开速度不该有明显感知;离线授权时长设得合不合理,超时后能不能自动锁定;日志留存周期够不够满足合规要求。
安秉网盾在这类场景里的做法是把这些打包成一套:落地加密同时覆盖图纸生成和外部传入两个方向,外发文件支持打开次数、存活周期和指定设备打开,解密审批有四条路径(管理员远程解密、客户端申请、邮件解密、手机端解密),日志审计支持导出成表格用于合规检查。选型的时候拿这几条去问,基本能筛出真正能落地的。
装完之后业务照常走,只是每一步都留了痕迹。厂里适应一阵子也就习惯了。设计员不能再随手把图发给朋友看一眼,这点不方便,算是这套东西的代价。
本文来源:企业数据安全官,数据安全研究院
主笔专家:陈学斌
责任编辑:编辑部-赵星然
最后更新时间:2026年10月14日