行业动态
去年有家做工业软件的公司找过来,说他们辛苦做的核心算法,被同行先一步发布了出去。查了两个月,最后落到半年前离职的一个后端身上——他把整个repo打包拷进移动硬盘带走的。硬盘是他自己的,拷的时候没人拦,走的时候也没人问。
这种事我听过太多次。真出问题的时候,几乎都不是被黑客攻破,是自己人顺手带出去的。
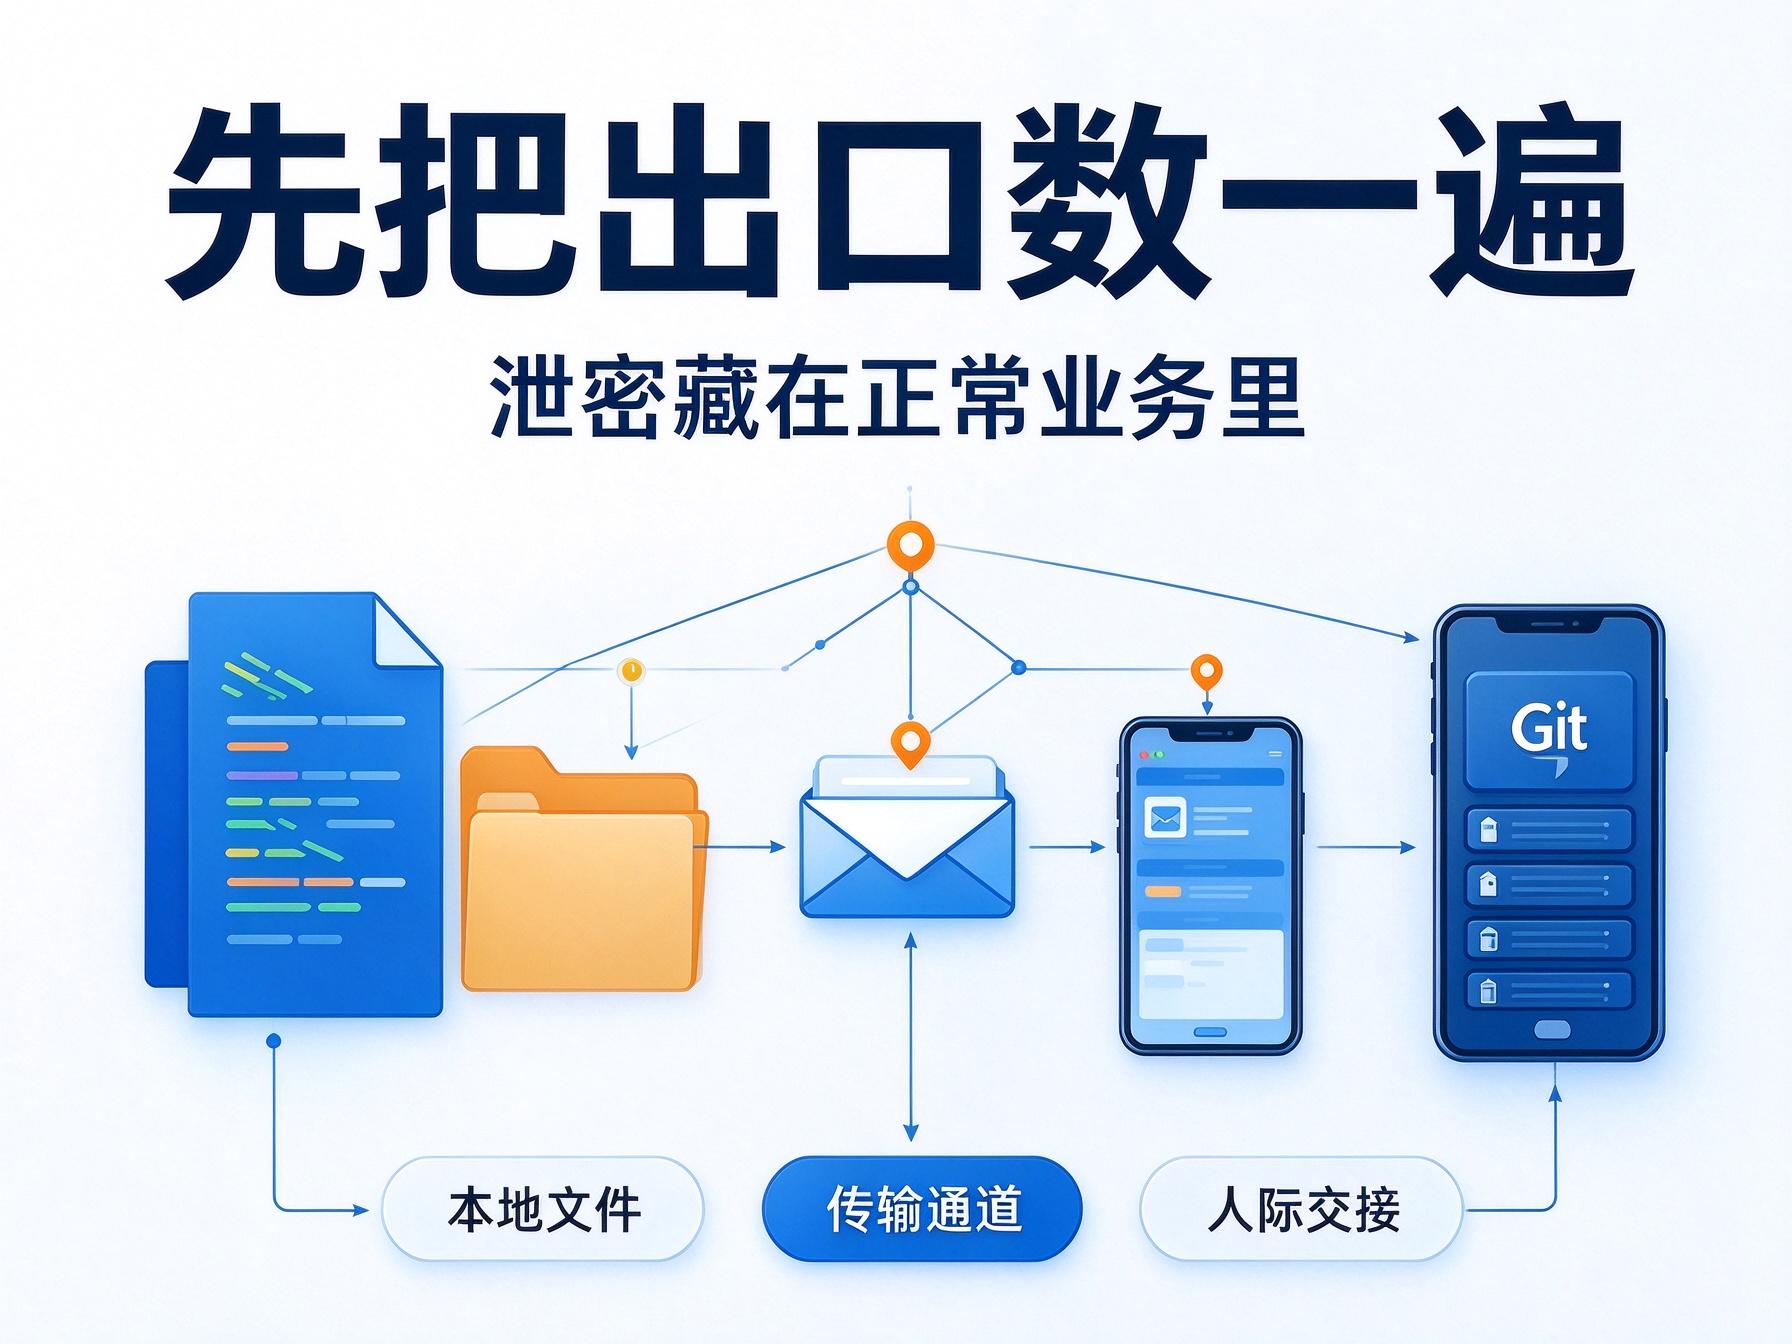
定方案之前别急着选软件。找张纸,把代码可能流出去的地方列一遍,一般跑不出这几条:
开发机本地目录、编译出来的产物、临时打的压缩包;Git或SVN服务器上那份主干;邮件、企业微信、个人网盘、U盘;屏幕,截图录屏拿手机拍。剩下的在人和人之间,离职交接、外包对接、实习生转正前那阵子。
列完你会发现,每一条都说得通,都像是正常业务。泄密就藏在这些正常业务里。所以思路不该是把出口全焊死,而是让该走的走得顺,不该走的走不通。
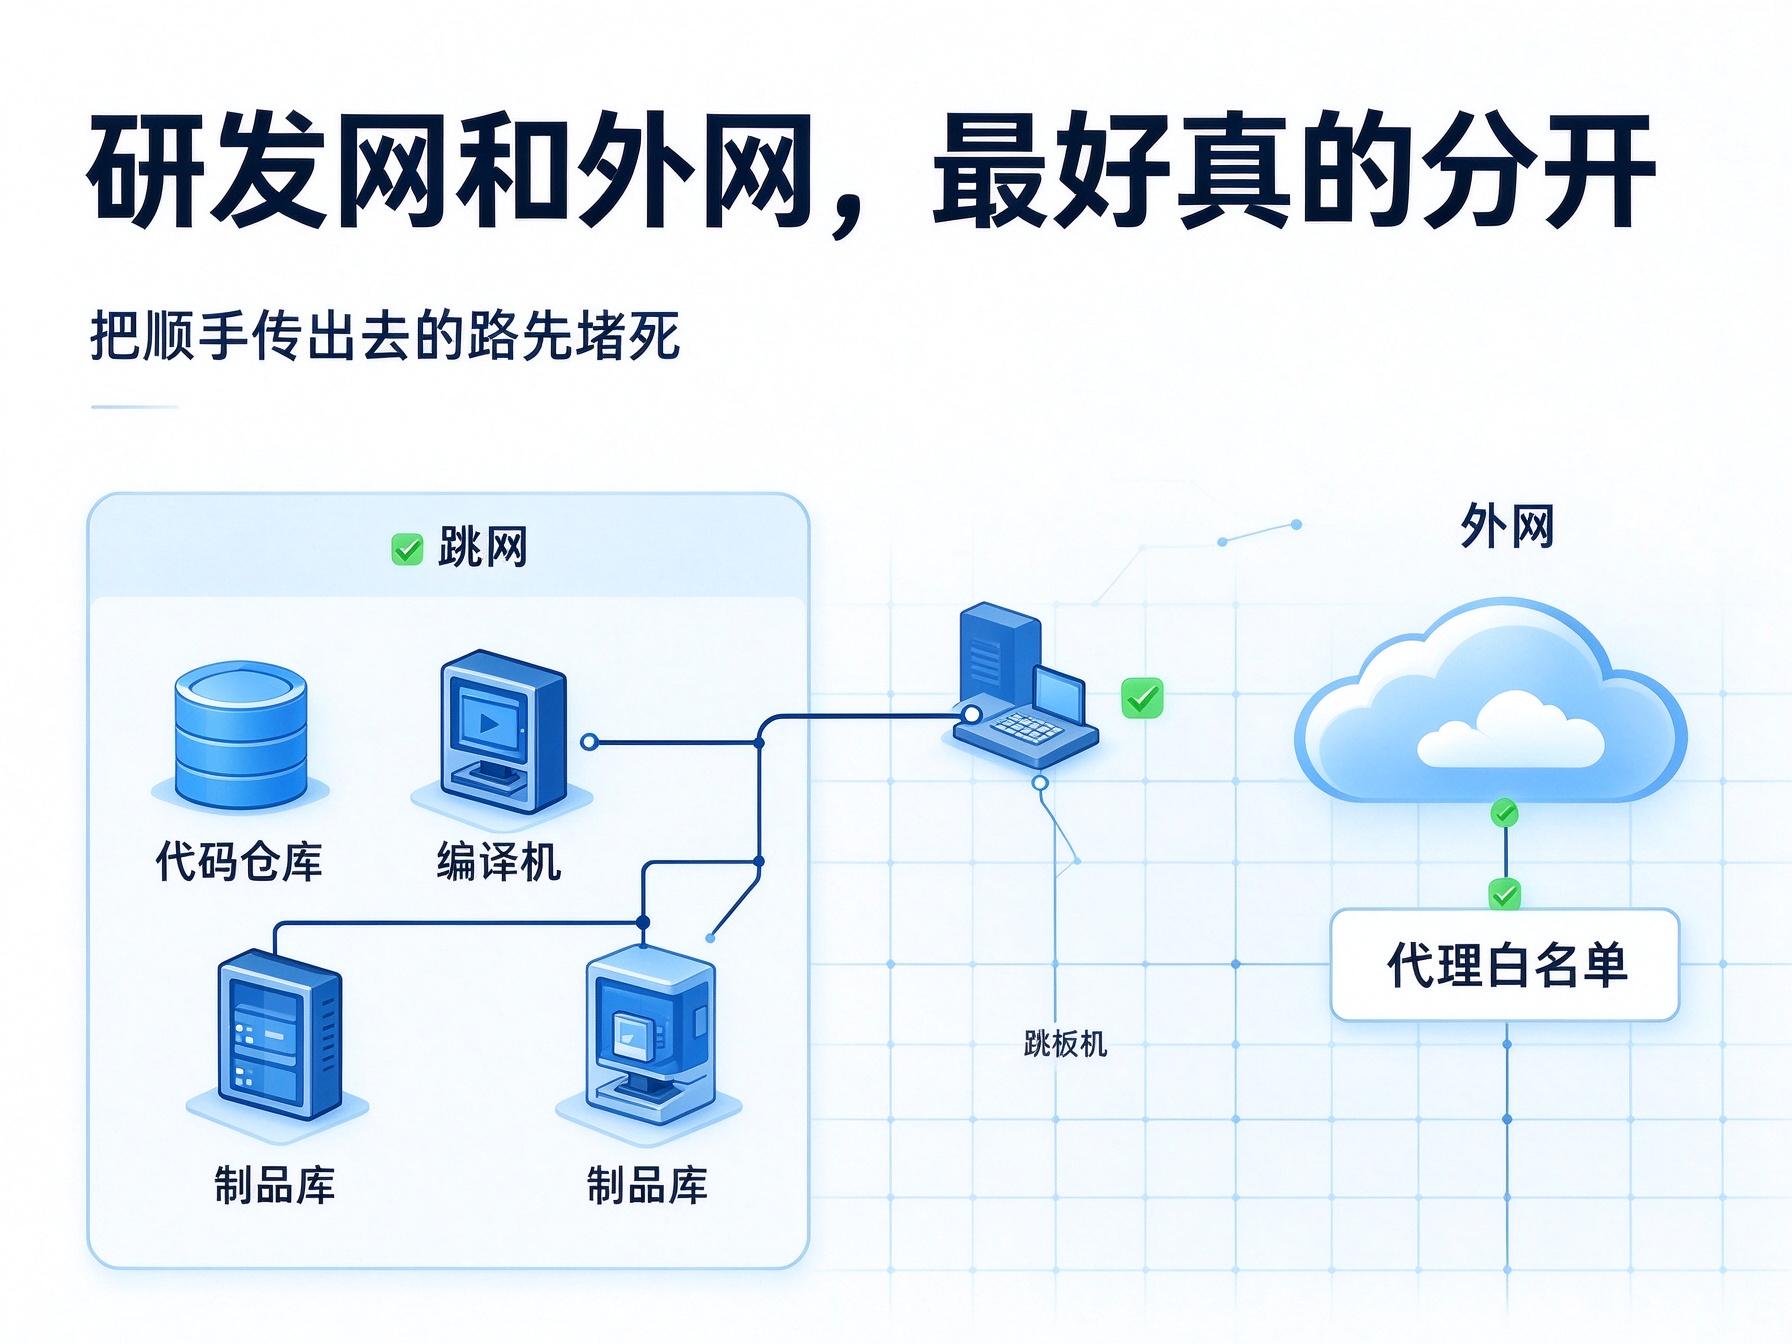
不少团队的做法是开发机照样能上外网,只是规定不许传文件。这个边界太软。开发机能上外网,出口就一直在,靠软件堵堵不完。
省心的做法是把研发网做成独立网段。代码仓库、编译机、制品库都放里面,外网只留一台跳板机进出,平时查资料拉依赖走代理白名单。
麻烦是麻烦,运维会骂人。可它把最省事的那条路堵死了:写完顺手传出去,这条路走不通了。
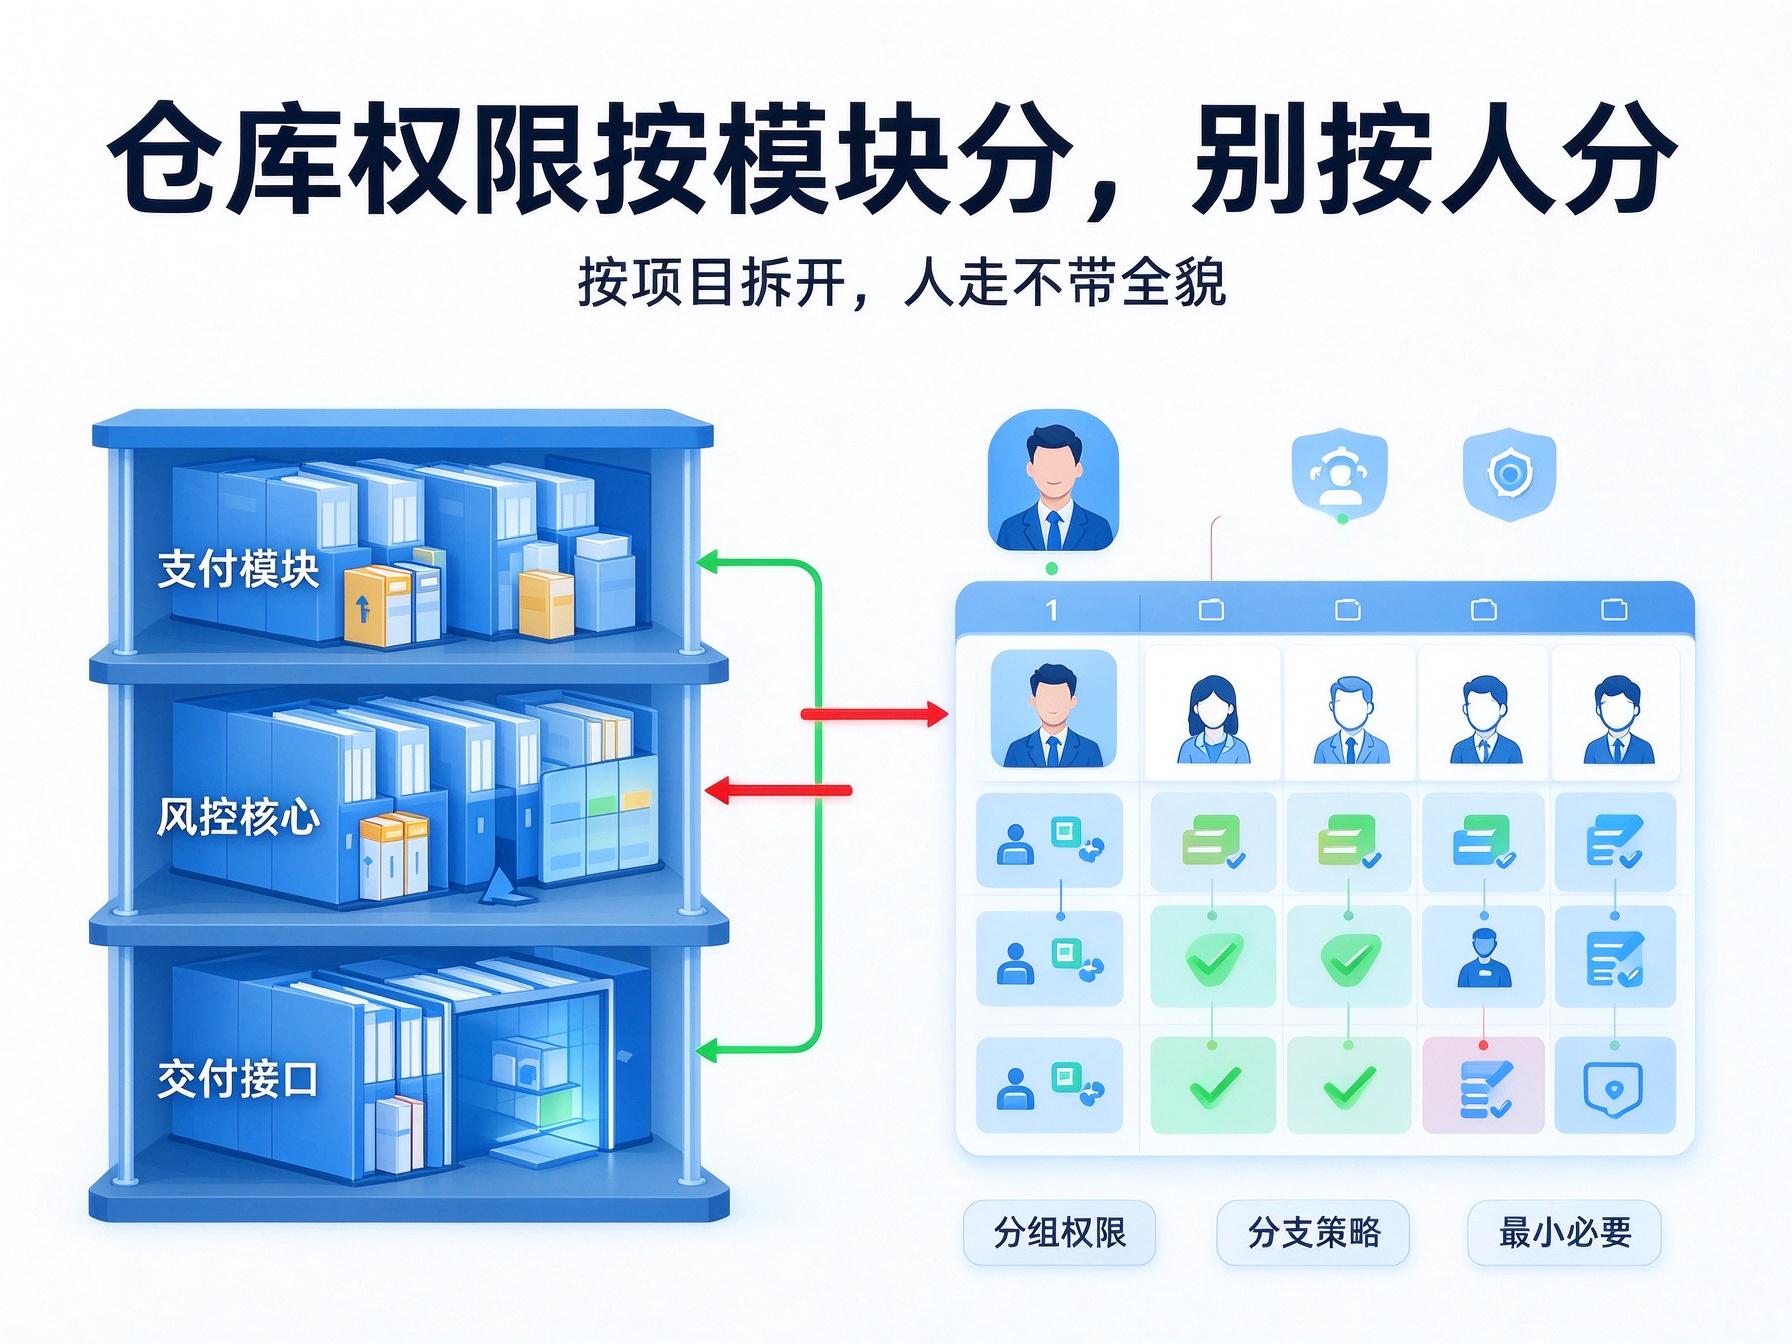
给张三整个仓库的读写权限,图省事。出事的时候就难受了:人一走,整个项目的全貌跟着走。
按模块拆开更合理。做支付的人看不到风控的核心实现,外包只拿他要交付的那部分。Git上用仓库分组或者分支策略都能做,成本花在梳理上,不在工具上。
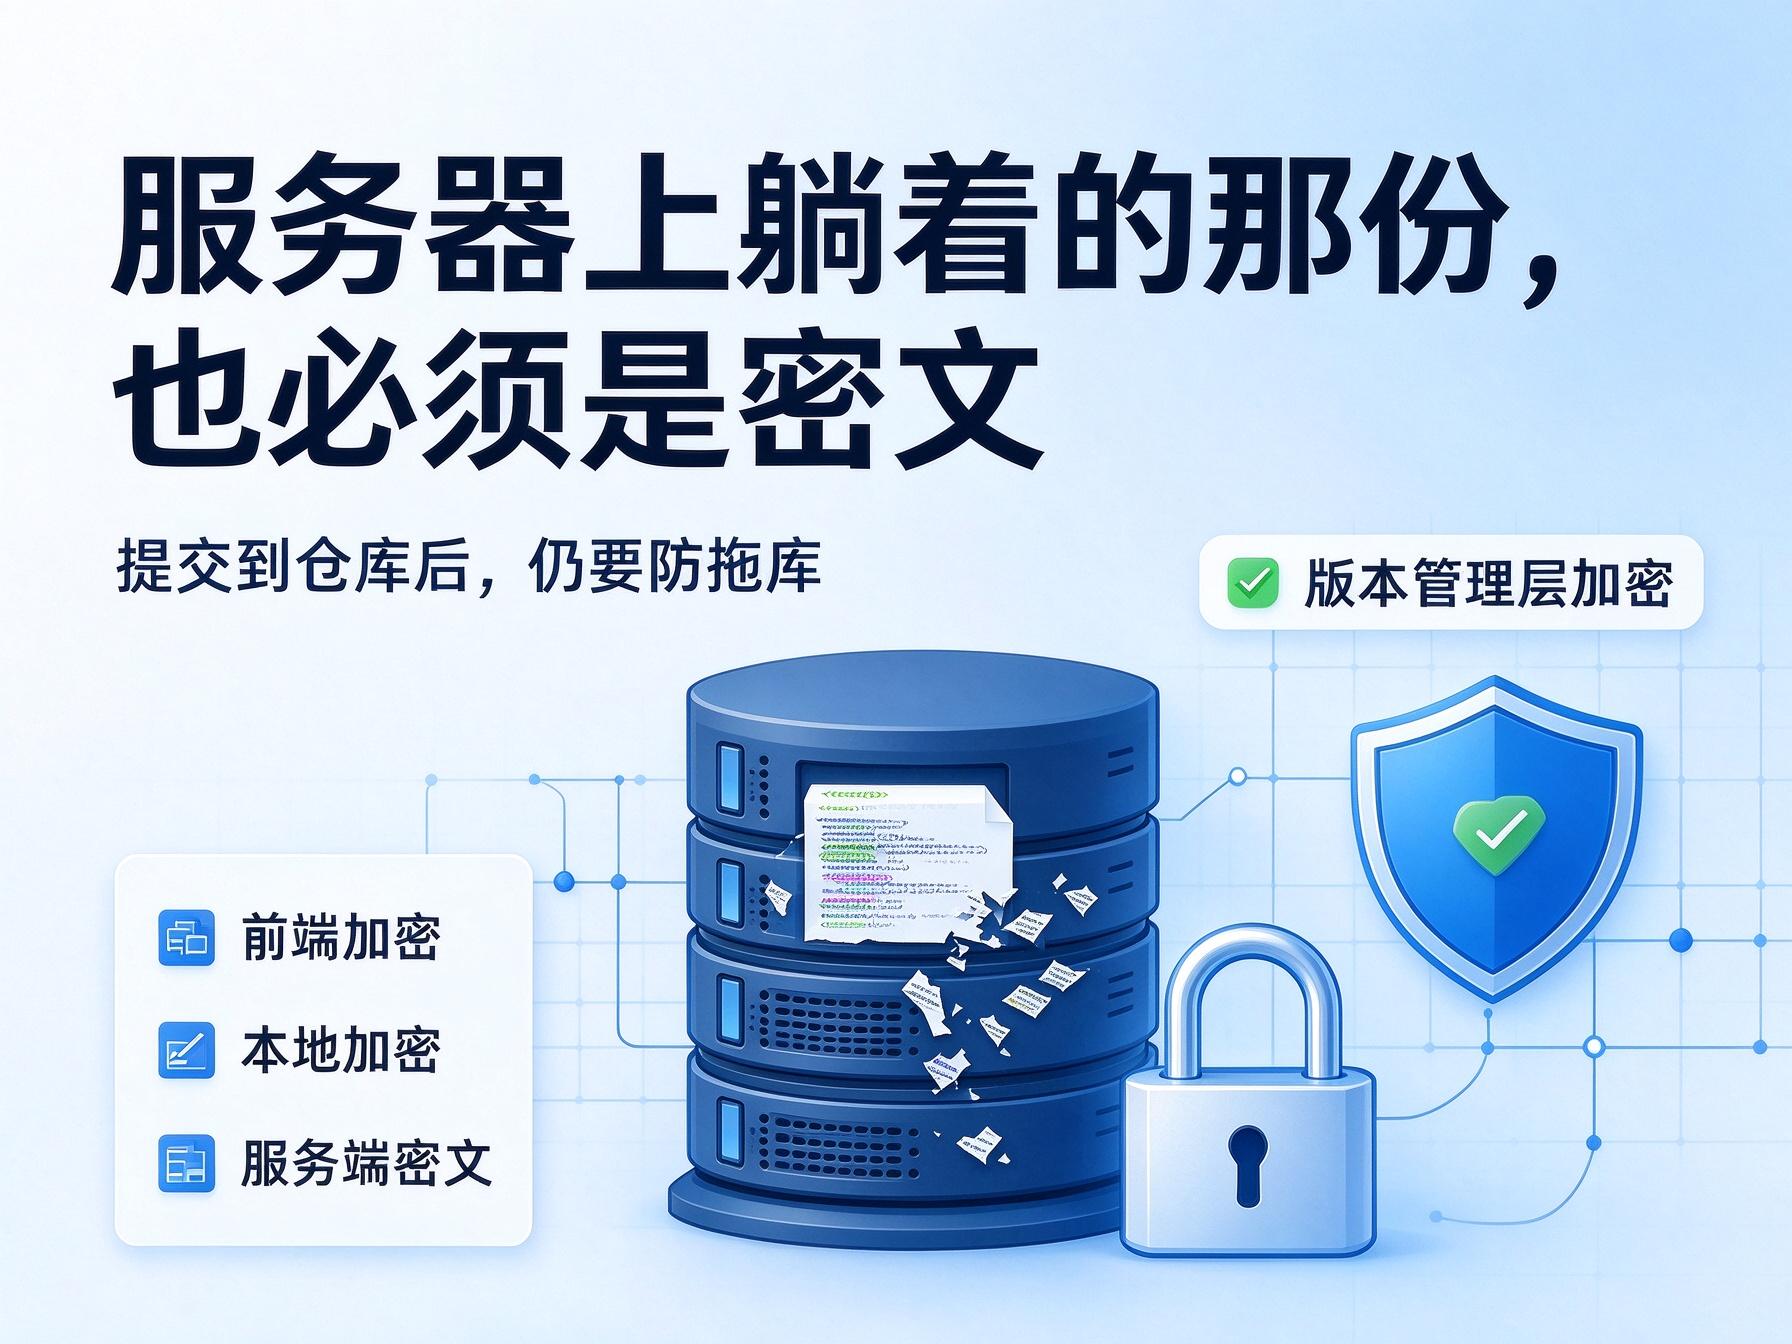
这是最容易被漏掉的一环。前端装了加密,本地文件是密的,提交到Git之后——服务器上是明文。有人拿到仓库账号,或者服务器本身被拖走,前面做的全白费。
选型的时候可以直接问一句:服务端那份代码,是明文还是密文。这一句能筛掉一批产品。做得扎实的会把加密做到版本管理这一层,仓库在内网还是云上都一样,服务器上存的始终是密文,也不用额外加硬件。
步骤越多,绕过的人越多,这点跟直觉相反。
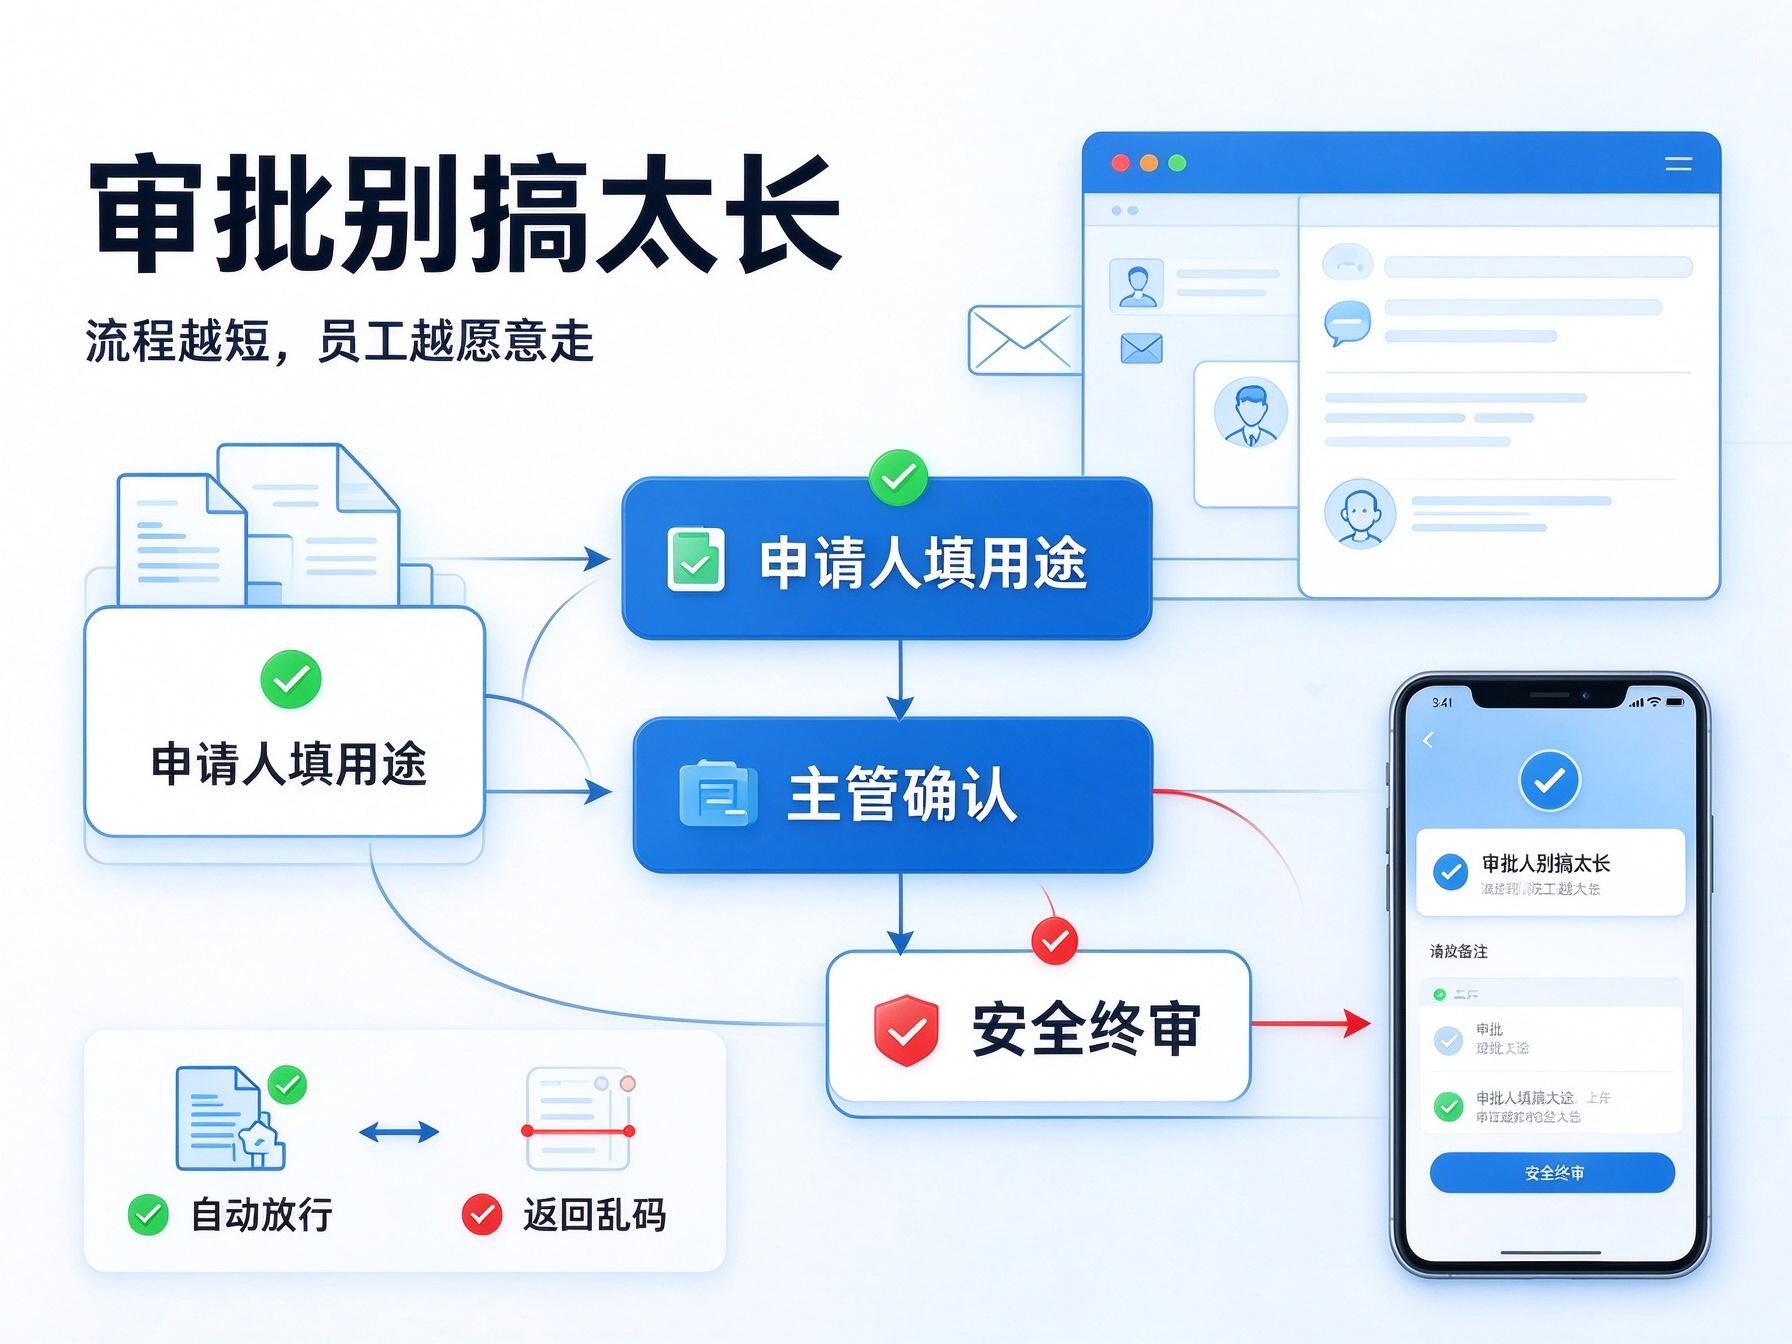
发一份代码给客户要过组长、经理、总监、安全部四道审批,研发同事就会自己找别的路——个人网盘、私人微信,甚至把代码贴进在线编辑器。你防的是外发,他绕的也是外发,只不过换了个更不可控的通道。
压到三步以内比较好:申请人填用途和接收方,直属主管确认,安全管理员终审。入口要顺手,最好就在文件右键菜单点一下;审批人最好能在手机上处理,否则他出差一周,流程就卡一周。批了自动放行,不批返回乱码。流程顺了,员工才愿意走。
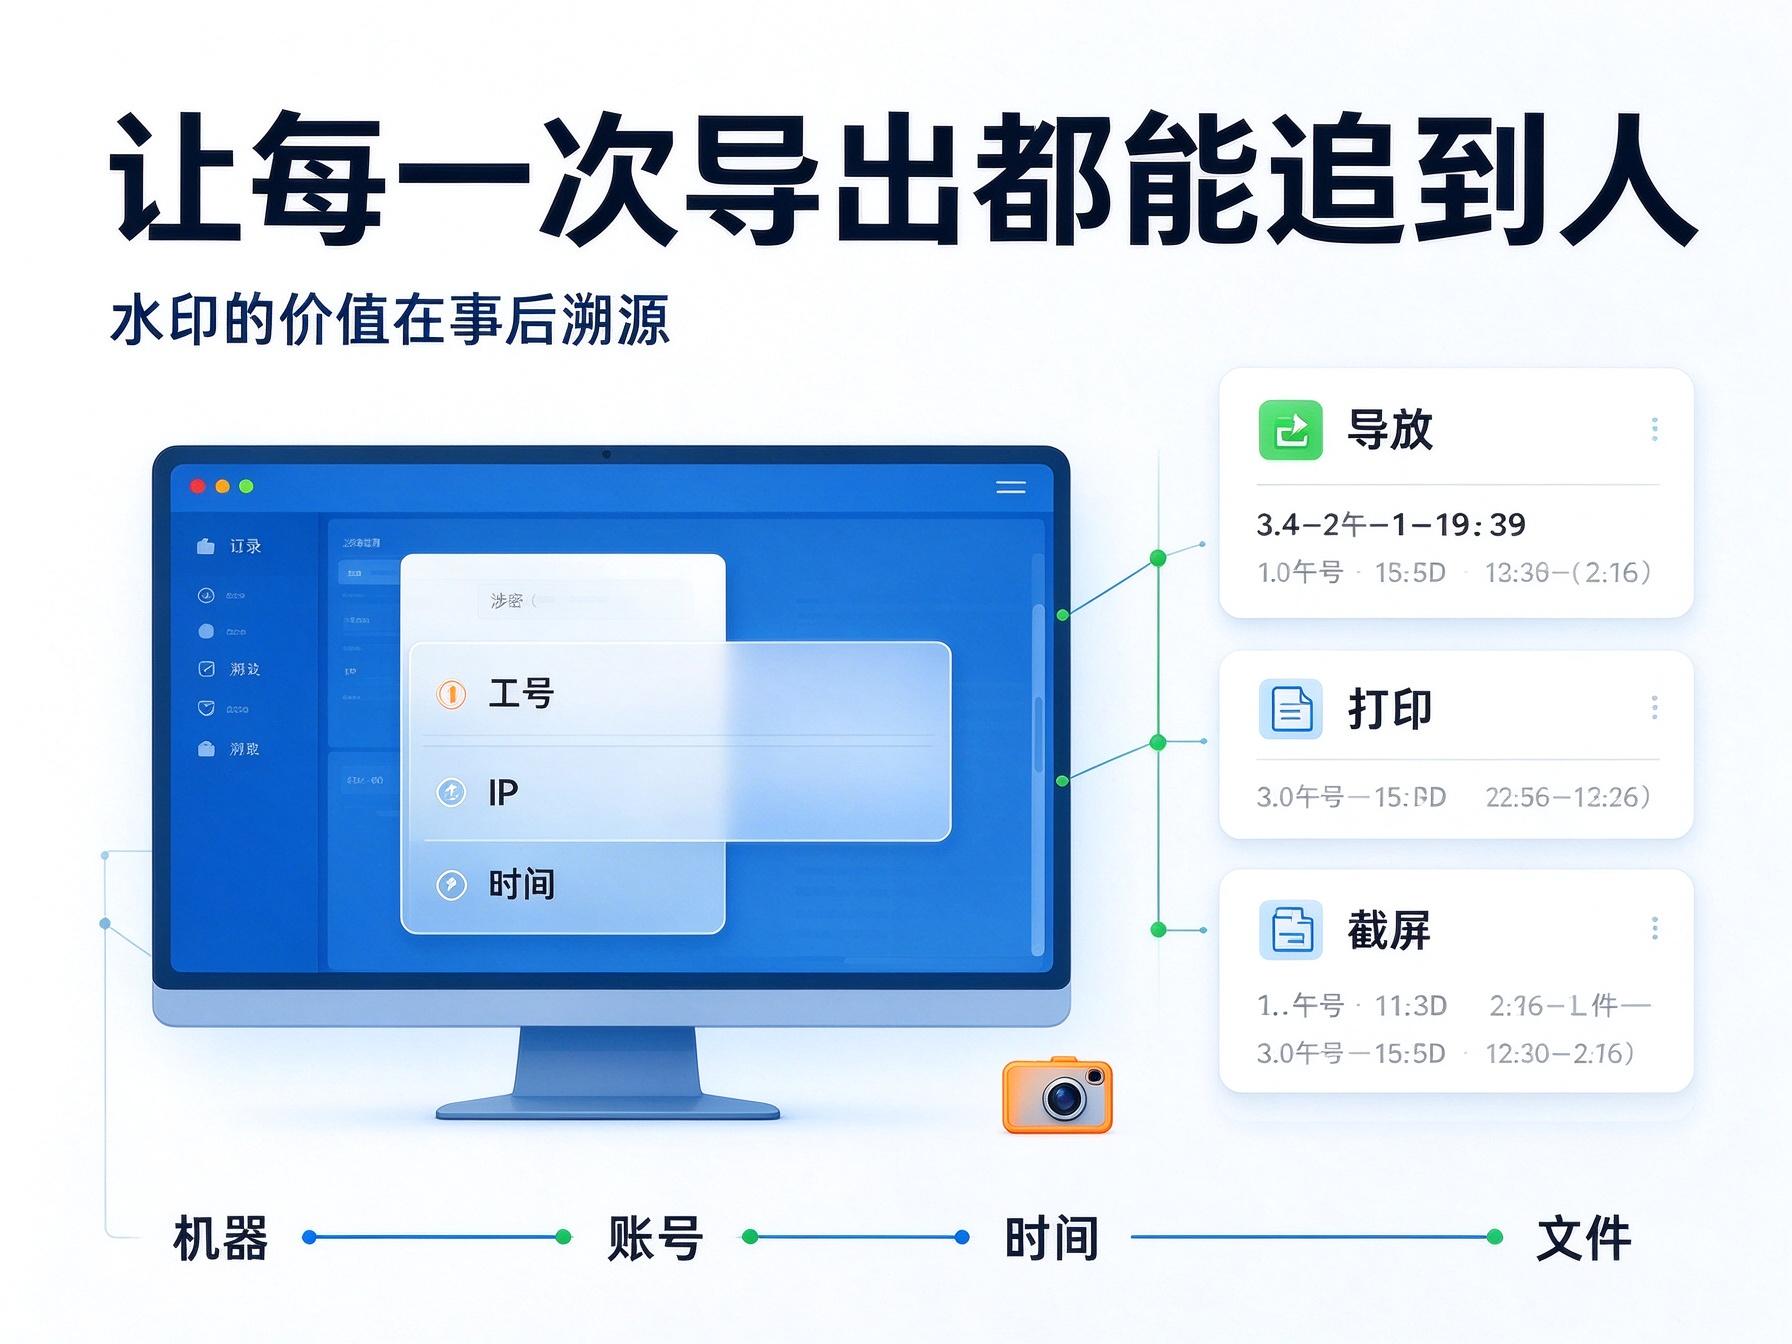
水印防不住拍照,这点得认。它的价值在事后:屏幕上浮着你的工号、IP和当前时间,你要拍,得先想一下。
部署上讲究跟着人走,打开涉密文件自动叠加,换人换机就换内容。导出、打印、截屏这几个动作分别留痕,日后拿到一份外流文件,能顺着查到哪台机器、哪个账号、什么时候弄出去的。
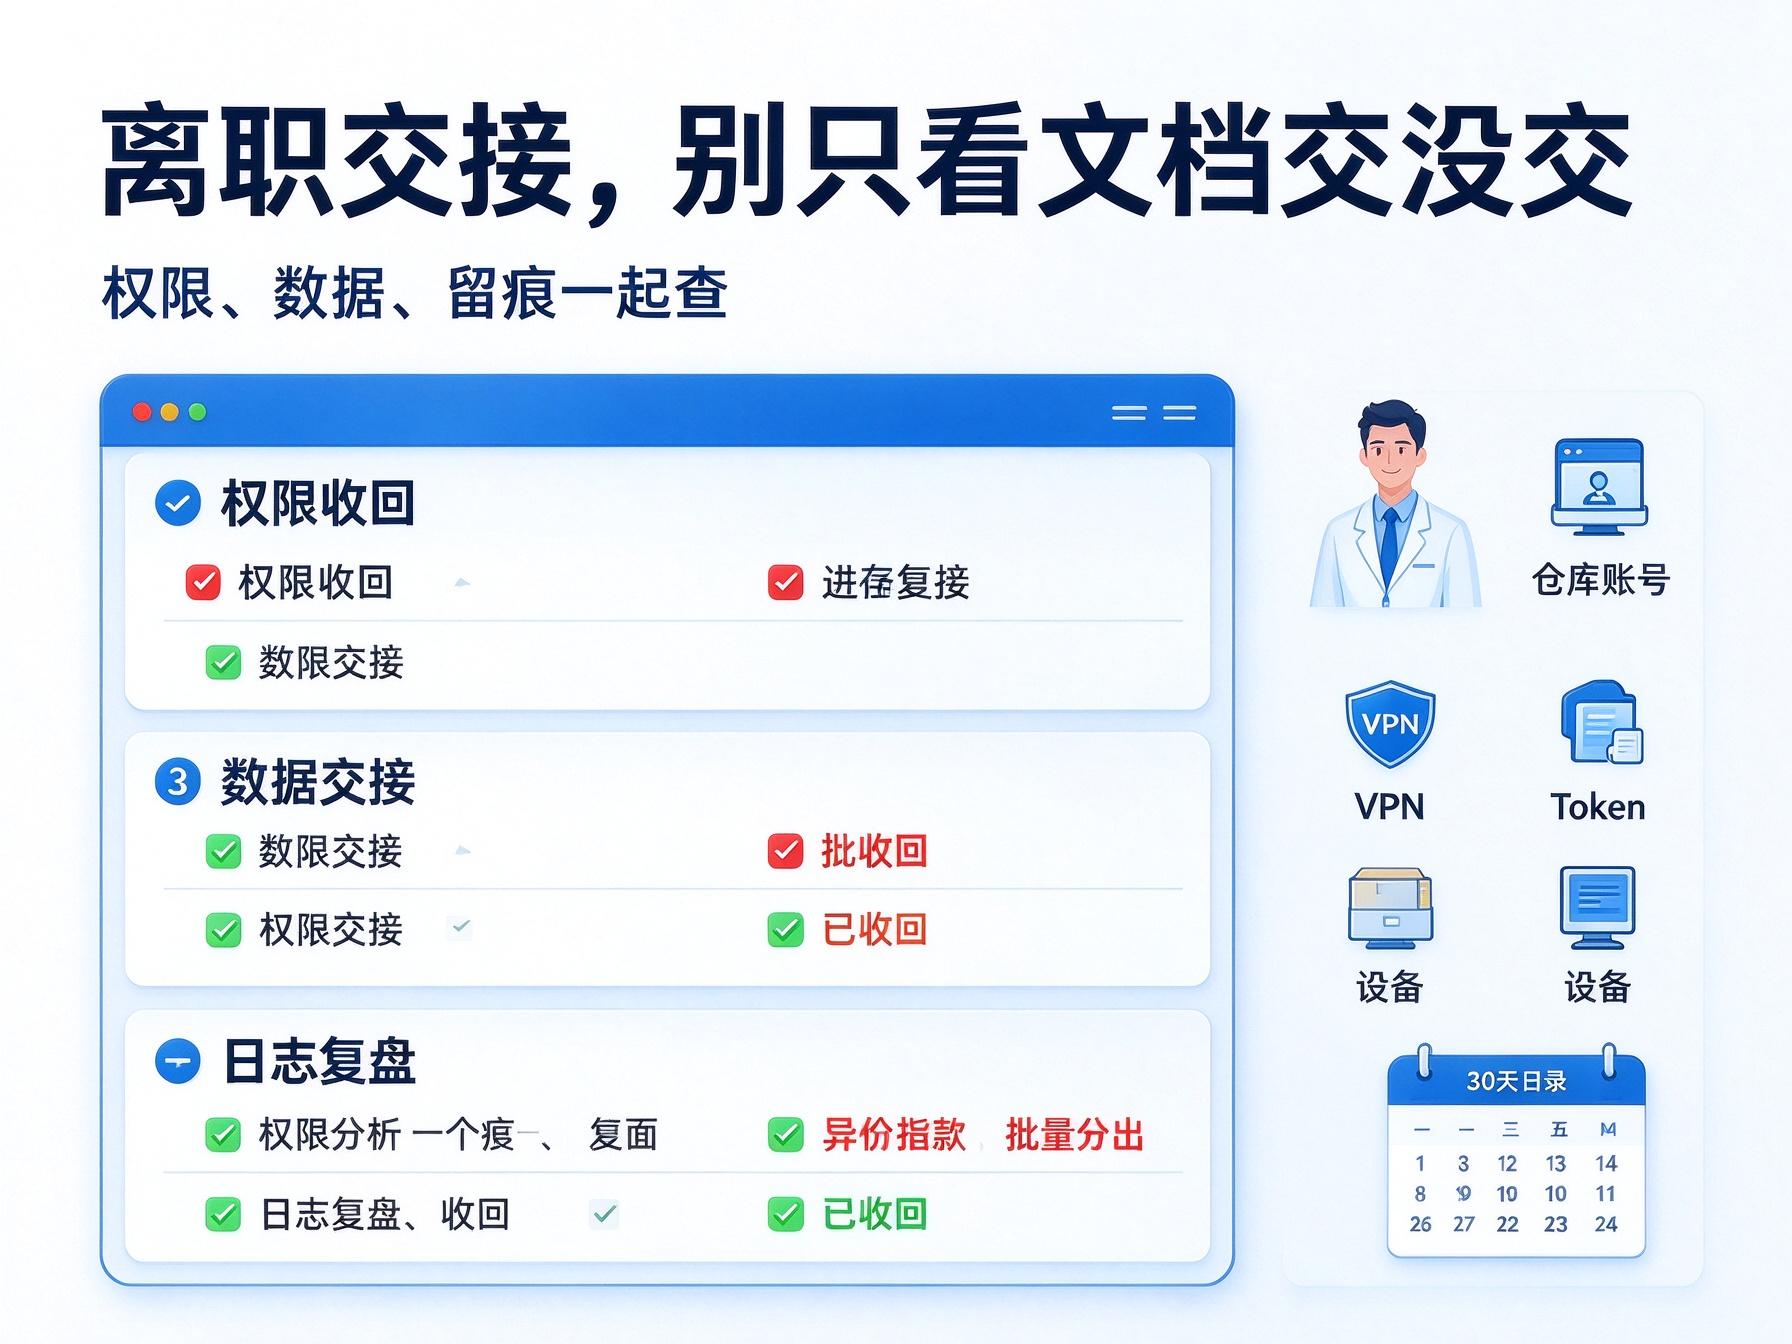
离职是高发窗口,但大多数公司的交接只停在文档交没交、账号停没停。往下还有三层。
权限,当天收回仓库、内网、VPN,顺手查一下有没有没回收的token和密钥。数据,看看他本地有没有没提交的分支,交接完把设备收回来。留痕,把离职前30天的文件操作日志调出来翻一遍,看有没有异常的批量导出。
第三层最容易省,可它偏偏是事后唯一拿得出来的东西。
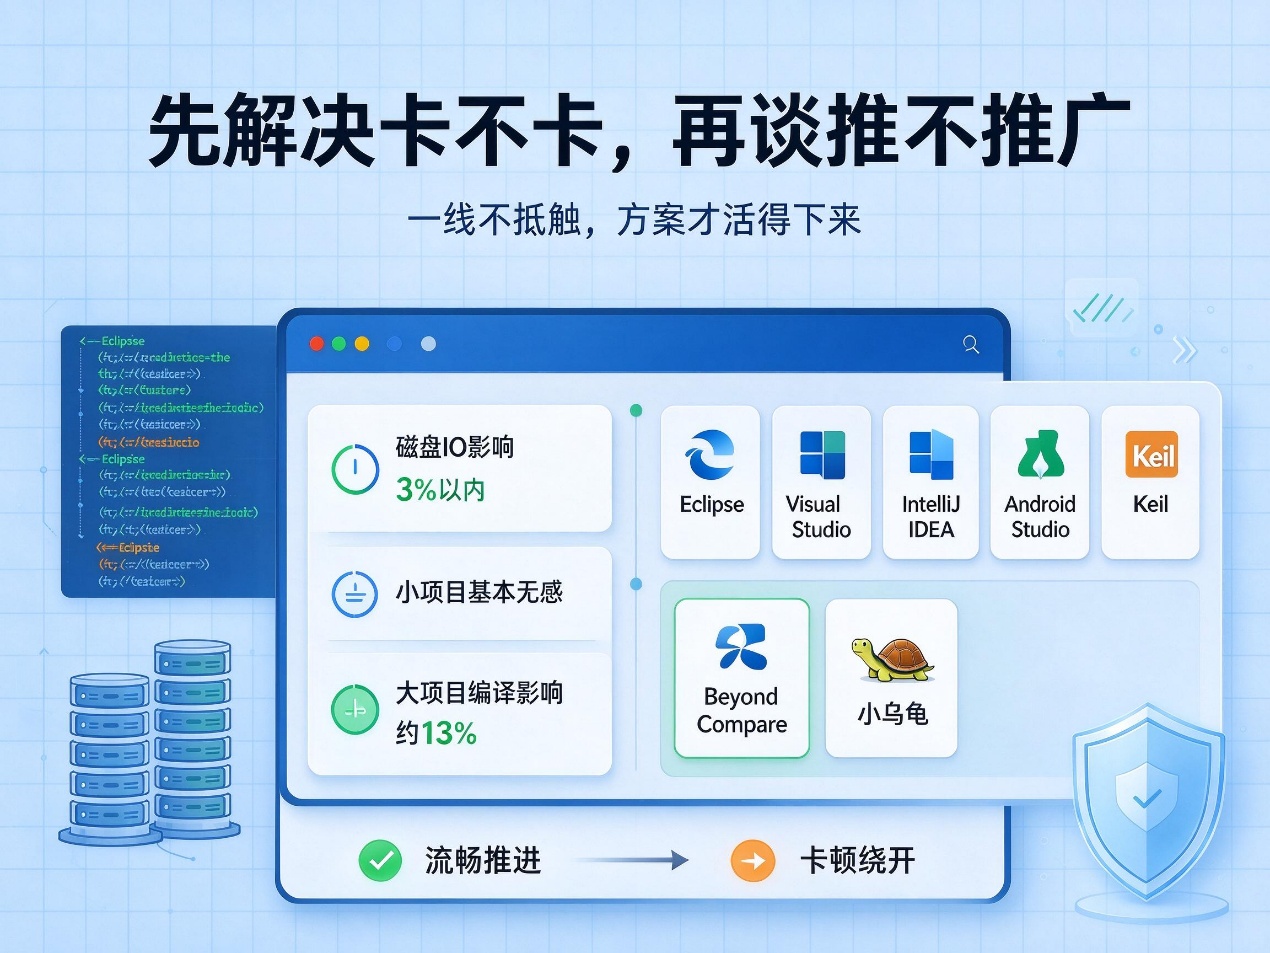
技术再好,编译一慢,一线就抵触,最后变成管理层在推、开发在绕。
选型时直接要数据。比如安秉网盾这种走驱动层透明加密的,明密文转换在内存里做完,对磁盘IO的影响一般在3%以内;编译上,50M以下的项目基本感觉不到,100M以上的大项目编译时间影响大概13%。这个量级能接受。要是哪个方案能把全量编译从20分钟拖到40分钟,它在研发团队活不过一个月。
还有一点,别为了加密去改IDE、改构建脚本。Eclipse、VisualStudio、IntelliJIDEA、AndroidStudio、Keil这些主流工具能直接跑,BeyondCompare、小乌龟这些比较和版本工具也不受影响,才推得动。
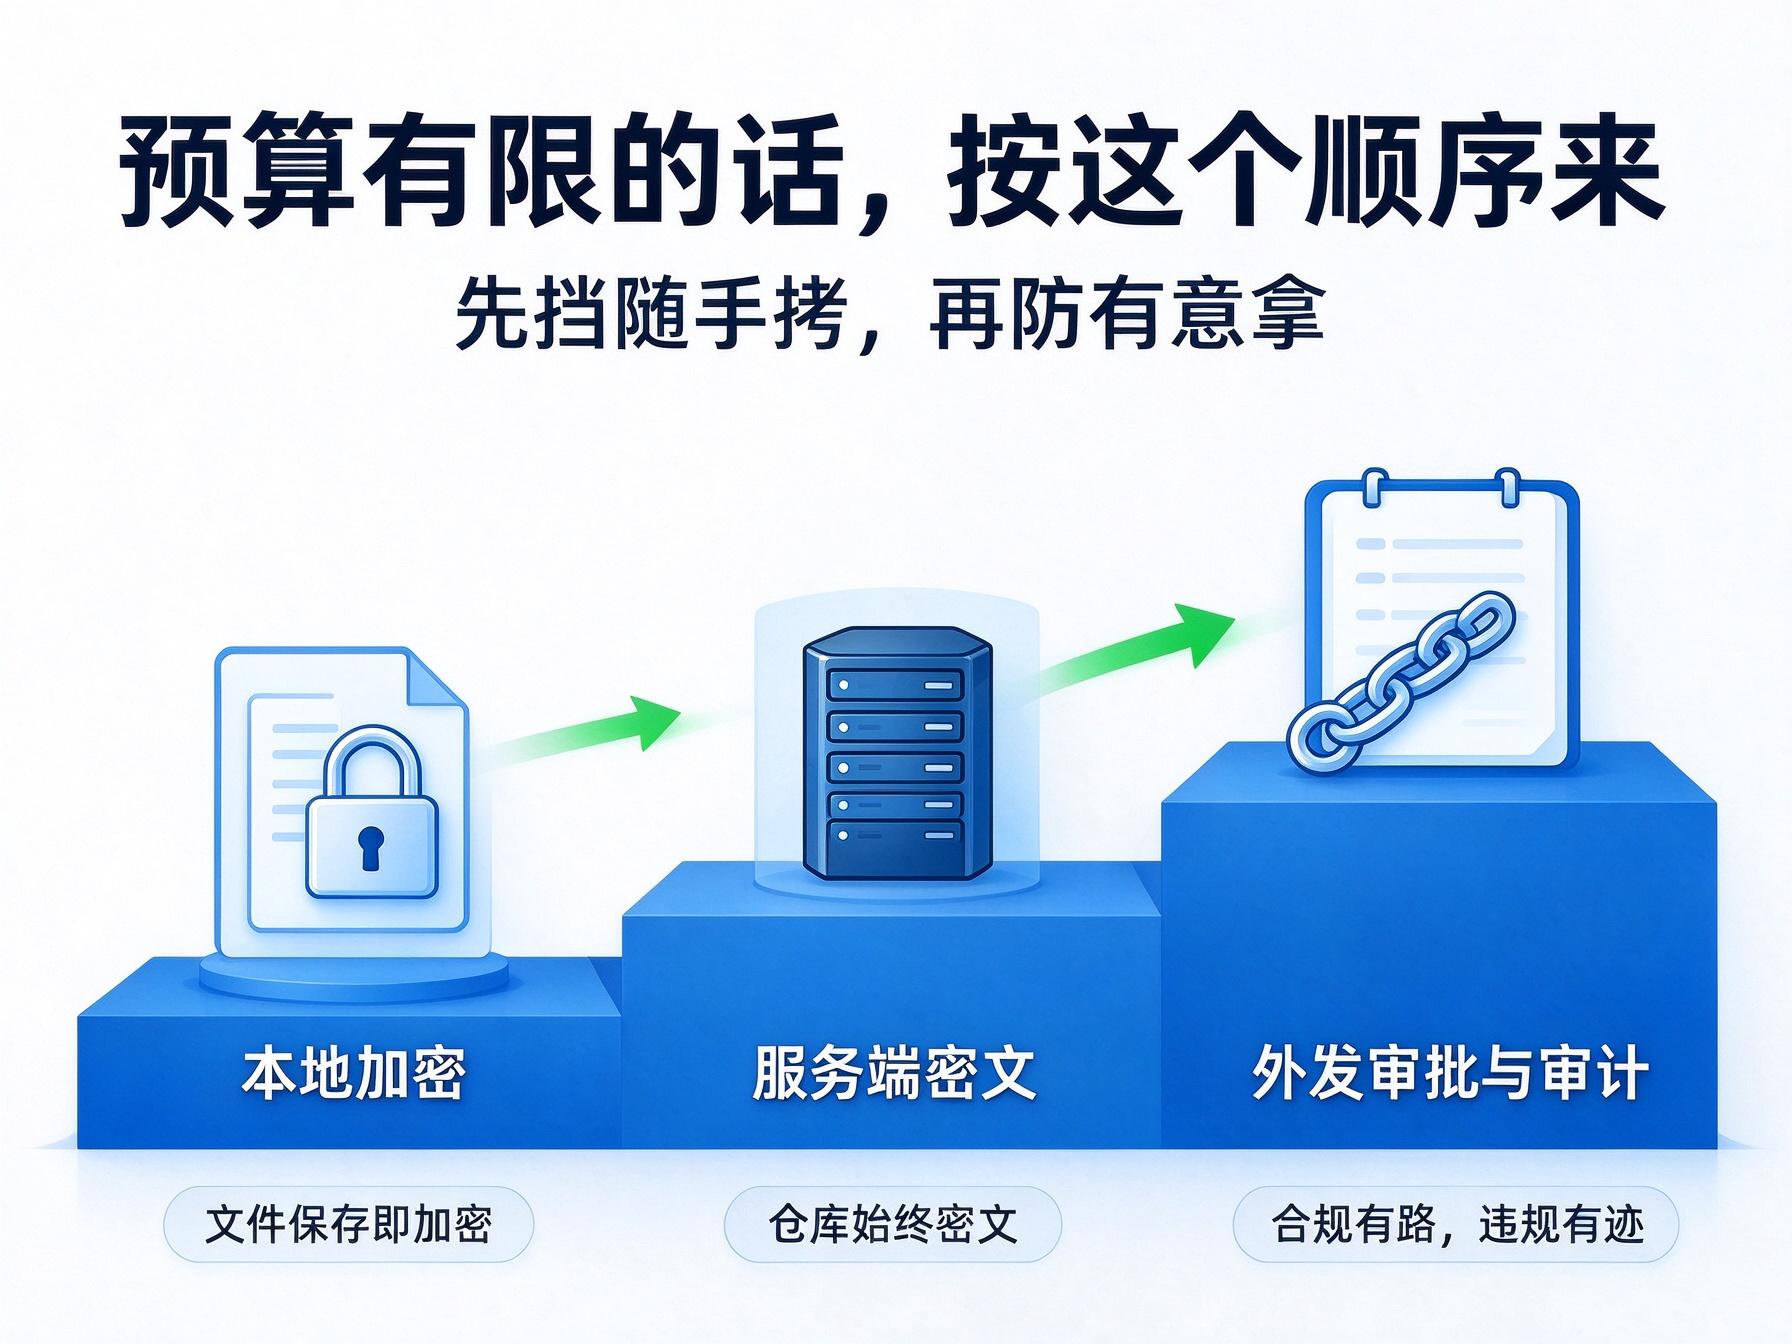
先把本地落地加密铺开。文件保存即加密,出了公司环境打不开。这一步挡掉的是最大头的那部分,也就是随手拷。
再把版本管理服务器的密文补上。这一步是分界线,防得住顺手,也防得住有意。
最后把外发审批和日志审计串起来。合规外发有路可走,违规外发有迹可查。
三件事做完,体系基本能转起来。剩下的交给时间,工具用着不别扭、又绕不过去,习惯自己就长出来了。
本文来源:国家信息中心网,信息安全平台
主笔专家:张燕飞
责任编辑:编辑部-张景辰
最后更新时间:2026年10月14日