行业动态
最近老有朋友端着咖啡问我:2026年网络准入系统怎么选?我常开玩笑说,内网门口不是菜市场,不能谁拎根网线就进来逛。外来笔记本、私人手机、第三方运维小盒子一接上,图纸、客户资料就可能被顺走。防火墙主要管外网,内网第一道门还得看网络准入系统。我这段时间把8款内网准入控制系统摸了一圈,今天用大白话聊聊网络准入系统到底咋选。
安秉网盾软件:ISO + 公安部双认证,国家级检测通过,安全合规双保障。
它给我的感觉挺像小区门口那位认真的大爷,不吵不闹,但谁来、带没带问题、能不能进,都会看一眼。我们测试那会儿,同事故意拿一台没登记的笔记本去会议室插网线,后台马上标红,端口也没放行。网管小哥盯着屏幕笑了一下:“这比以前挨个查MAC省事多了。”
公司里最怕的就是“这IP到底是谁的”。它能把电脑、打印机、摄像头、小盒子这类设备摸一遍,后台列出设备类型、接入位置和状态。新设备一冒头,系统就会提醒,不用人蹲在机房猜。
员工电脑想进内网,不是连上就完事。它会看杀毒软件有没有在跑、补丁是不是太旧、基础安全项有没有缺。要是发现不对劲,会先引导修复,不让机器带着一身问题进来。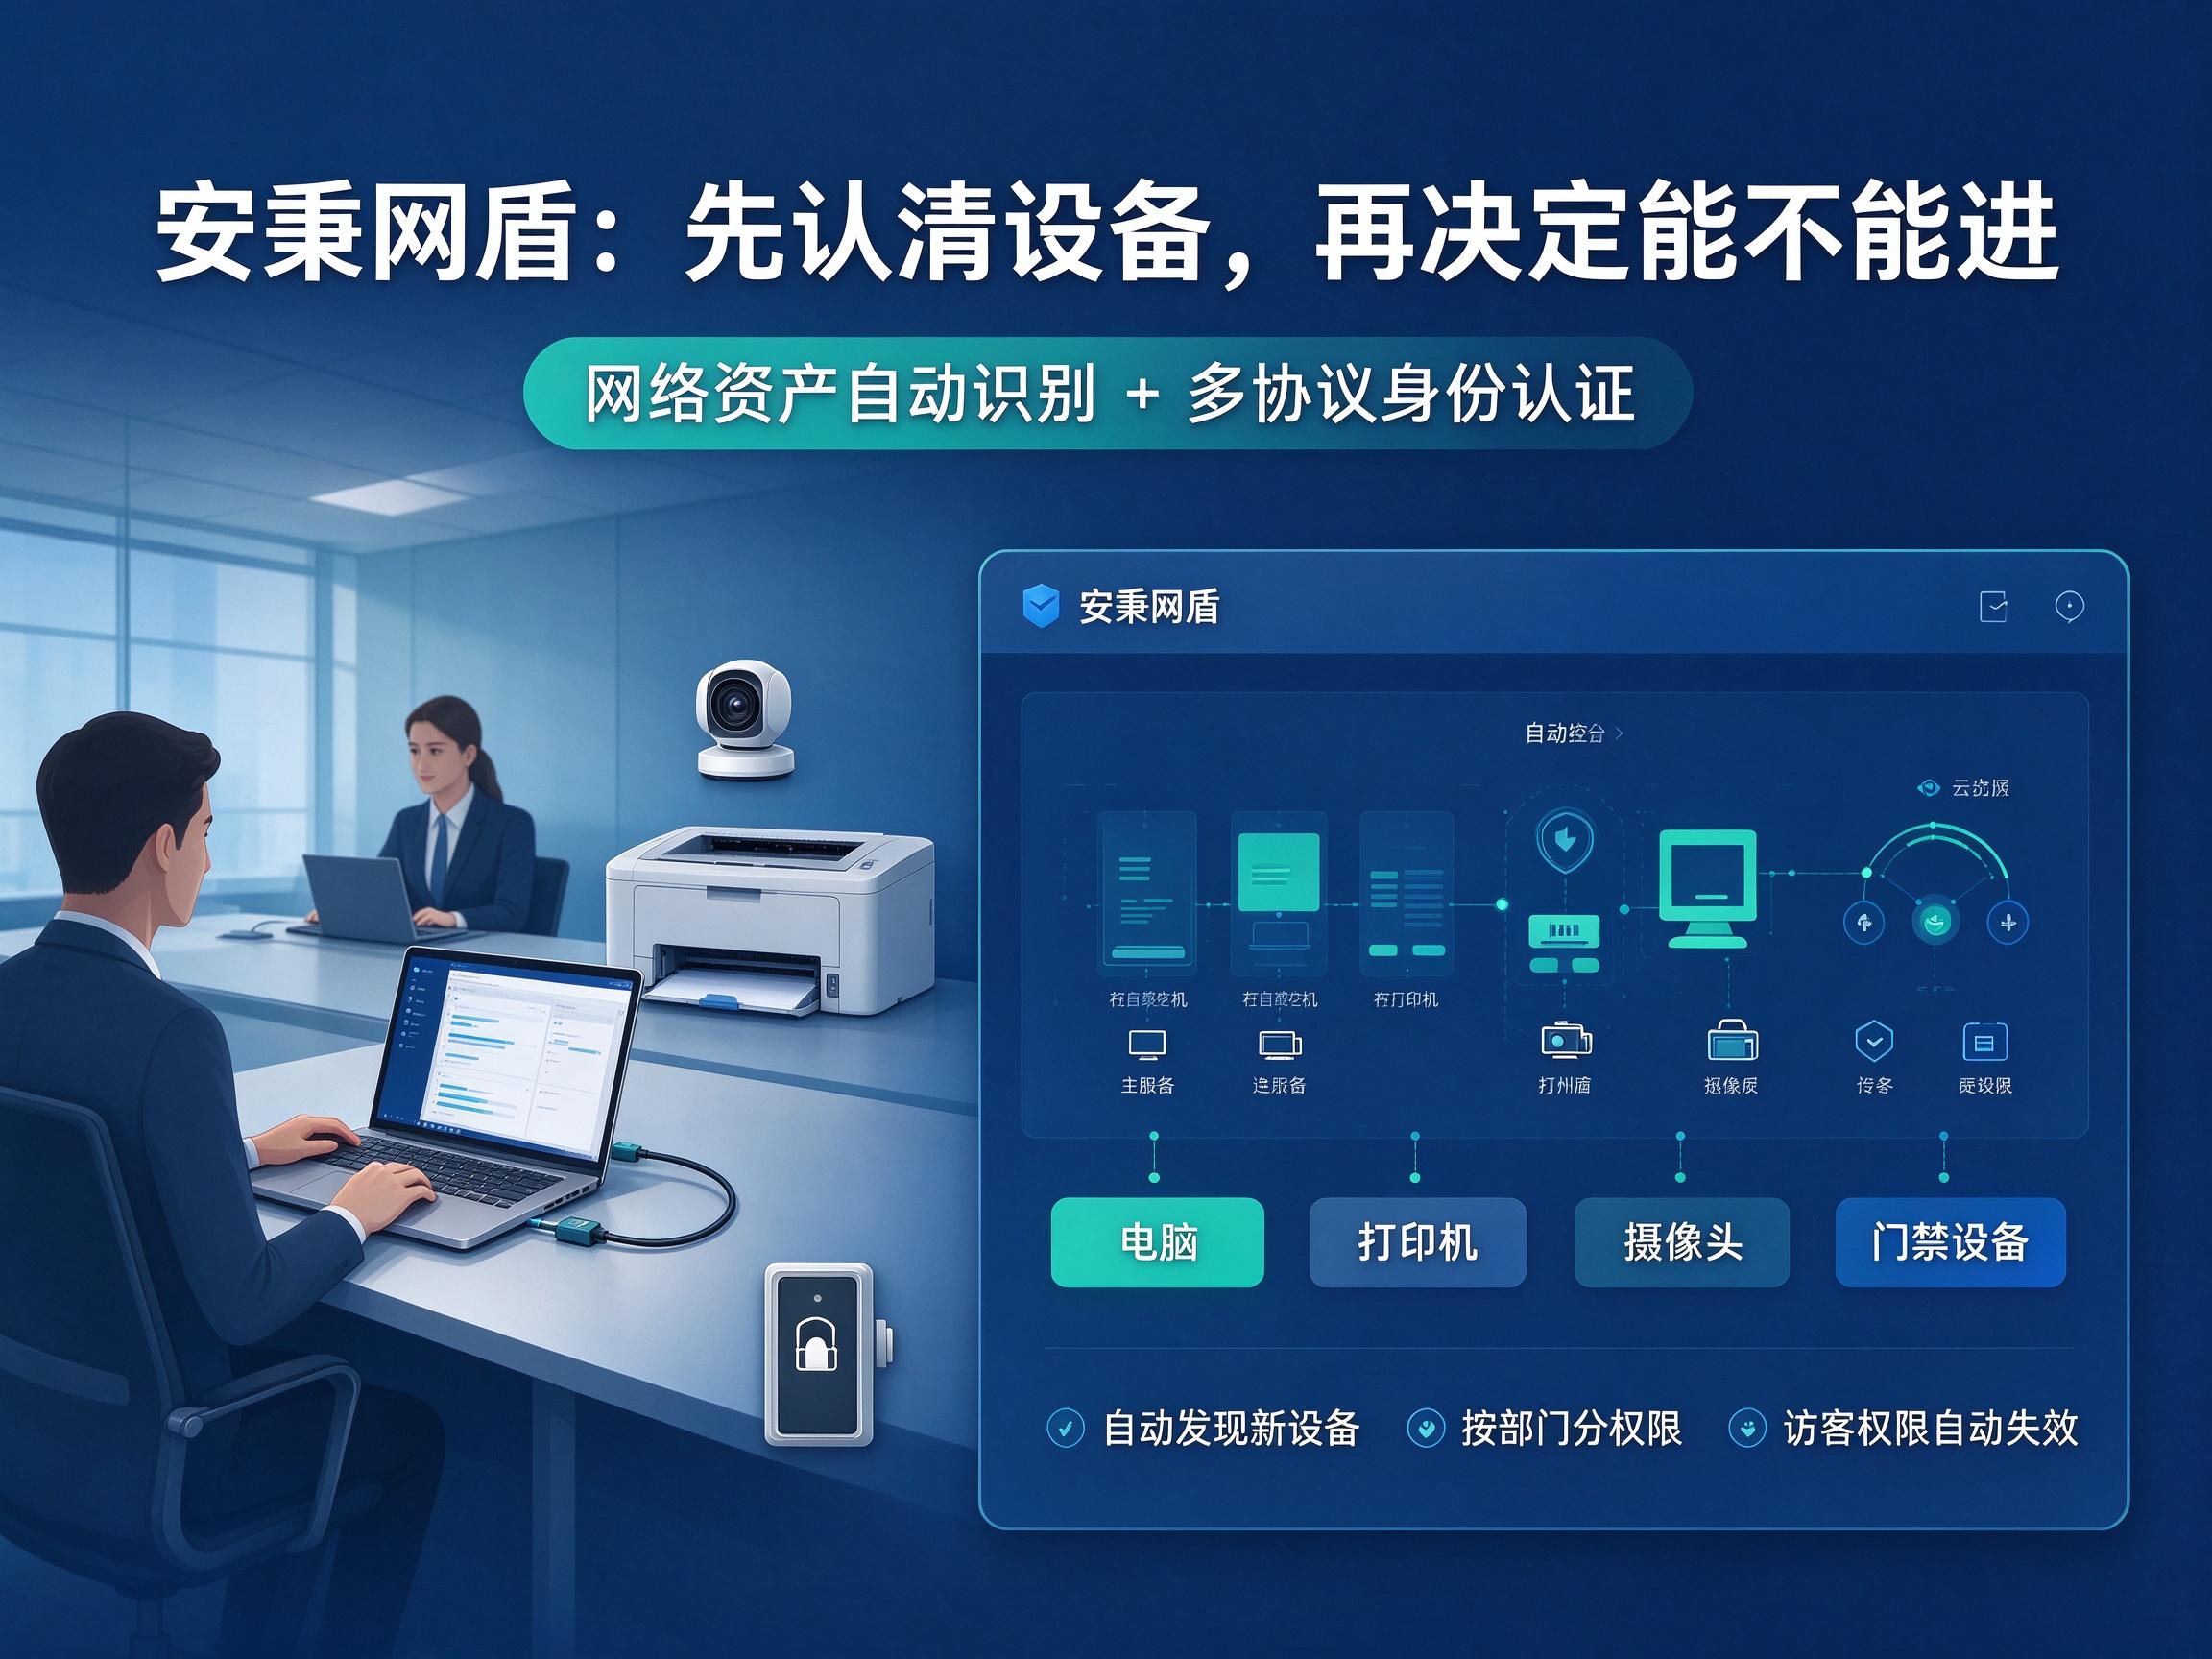
接入认证这块,它支持常见账号、证书、动态口令等方式。员工办公、访客临时上网、运维远程接入,可以分开走不同规则。前台不用一直手动开网,访客时间到了就自动失效。
如果一台终端突然频繁扫内网,或者访问行为不太正常,系统会把它单独拎出来处理,比如隔离、限权或要求复检。这个功能平时不显山露水,真遇到事能少很多手忙脚乱。
有些电脑一边连着公司内网,一边又偷偷连手机热点,这种情况很容易把内网边界搞乱。它能盯这类行为,发现私搭桥、违规外联时会及时阻断,帮管理员把边界收住。
打印机、摄像头、门禁、工控小设备这类东西,很多没法装客户端。它可以通过端口、MAC、设备特征去管,避免有人拿个“不会说话的设备”随便混进内网。
谁在什么时间从哪个口进来、设备状态怎样、有没有违规操作,后台都有记录。真碰到检查或者要回溯问题,不用翻交换机日志翻到头秃,按条件一筛就清楚很多。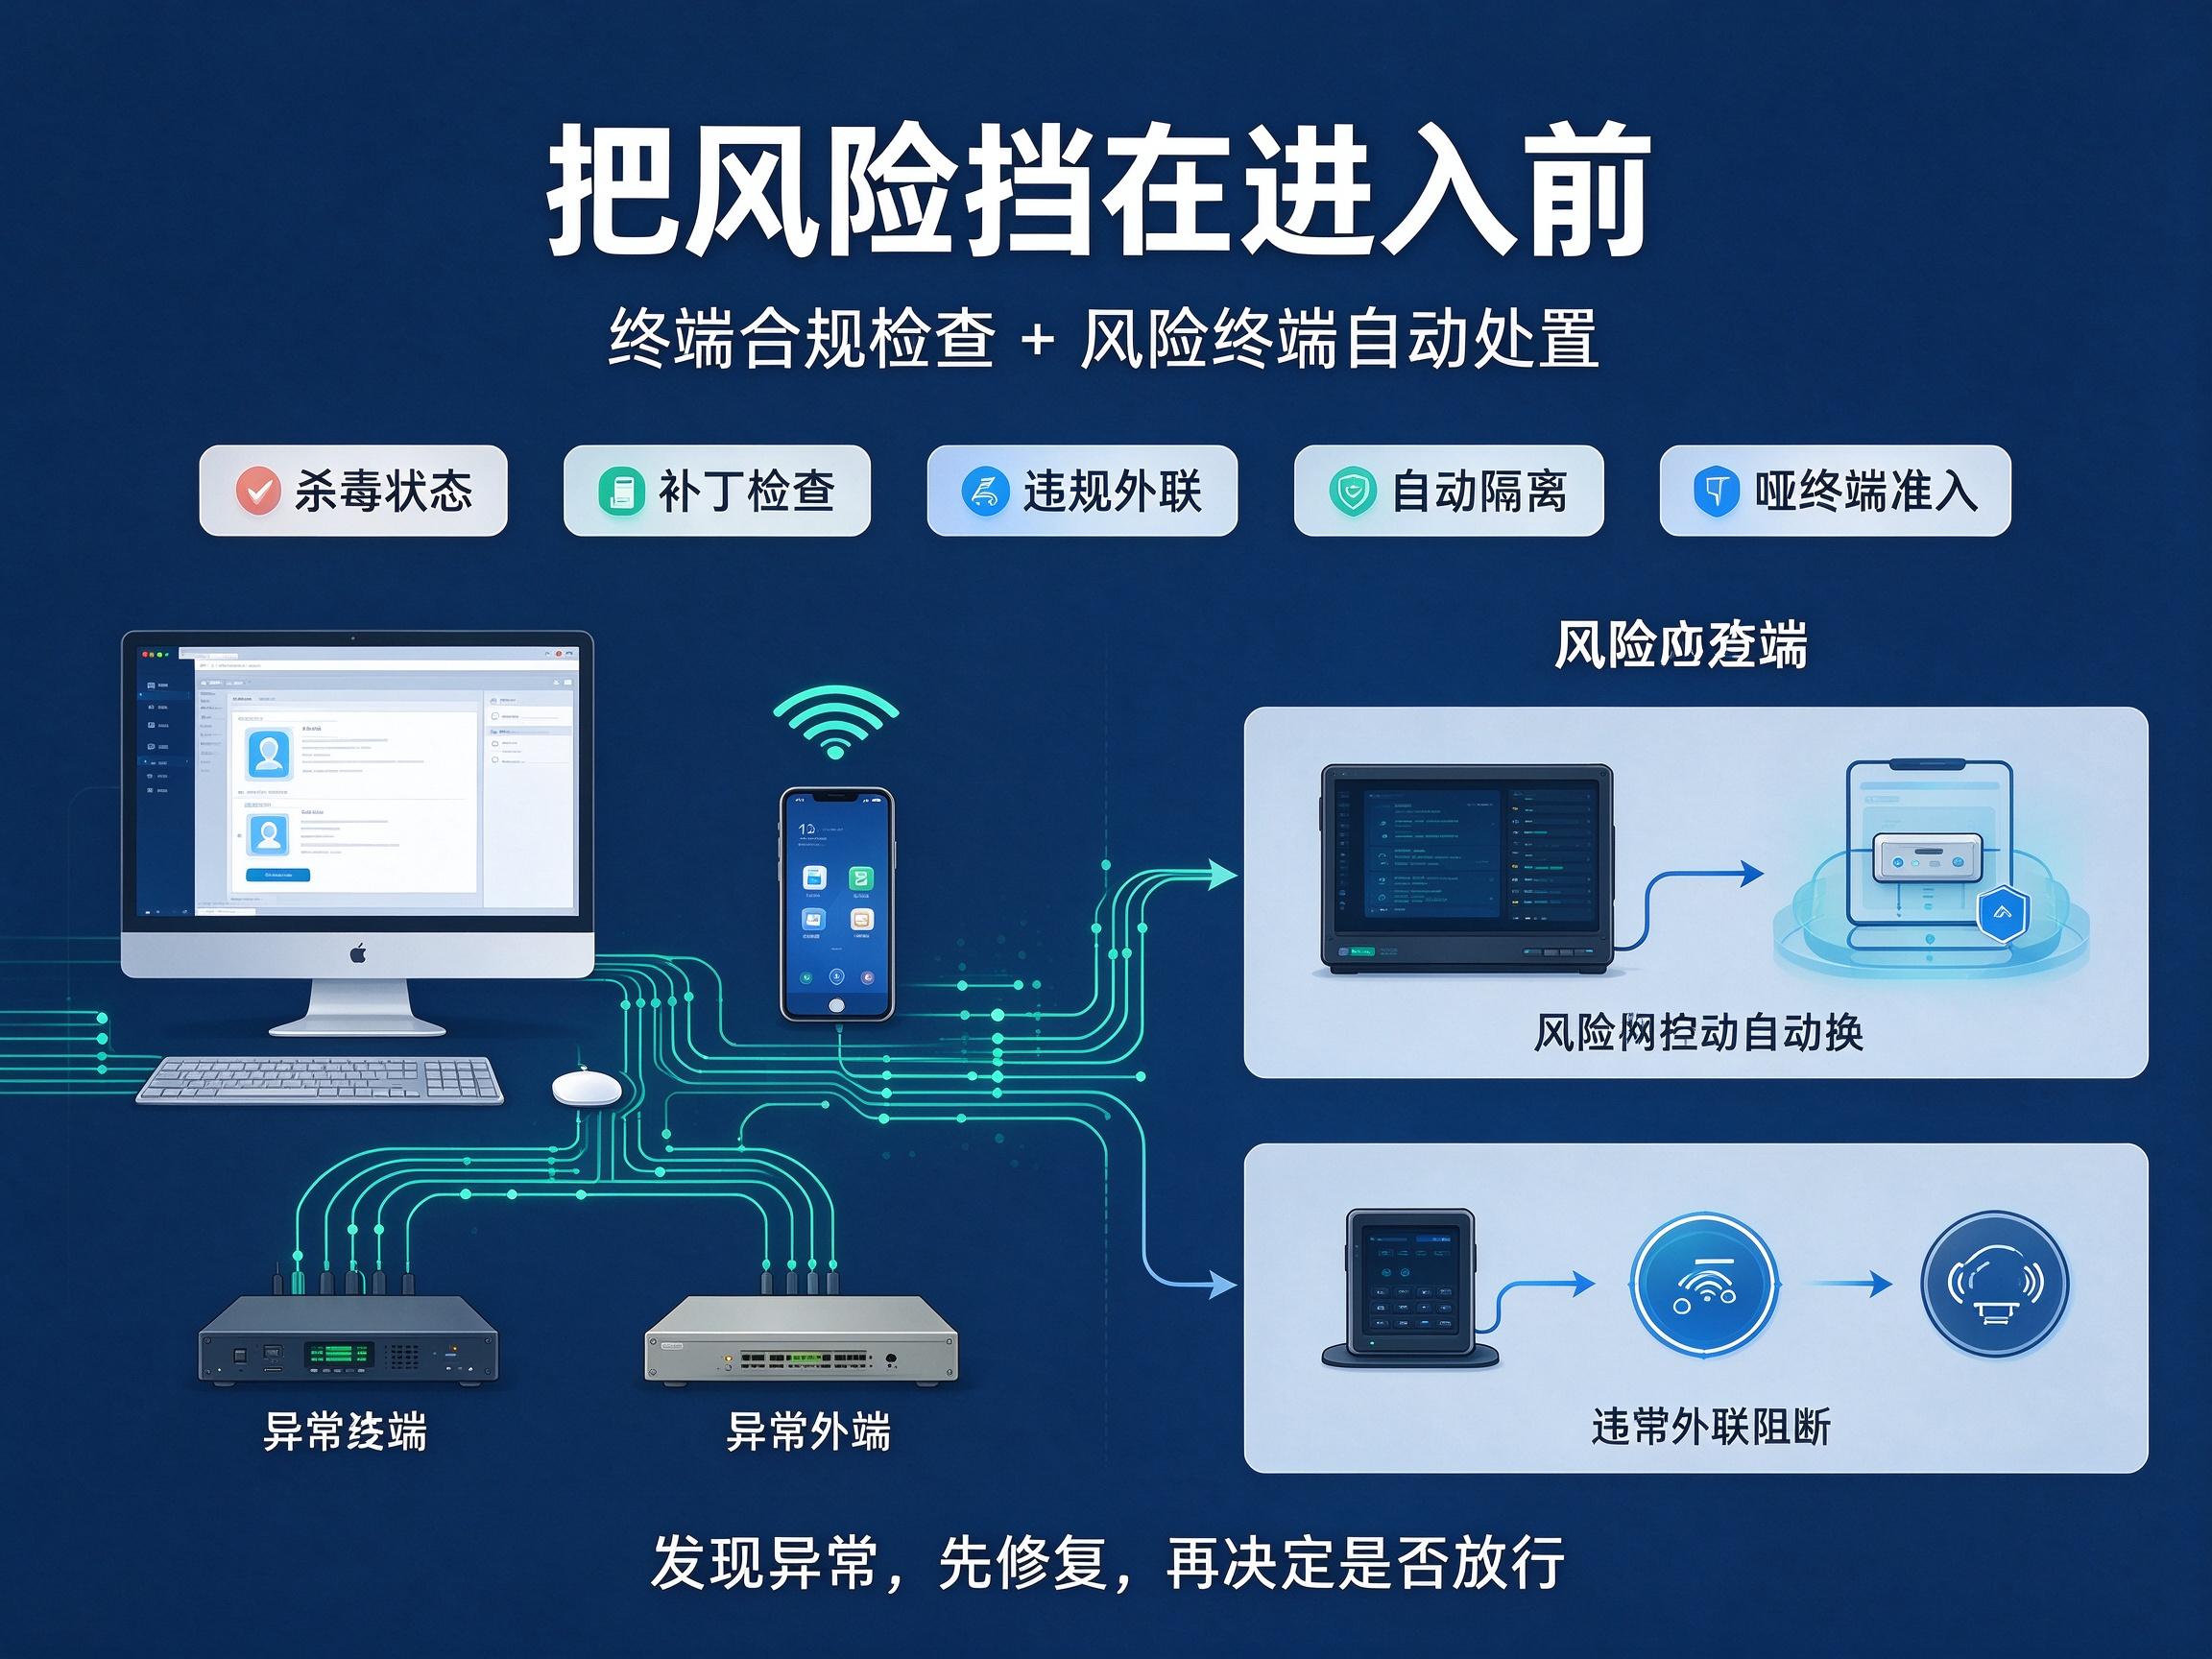
剩下7款,我也简单说说试用感受。
它更偏云端应用和数据流动的管理,SaaS用得多的团队会感觉顺一些。如果公司本地机房和老设备特别多,就要认真评估部署方式。
零信任味道比较重,接入时会反复确认身份和设备状态。适合权限分得细、对内部访问管得严的公司,刚开始用可能需要适应一下。
设备接入看得比较全,能和防火墙、交换机做联动。端点健康评估做得挺细,适合终端类型杂、又希望统一看状态的环境。
远程办公场景存在感更强。员工在外面接入时,它会先查安全状态,再给对应权限。对于常驻外地、分支多的团队比较友好。
亮点是不太依赖客户端,IT设备和IoT设备都能纳管。测试时识别面挺广,但要配专用硬件,预算和部署周期得提前算清楚。
云端管理和跨平台支持比较顺手,多地点、混合办公场景用起来不别扭。如果公司已经偏向云化管理,可以重点看看。
它更像专注交换机端口的老手艺,端口开关、MAC绑定、拔插网线这些细节管得很细。老机房、传统网络架构用它会有种“终于有人盯端口了”的感觉。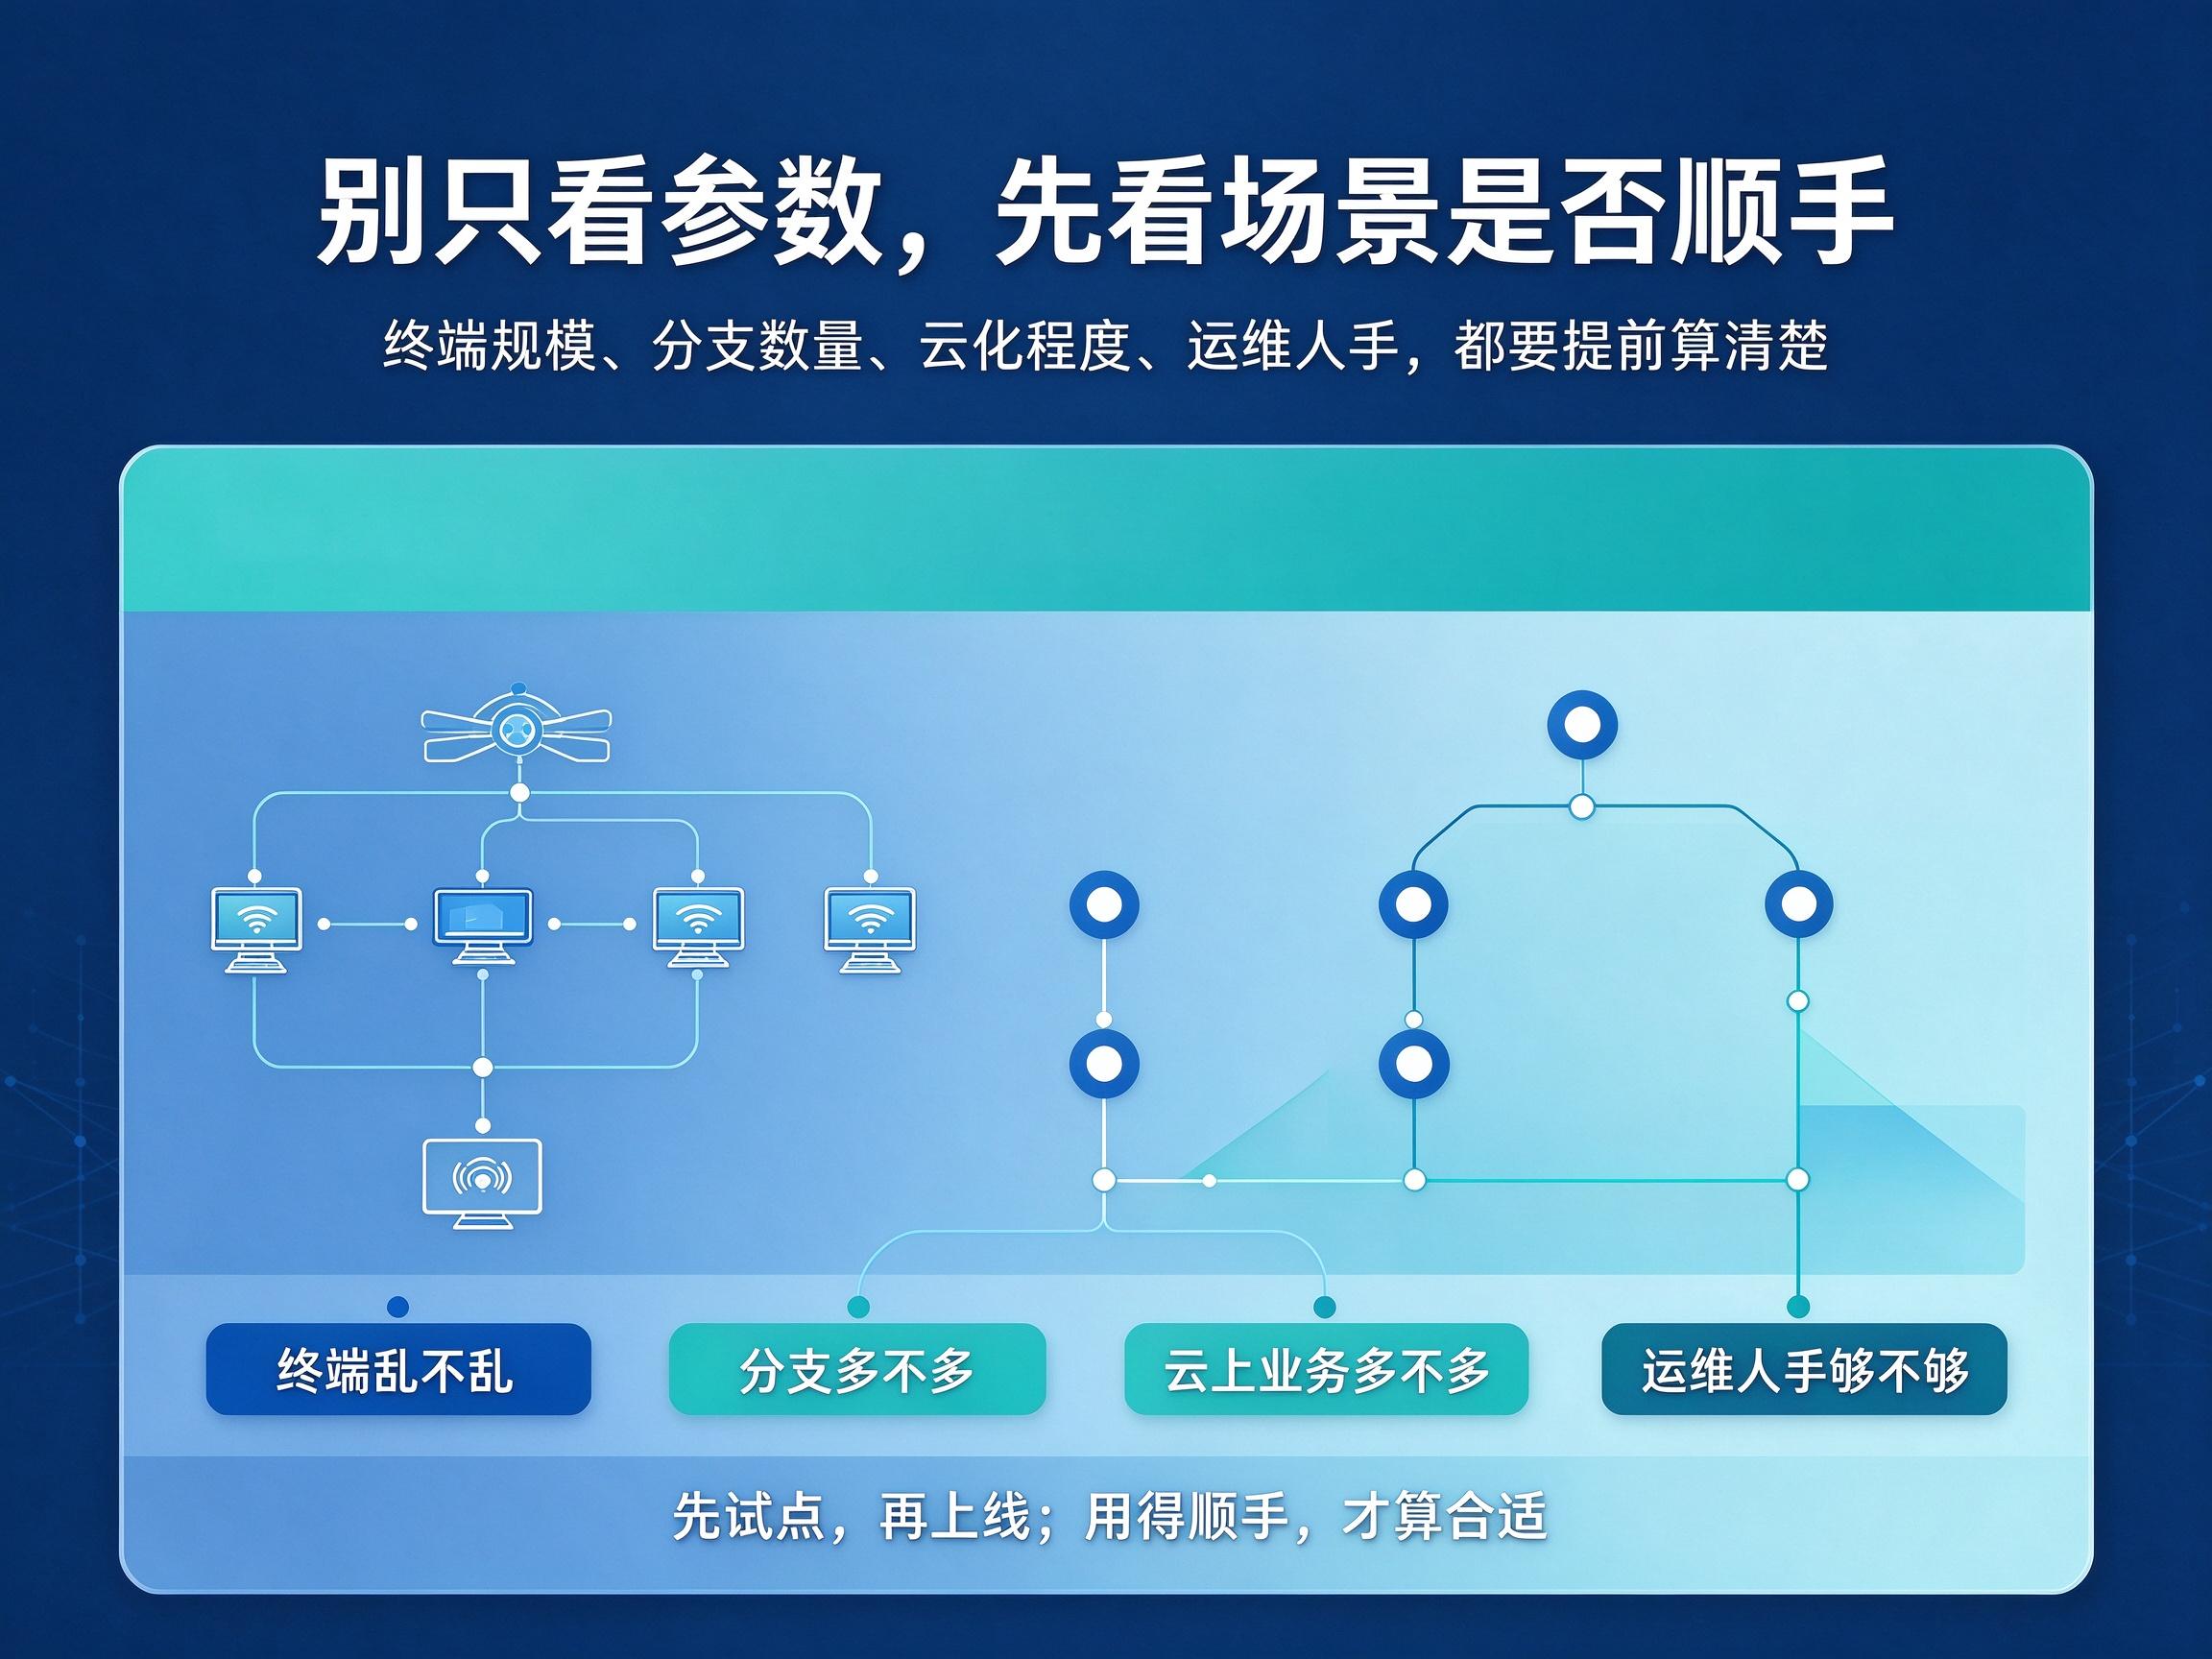
说白了,选这东西别光看参数表,也别一听别人说好就照着买。先看看自己公司终端乱不乱、分支多不多、云上业务多不多、运维人手够不够。有条件就搭个测试环境跑几天,让同事真实用一下。用着顺手,出了问题能找到人,这样的才更合适。
#网络准入系统#
本文来源:国家网信办,信息安全平台
主笔专家:杨良斌
责任编辑:编辑部-张景辰
最后更新时间:2026年11月05日