行业动态
CAD打开一张大装配体要十几秒,PS拖动图层数帧率往下掉,打包一个几GB的工程要等很久。装了透明加密的企业几乎都遇到过这类抱怨,很多人由此得出结论:加密就是会拖慢电脑。这个结论一半对一半不对。加密确实有开销,但开销发生在哪里、有多大、能不能绕开,搞清楚这三件事比笼统地抱怨有用得多。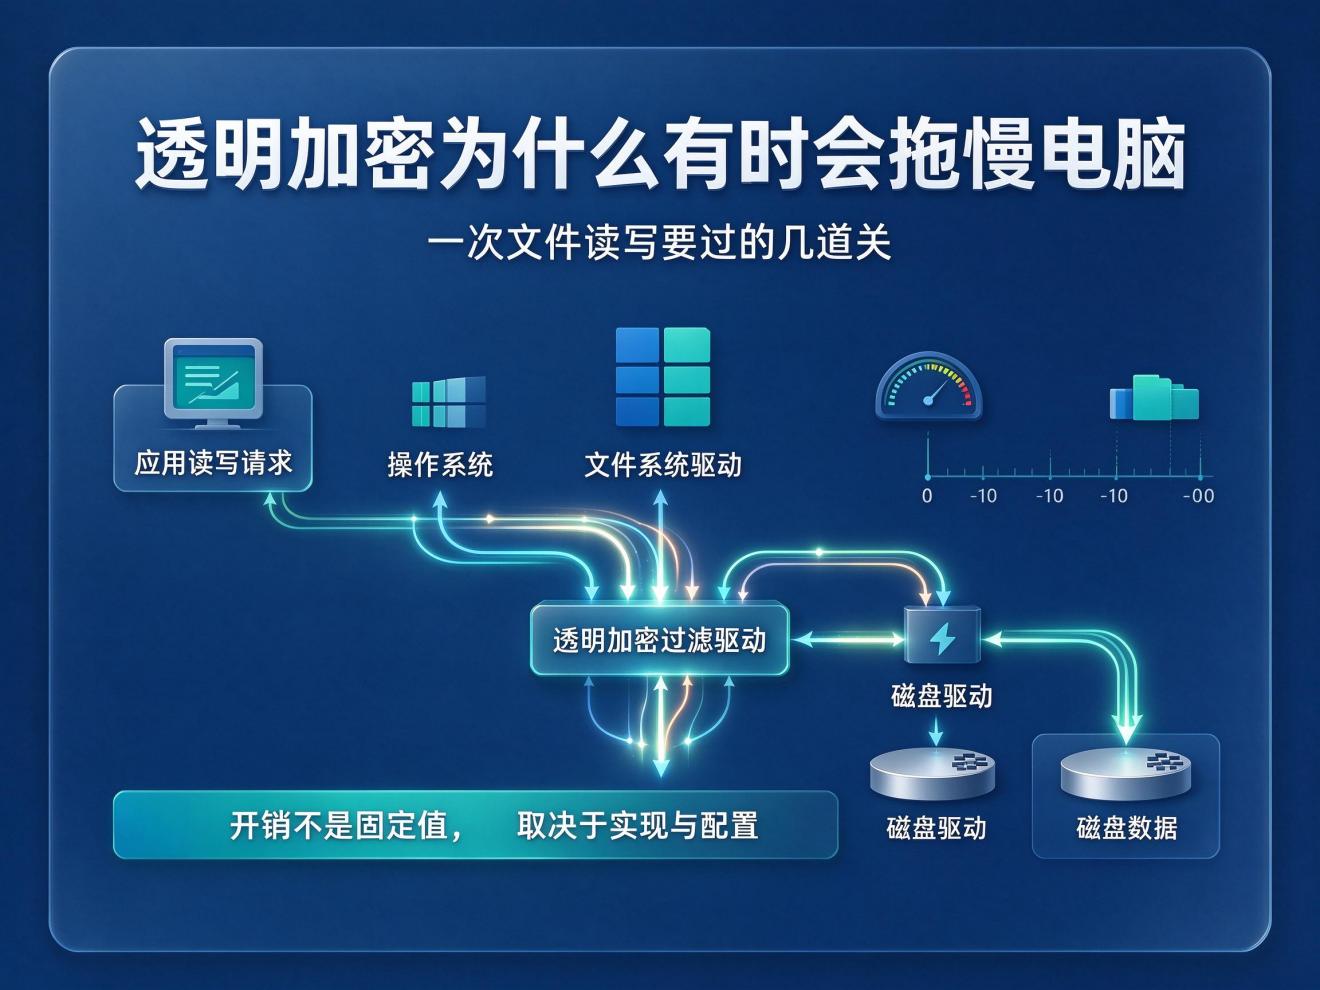
先看没有加密时一次文件读取的路径。应用调用系统的读接口,操作系统把请求交给文件系统驱动,文件系统驱动通过卷驱动和磁盘驱动把数据从盘上取回来,原路交还给应用。整条链路里没有一个环节关心文件内容是什么。
透明加密在这条链路上插了一道。驱动层的透明加密是在文件系统驱动这个位置挂了一个过滤驱动,所有经过的读写请求都会被它先看一遍。写的时候,数据在落盘之前被加密,盘上存的是密文;读的时候,数据从盘上取回密文,在交给应用之前被解密。应用全程无感知,它拿到的永远是明文,因为加解密发生在它看不见的那一层。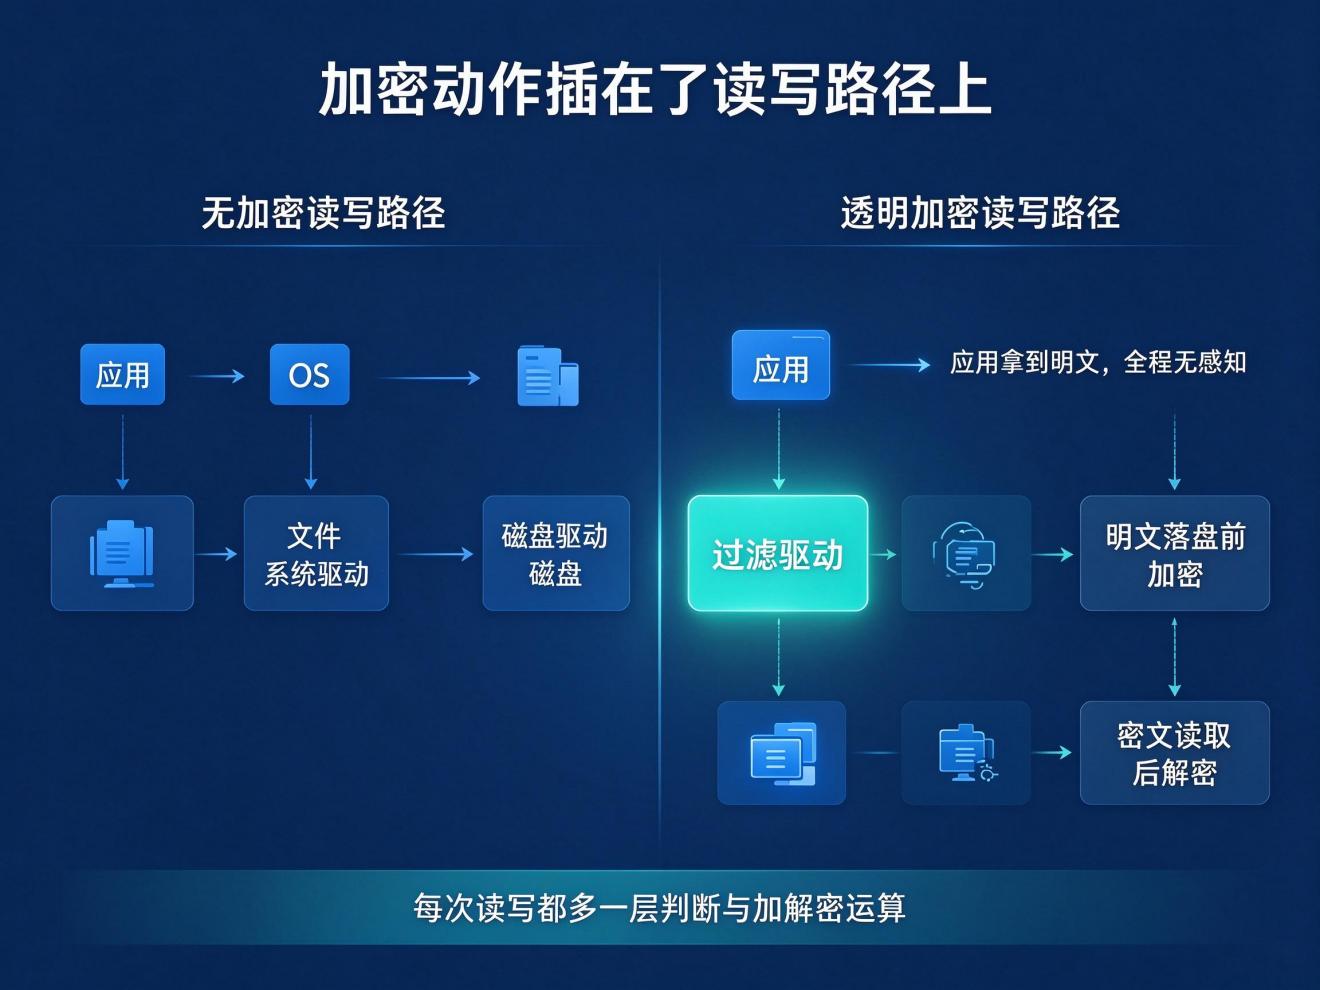
这就是"透明"二字的来源,也是开销的来源。每一次读写都多了一道加解密运算和一层过滤驱动自己的逻辑判断,哪怕是一个只读了几个字节的请求也不例外。它不是一次性的成本,是挂在所有IO上的常数。
把一次加密读写拆开来看,时间主要花在四个地方,每一处的量级和优化空间都不一样。
第一是算法本身的运算。主流的透明加密产品用AES-256或者国产的SM4,这类算法在软件实现下对一块数据的加解密大概在微秒量级,如果CPU支持AES-NI这类硬件指令会更快。单看一次运算微不足道,但一个进程每秒可能发起成千上万次读写,累积起来就成了可感知的部分。
第二是过滤驱动自己的判断逻辑。过滤驱动要判断这次请求来自哪个进程、目标文件是不是受控类型、该不该加密。判断本身是查表和比较,通常很快,但如果规则表设计得臃肿,比如几万条进程规则线性匹配,判断的开销就可能超过加密本身。
第三是小块读写被放大。很多应用尤其是数据库类和IDE,读写模式是大量4KB级别的小IO。每次小IO都要完整走一遍判断加解密流程,固定开销被摊不薄。这和大文件顺序读写的体验差别很大,同样一GB的数据,一次读走和切成二十五万次读走,前者快得多。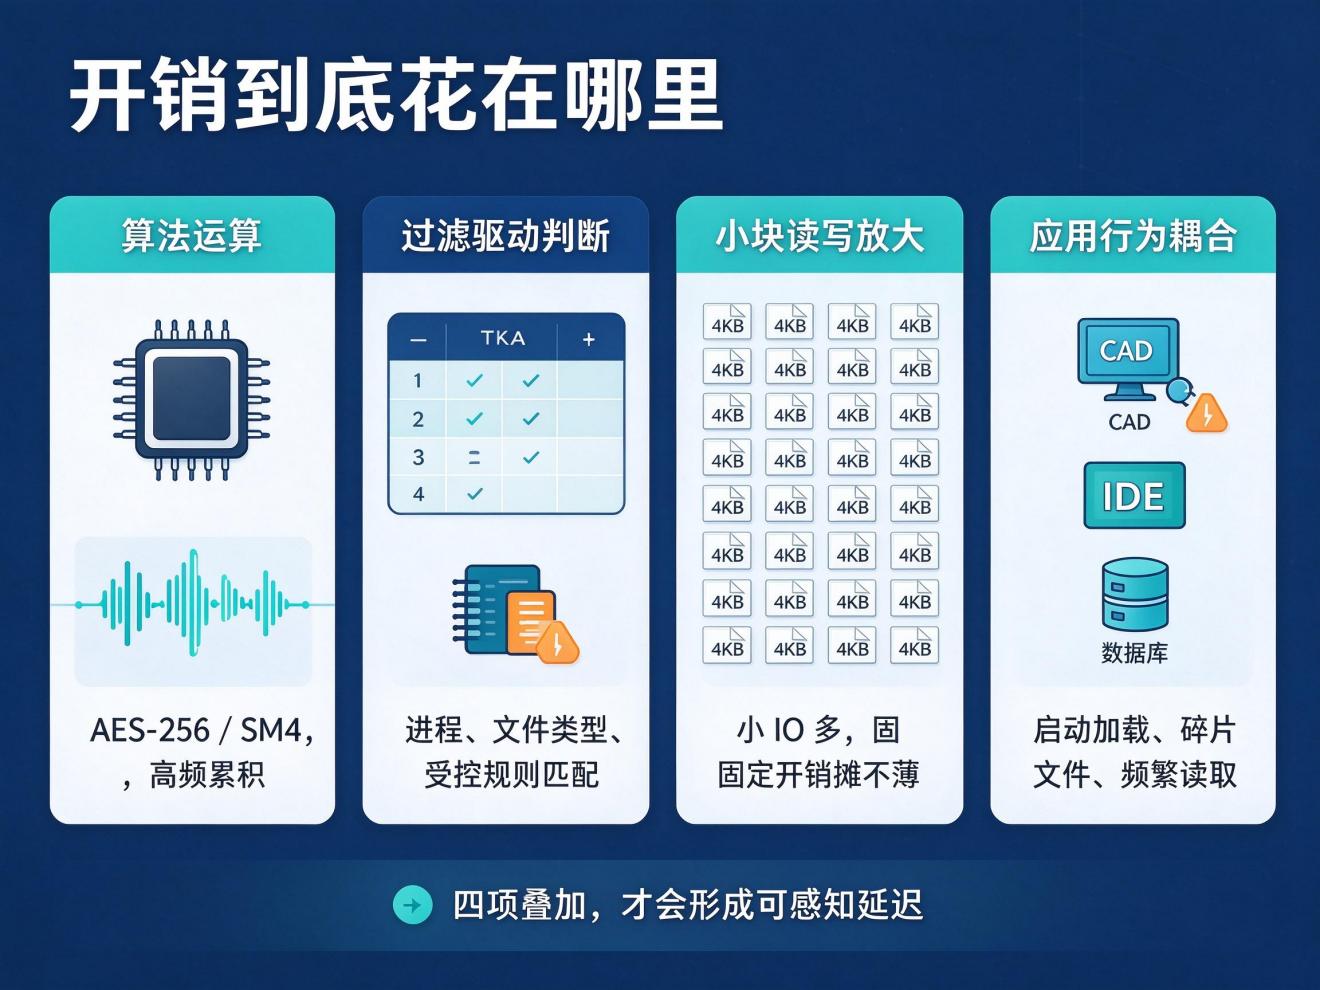
第四是和应用行为的耦合。某些应用在启动时密集读自己的程序文件和资源文件,如果这些文件也被纳入加密范围,启动时间会明显变长。CAD和大型工业软件尤其明显,它们启动时要加载的文件多、碎片化严重。
知道了开销在哪,就能理解为什么同样是透明加密,有的产品几乎无感,有的装上就变卡。差别在工程细节上。
算法层面,支持硬件加速指令的实现和纯软件实现能差出数倍,这一点用户装完跑个测试就能感觉到。
规则匹配层面,做得好的产品会把进程白名单做成哈希索引,匹配是常数时间;做得差的逐条遍历,规则越多越慢。这条用户看不见,但直接影响所有IO的延迟。
加密范围层面,成熟的产品默认只加密受控的文件类型,比如图纸格式、源代码文件、Office文档,系统文件和可执行文件不碰。有些产品一刀切加密所有格式,系统临时文件、日志文件、缩略图缓存全部过一遍加解密,性能自然难看。加密范围越收敛,无谓开销越少。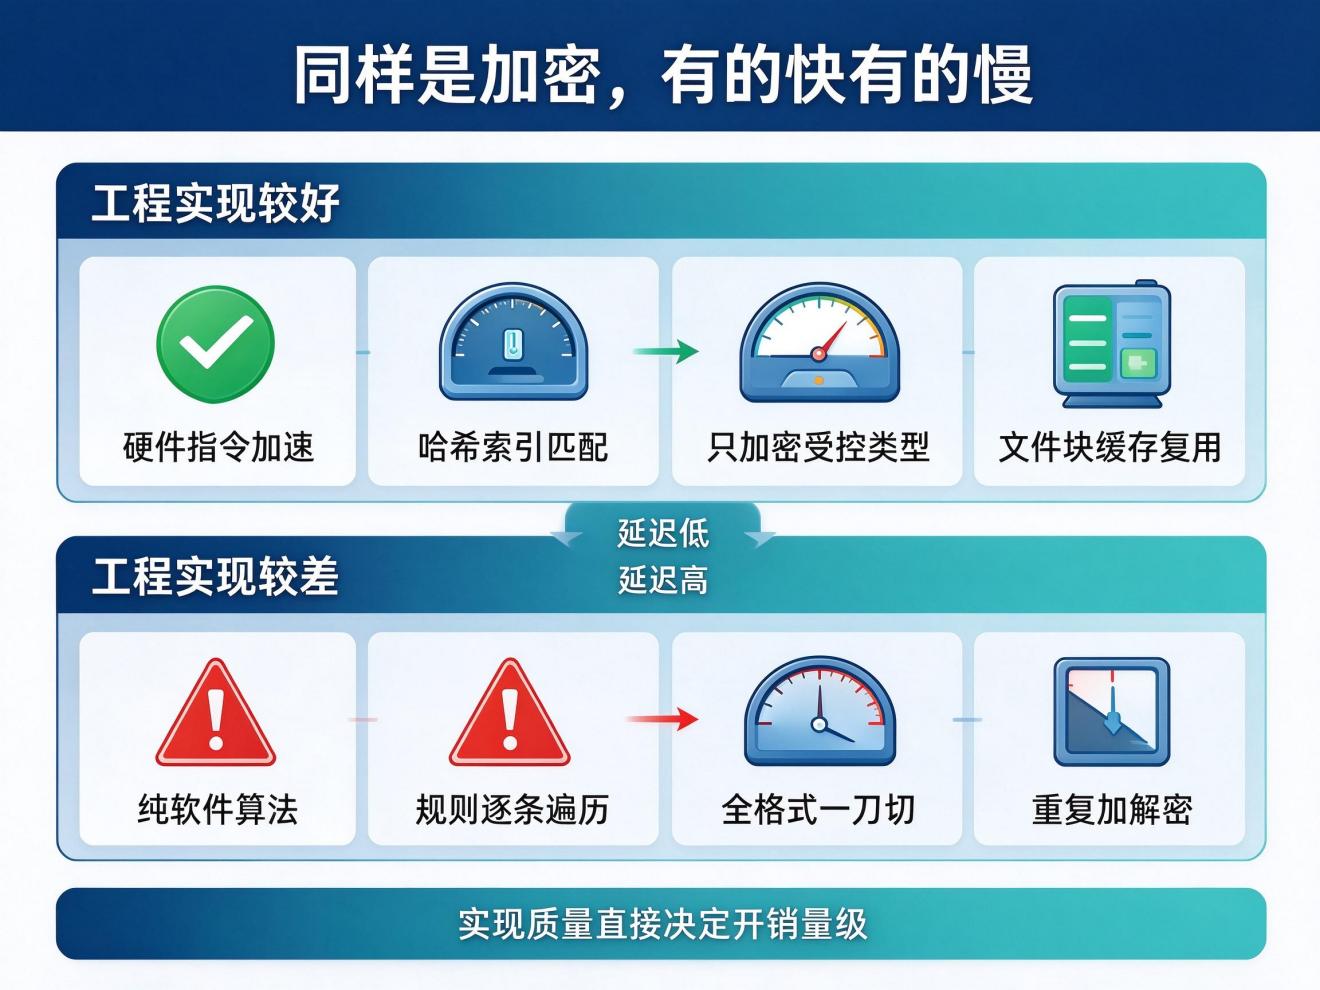
缓存层面,对同一个文件的反复读取,如果解密结果可以按块缓存,第二次读就不用再算。这对IDE反复打开同一批源文件、CAD反复读取图块的场景帮助很大。
企业侧也有操作空间,装完加密之后下面几步通常能把性能损失压到几乎测不出来。
第一步,把加密范围收窄到真正需要保护的格式。全部格式加密是最常见也最没必要的配置,设计部门只加密图纸和设计文档,研发部门只加密源代码和文档,其余文件走普通流程。范围小了,被无谓加解密的临时文件就少了。
第二步,把性能敏感的测试做在正式上线之前。挑一两台配置和一线员工一致的机器,装上后跑真实的业务操作,大装配体打开、大工程打包、常用软件启动,记录耗时。有基准数据,上线后员工抱怨"变卡了"才能区分是加密的问题还是机器本身的问题。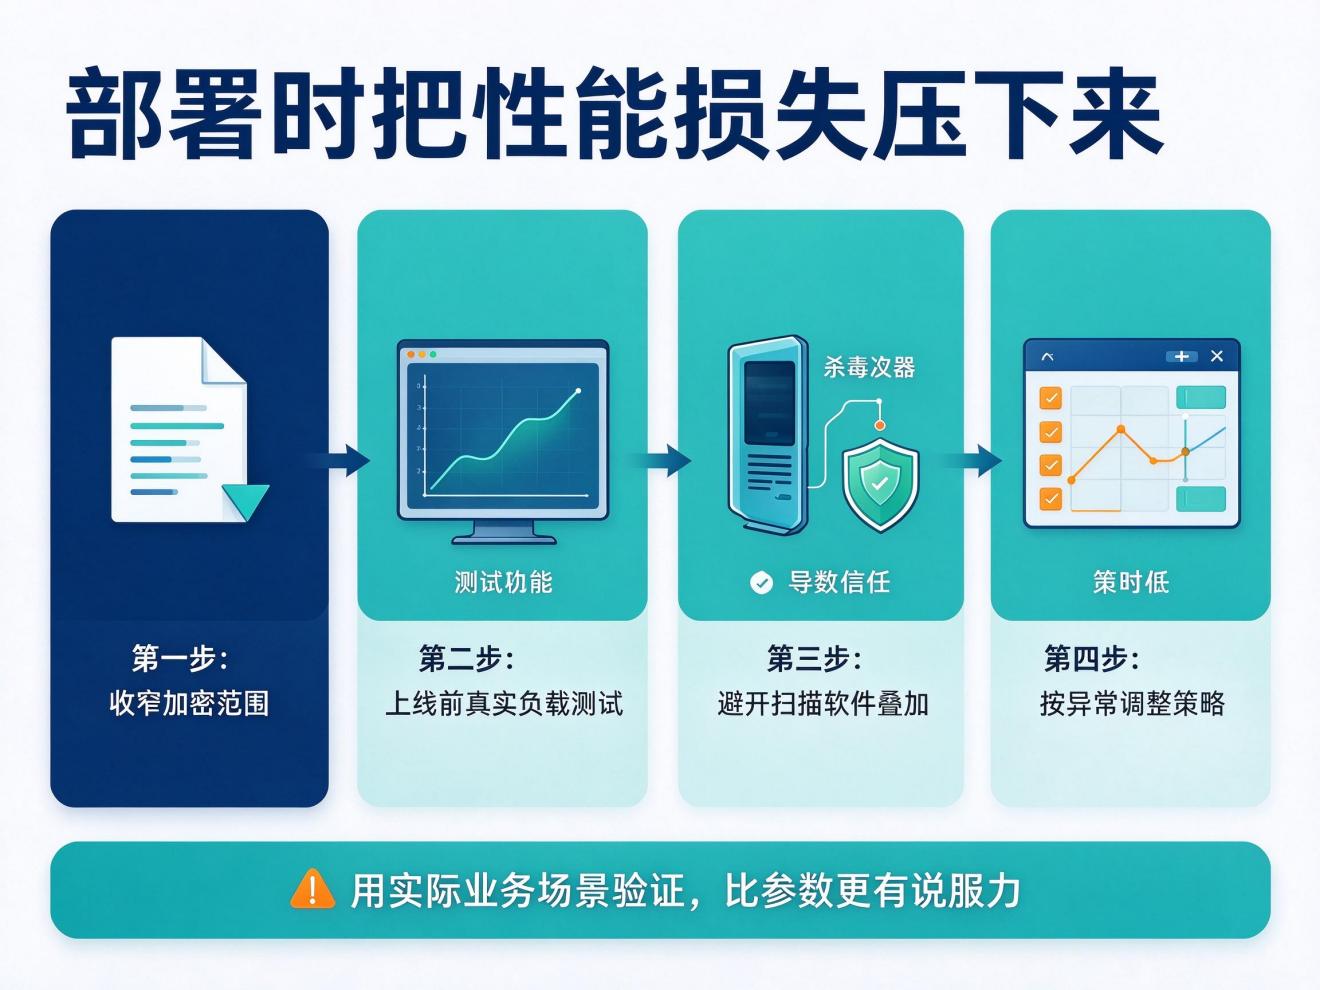
第三步,避开扫描类软件的叠加。杀毒软件的实时监控和透明加密的过滤驱动都在IO路径上,两层过滤叠在一起,每次读写要过两道关。部署时和杀毒软件做兼容性验证,必要的话把加密客户端加入杀软的信任列表,避免相互重复扫描。
第四步,观察异常。如果个别员工持续反映慢,先看是不是他的文件量已经大到超出了缓存策略的舒适区,或者他的工作流里有大量小块随机读写。这类问题可以通过调整该部门的加密策略解决,而不是笼统地关掉加密。
透明加密的性能开销是真实存在的,但它的大小取决于实现质量和配置方式,不是一个固定值。反过来说,如果哪一家产品宣称自己的加密"零开销",反倒要多留个心眼,因为它要么没讲清楚加密范围有多窄,要么压根没把IO路径上这道关讲给你听。
评估的时候拿实际业务场景去测,比听任何参数都有说服力。安秉网盾在这类验证里的做法是开放驱动层加密的实测环境,让企业在自己的CAD、开发工具和业务软件上跑一遍真实负载再谈采购,一次文件读写多出来的那点时间,机器会给出诚实的答案。
本文来源:网络空间安全学院,国家网信办
主笔专家:陈学斌
责任编辑:编辑部-马俊驰
最后更新时间:2026年11月05日